


Группировка Scaly Wolf вернулась к атаке на машиностроение в России

Группировка Scaly Wolf вернулась к атаке на машиностроение в России

Группировка Scaly Wolf вернулась к атаке на машиностроение в России

В «Доктор Веб» рассказали о новой целевой атаке на российскую компанию из машиностроительного сектора, которая уже попадала в поле зрения киберпреступников два года назад. Судя по всему, злоумышленники не оставили попыток заполучить корпоративные секреты предприятия и вернулись с обновленным набором инструментов.

В конце июня 2025 года специалисты компании начали расследование после того, как на одном из компьютеров предприятия антивирус стал регулярно детектировать угрозу.

Выяснилось, что это не ложные тревоги, а признаки активной атаки. Первый взлом произошёл ещё 12 мая — на компьютере, где не был установлен Dr.Web. Оттуда вредонос распространился на другие машины.

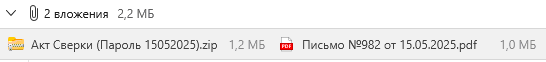
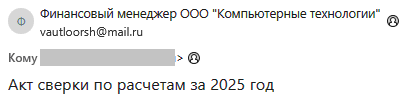
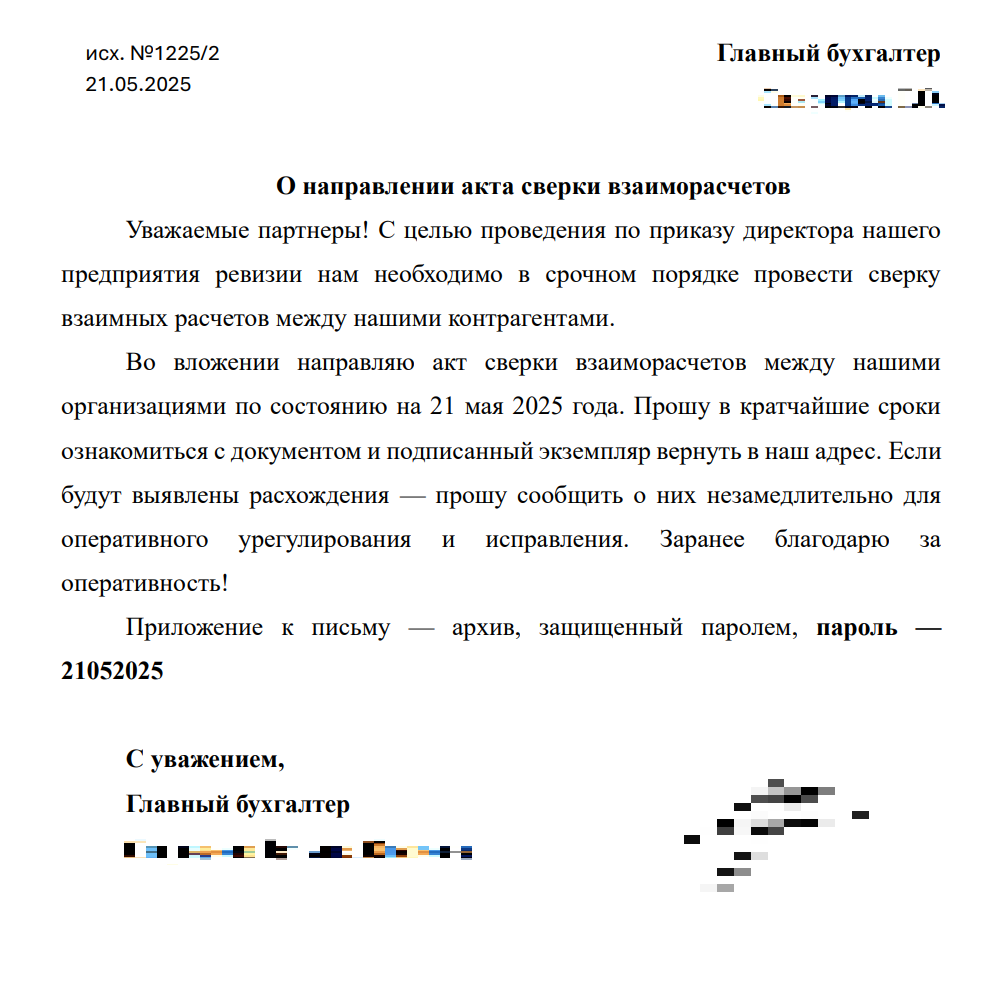
Киберпреступники использовали фишинговые письма с PDF-приманками и архивами, в которых исполняемые файлы были замаскированы под документы.


Ключевым элементом атаки стал загрузчик Trojan.Updatar.1, который подтягивал другие модули бэкдора. В ходе расследования специалисты обнаружили, что злоумышленники применяли обфускацию на основе списка популярных паролей RockYou.txt, чтобы усложнить анализ кода.

Дальше в ход пошли утилиты Meterpreter из Metasploit, инструменты для кражи учётных данных и туннелирования трафика, а также стандартные программы для удалённого администрирования, которые часто не блокируются антивирусом по умолчанию.

На некоторых компьютерах Dr.Web успешно блокировал попытки загрузки вредоносных компонентов, но атакующие продолжали пробовать новые варианты — вплоть до применения RemCom для отключения встроенной защиты Windows и поиска признаков наличия Dr.Web.

По данным «Доктор Веб», за атакой стоит группировка Scaly Wolf, уже знакомая по прошлой кампании против этого же предприятия. На этот раз она отказалась от троянов по модели MaaS, но активно использовала собственный модульный бэкдор, утилиты с открытым исходным кодом и поддельные системные уведомления для введения пользователей в заблуждение.

Эксперты напоминают: даже установленный антивирус — не панацея. Настройки защиты нужно адаптировать под корпоративную среду, регулярно обновлять системы и приложения, а также уделять внимание выявлению и блокировке нестандартных инструментов администрирования, которые могут использоваться в атаках.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru