


Security Vision 5 получила обновления для автоматизации и аналитики

Security Vision 5 получила обновления для автоматизации и аналитики

Security Vision 5 получила обновления для автоматизации и аналитики

Вышел новый релиз платформы Security Vision 5, включающий большое количество функциональных доработок, улучшений интерфейса и оптимизаций, направленных на упрощение работы специалистов и повышение эффективности процессов. Обновление продолжает курс на развитие автоматизации, расширение аналитических возможностей и создание максимально комфортных условий для пользователей.

Улучшения интерфейса и фильтрации данных
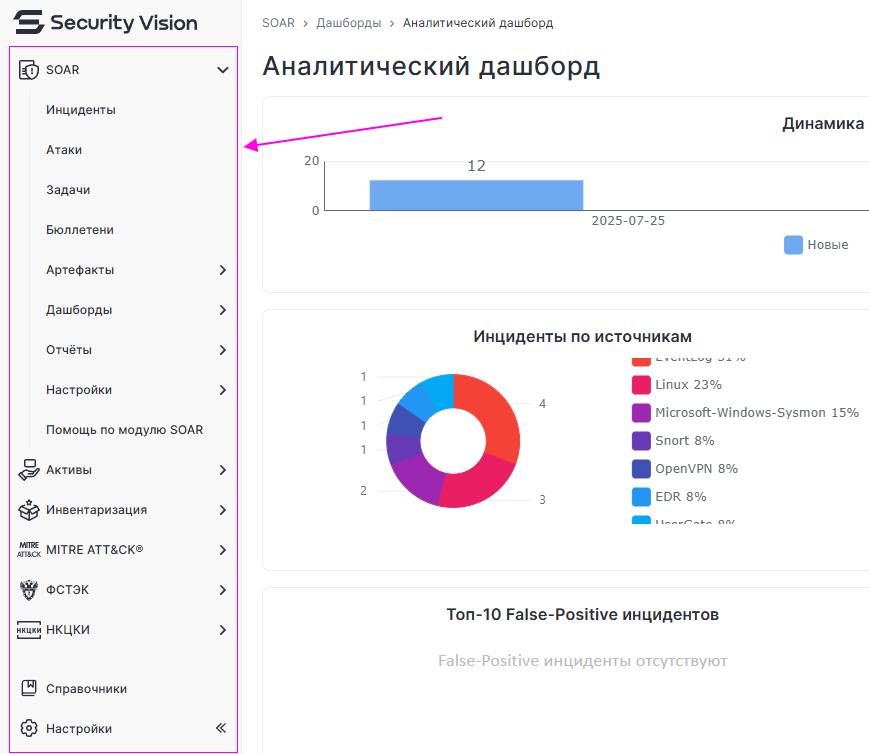
Главное меню платформы получило обновлённый дизайн. Быстрые фильтры теперь поддерживают полный набор операторов, доступных в расширенных фильтрах («Содержит», «Не содержит», «Равно», «Не равно» и др.). Улучшено отображение связанных таблиц и добавлена возможность настраивать их расположение, что упрощает работу с данными. После импорта системных данных пользователи теперь видят окно с результатами загрузки — это повышает прозрачность процесса и позволяет сразу проверить корректность данных.


Новые функции работы с графами и карточками объектов
Появилась возможность настраивать заголовки связей на графах, что делает схемы более наглядными. Добавлена опция фиксации ракурса камеры — после перезагрузки страницы граф откроется в том виде, в котором пользователь работал с ним ранее. Также можно открывать краткую карточку прямо рядом с выбранным объектом или записью справочника, не покидая граф, что сокращает время поиска и переключений между экранами.

Вывод данных рабочих процессов
Теперь платформа позволяет отображать значения выходных параметров рабочих процессов, запущенных через карточки объектов или API. Это упрощает отладку сценариев и контроль их выполнения.

Автоматическое открытие карточек объектов
После выполнения транзакций типа «Создать объект» карточка нового или обновлённого объекта может открываться автоматически, что ускоряет работу и сокращает количество лишних действий.

Динамическое автозаполнение таблиц
В свойствах типа «Таблица» реализовано динамическое автозаполнение с добавлением новых строк по аналогии с действием «Установить значение» в рабочих процессах. Это экономит время при работе с большими наборами данных.

Генерация случайных чисел
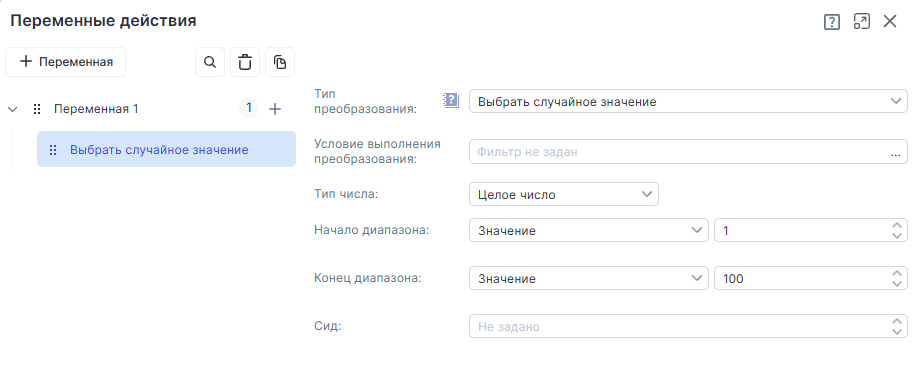
Добавлен инструмент для генерации случайного числа из заданного диапазона или массива. Поддерживается как статическая, так и динамическая настройка диапазона на основе свойств объектов, данных справочников или переменных.


Ротация сообщений в чатах
В карточках объектов можно настраивать ротацию сообщений в чатах, что помогает поддерживать актуальность информации и оптимизировать хранение переписки.

Упрощённая аутентификация через FreeIPA
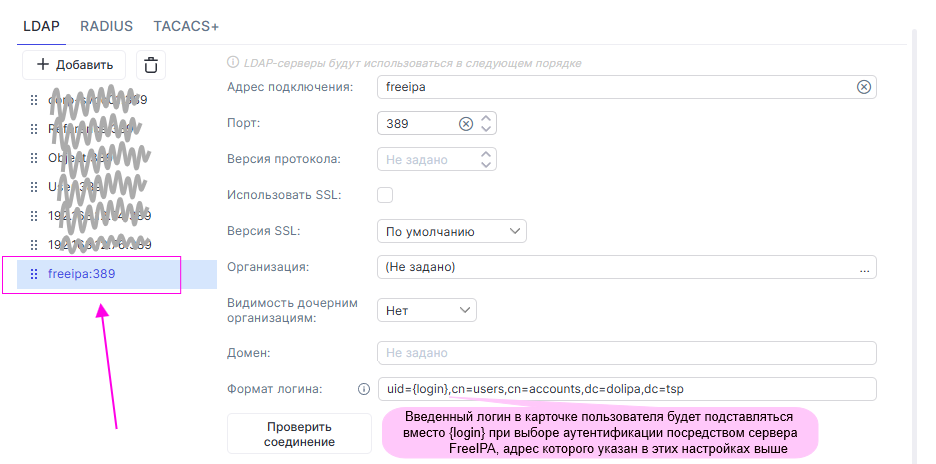
Для организаций, использующих FreeIPA, упростили процесс авторизации: теперь достаточно ввести короткое имя пользователя, без полного формата DN. Это сокращает время входа в систему и снижает риск ошибок при вводе.


Обновление делает Security Vision 5 ещё более удобной и гибкой, расширяя возможности специалистов по информационной безопасности в настройке, автоматизации и анализе данных.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru