


Порносайты используют заражённые .svg-файлы как кликеры

Порносайты используют заражённые .svg-файлы как кликеры

Порносайты используют заражённые .svg-файлы как кликеры

Исследователи из Malwarebytes обнаружили новую волну злоупотреблений форматом .svg — на этот раз в исполнении десятков порносайтов. Они используют заражённые изображения, чтобы заставить браузеры пользователей тайно «лайкать» свои посты в Facebook (признан экстремистским и запрещён в России, как и корпорация Meta).

Схема работает так: посетителю показывают .svg-файл, и если он кликает по картинке, в браузере незаметно срабатывает JavaScript, который оформляет «лайк» нужной странице — при условии, что у пользователя открыт Facebook-аккаунт (признан экстремистским и запрещён в России).

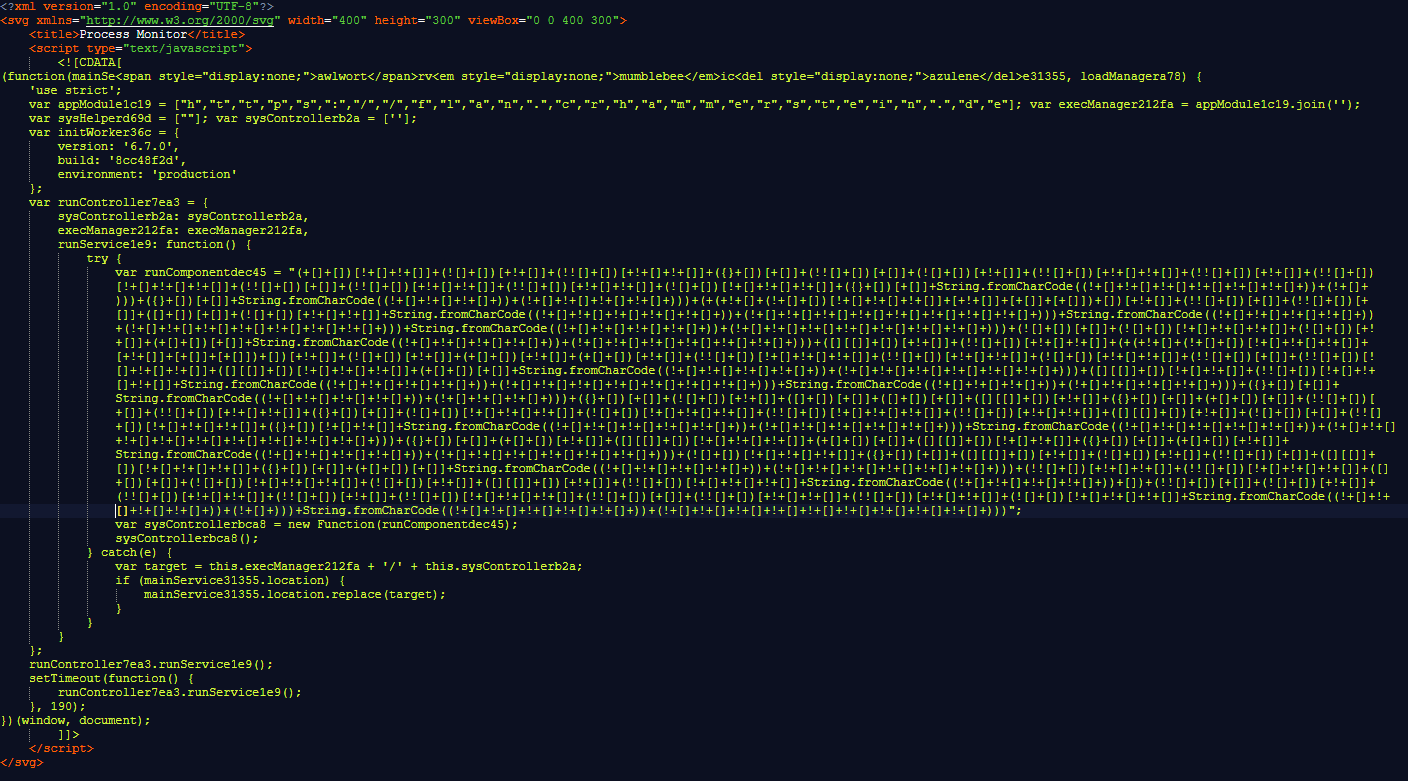
Внутри этих .svg скрывается сильно запутанный код, замаскированный с помощью модифицированной техники JSFuck, которая превращает JavaScript в хаотичную «стену» символов.


При расшифровке выясняется, что скрипт подгружает ещё цепочку обфусцированного кода, а в финале — вредонос под названием Trojan.JS.Likejack. Он и выполняет автоматический клик по кнопке «Нравится» без ведома пользователя.

Malwarebytes отмечает, что все выявленные сайты работают на WordPress. Facebook (признан экстремистским и запрещён в России) такие фальшивые аккаунты и страницы периодически блокирует, но их администраторы быстро возвращаются с новыми профилями.

Это не первый случай злоупотребления .svg. Ранее киберпреступники задействовали SVG-файлы для кражи паролей от аккаунтов в Google и Microsoft.

Хакеры потребовали у Revolut $3 млн за данные клиентов

Киберпреступники потребовали от Revolut $3 млн, пригрозив распродать данные клиентов другим преступникам. Группировка iamnotavillain запустила на своём сайте цифровой таймер и дала финтех-компании сутки на размышления. Злоумышленники хотят получить 6 тыс. монет Monero — анонимной криптовалюты, особенно любимой вымогателями.

Если деньги не поступят вовремя, похищенную информацию обещают выставить на продажу в киберкриминальной среде.

По данным Financial Times, утечка затронула как минимум 680 клиентских счетов. В руках хакеров могли оказаться истории транзакций, копии паспортов и водительских удостоверений, а также фотографии, которые пользователи загружали для подтверждения личности.

Набор неприятный: такими данными можно не только шантажировать, но и пользоваться в других мошеннических схемах.

Самое интересное — предполагаемый способ проникновения. Утверждается, что злоумышленники взломали электронную почту итальянского государственного ведомства, после чего несколько месяцев отправляли Revolut запросы от имени правоохранительных органов.

Если эта версия подтвердится, никакую инфраструктуру банка ломать напрямую не потребовалось: достаточно было надеть цифровую форму полицейского и убедительно попросить выдать данные.

В Revolut заявили, что не получали от группировки прямых требований о выкупе. Компания оказывает поддержку пострадавшим клиентам и сотрудничает с правоохранительными органами.

RSS: Новости на портале Anti-Malware.ru