


Retbleed-эксплойт пробивает защиту — под угрозой AMD и облачные сервисы

Retbleed-эксплойт пробивает защиту — под угрозой AMD и облачные сервисы

Retbleed-эксплойт пробивает защиту — под угрозой AMD и облачные сервисы

Исследователи снова доказали: даже старая уязвимость может быть опасна, если к ней подойти с умом. Речь про Retbleed — баг в процессорах AMD (Zen и Zen 2), впервые описанный ещё в 2022 году. Теперь его получилось использовать для очень серьёзной атаки — через обычный, неподозрительный процесс можно считывать данные из памяти любых других процессов, включая виртуальные машины и хост-систему.

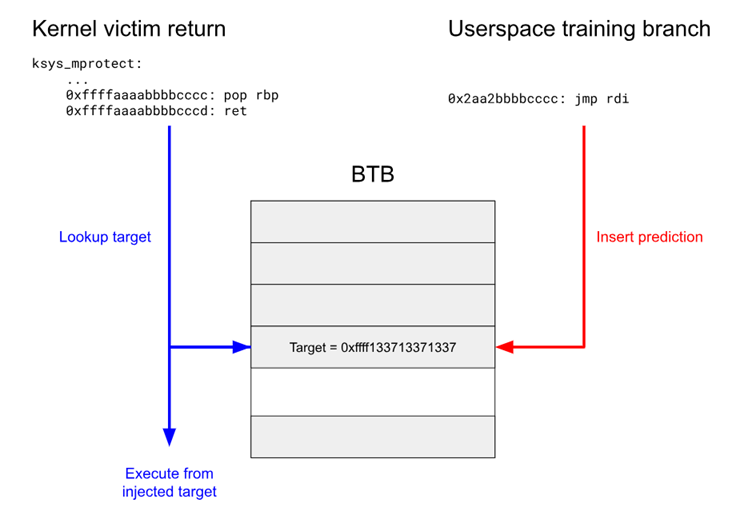
Retbleed использует особенности спекулятивного исполнения — это такой механизм, с помощью которого современные процессоры пытаются «предугадать» инструкции заранее, чтобы ускорить выполнение.

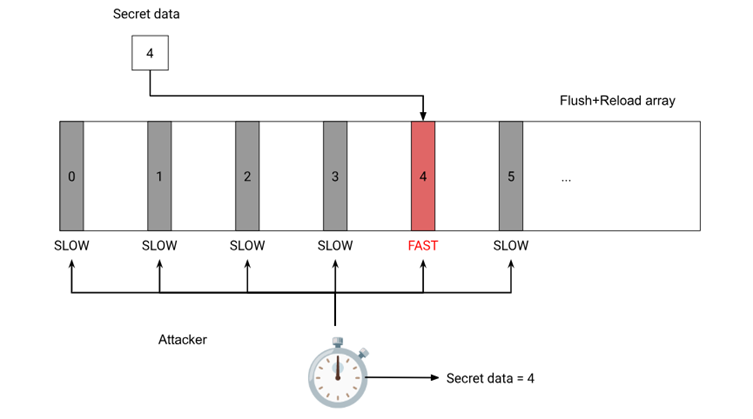
Проблема в том, что иногда эти предположения можно использовать против самого процессора. Через манипуляции с предсказателями переходов и хитрые трюки с кешем злоумышленник может вытянуть чужие данные из памяти — и даже из ядра.


Что показали исследователи?

  • Скорость утечки — примерно 13 КБ/с. Это немного, но достаточно, чтобы, например, просканировать список процессов на сервере, вытащить ключи шифрования или получить данные о виртуальных машинах.
  • Работает даже в песочнице. Исследователи запустили атаку изнутри Chrome, в обычной sandbox-среде, которая вроде бы должна ограничивать любые опасные действия.
  • Можно пробить из виртуалки наружу. Это, пожалуй, самая тревожная часть. Атака позволяет вытащить данные с хоста, даже если злоумышленник находится внутри скомпрометированной виртуальной машины. А если хост обслуживает сразу несколько клиентов, как в облаке, последствия могут быть критическими.


А что с защитой?

Плохая новость: Retbleed не чинится обновлением микрокода. Только программные заплатки. Хуже новость: они тормозят систему.

  • jmp2ret — 5–6% потери производительности.
  • IBPB (Indirect Branch Prediction Barrier) — до 55–60% в зависимости от нагрузки.

Очевидно, не все компании готовы терпеть такие просадки — особенно если речь о высоконагруженных сервисах или виртуализации.

Пока что рекомендация простая: если используете уязвимые AMD-процессоры — обязательно пересмотрите, включены ли у вас доступные защиты, и готовы ли вы пожертвовать производительностью ради безопасности.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru