


Retbleed-эксплойт пробивает защиту — под угрозой AMD и облачные сервисы

Retbleed-эксплойт пробивает защиту — под угрозой AMD и облачные сервисы

Retbleed-эксплойт пробивает защиту — под угрозой AMD и облачные сервисы

Исследователи снова доказали: даже старая уязвимость может быть опасна, если к ней подойти с умом. Речь про Retbleed — баг в процессорах AMD (Zen и Zen 2), впервые описанный ещё в 2022 году. Теперь его получилось использовать для очень серьёзной атаки — через обычный, неподозрительный процесс можно считывать данные из памяти любых других процессов, включая виртуальные машины и хост-систему.

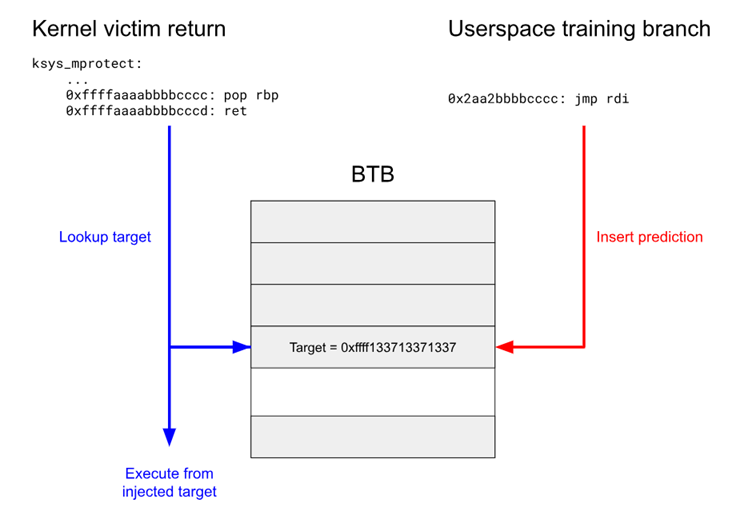
Retbleed использует особенности спекулятивного исполнения — это такой механизм, с помощью которого современные процессоры пытаются «предугадать» инструкции заранее, чтобы ускорить выполнение.

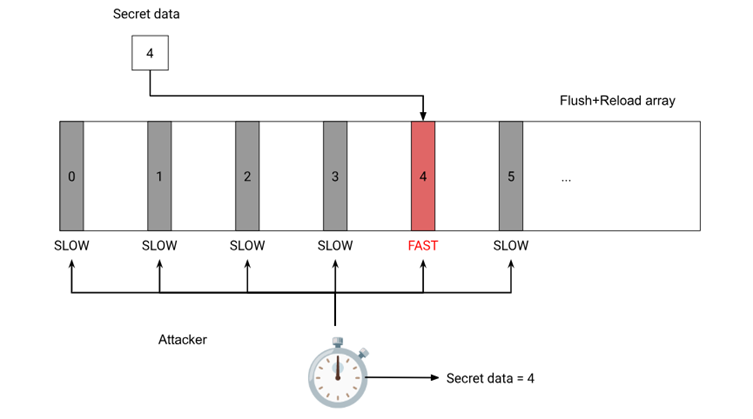
Проблема в том, что иногда эти предположения можно использовать против самого процессора. Через манипуляции с предсказателями переходов и хитрые трюки с кешем злоумышленник может вытянуть чужие данные из памяти — и даже из ядра.


Что показали исследователи?

  • Скорость утечки — примерно 13 КБ/с. Это немного, но достаточно, чтобы, например, просканировать список процессов на сервере, вытащить ключи шифрования или получить данные о виртуальных машинах.
  • Работает даже в песочнице. Исследователи запустили атаку изнутри Chrome, в обычной sandbox-среде, которая вроде бы должна ограничивать любые опасные действия.
  • Можно пробить из виртуалки наружу. Это, пожалуй, самая тревожная часть. Атака позволяет вытащить данные с хоста, даже если злоумышленник находится внутри скомпрометированной виртуальной машины. А если хост обслуживает сразу несколько клиентов, как в облаке, последствия могут быть критическими.


А что с защитой?

Плохая новость: Retbleed не чинится обновлением микрокода. Только программные заплатки. Хуже новость: они тормозят систему.

  • jmp2ret — 5–6% потери производительности.
  • IBPB (Indirect Branch Prediction Barrier) — до 55–60% в зависимости от нагрузки.

Очевидно, не все компании готовы терпеть такие просадки — особенно если речь о высоконагруженных сервисах или виртуализации.

Пока что рекомендация простая: если используете уязвимые AMD-процессоры — обязательно пересмотрите, включены ли у вас доступные защиты, и готовы ли вы пожертвовать производительностью ради безопасности.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru