


Retbleed-эксплойт пробивает защиту — под угрозой AMD и облачные сервисы

Retbleed-эксплойт пробивает защиту — под угрозой AMD и облачные сервисы

Retbleed-эксплойт пробивает защиту — под угрозой AMD и облачные сервисы

Исследователи снова доказали: даже старая уязвимость может быть опасна, если к ней подойти с умом. Речь про Retbleed — баг в процессорах AMD (Zen и Zen 2), впервые описанный ещё в 2022 году. Теперь его получилось использовать для очень серьёзной атаки — через обычный, неподозрительный процесс можно считывать данные из памяти любых других процессов, включая виртуальные машины и хост-систему.

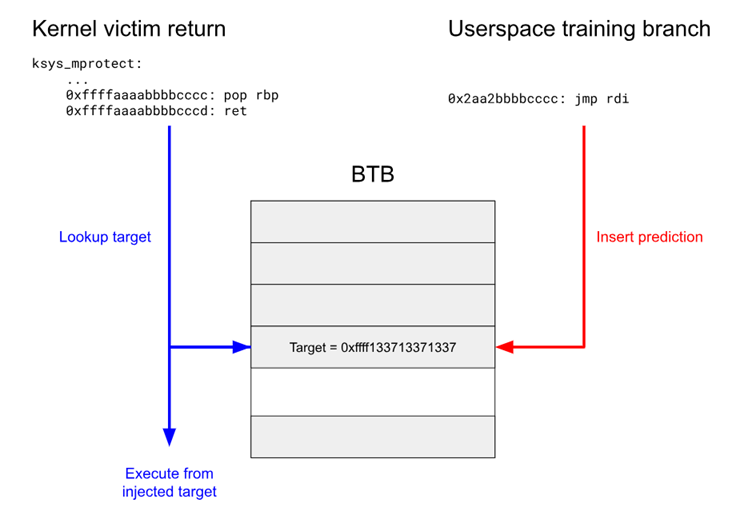
Retbleed использует особенности спекулятивного исполнения — это такой механизм, с помощью которого современные процессоры пытаются «предугадать» инструкции заранее, чтобы ускорить выполнение.

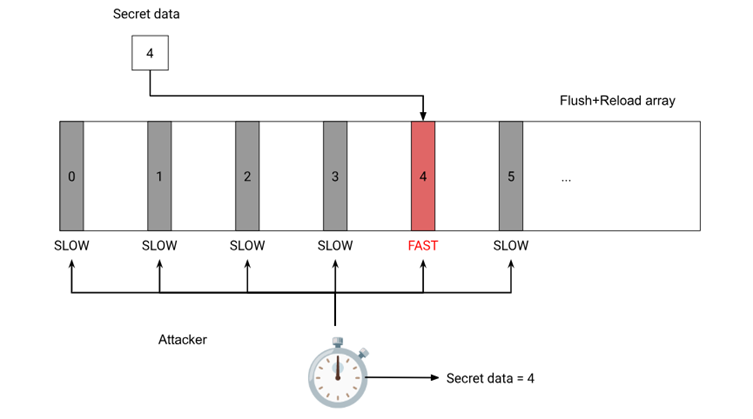
Проблема в том, что иногда эти предположения можно использовать против самого процессора. Через манипуляции с предсказателями переходов и хитрые трюки с кешем злоумышленник может вытянуть чужие данные из памяти — и даже из ядра.


Что показали исследователи?

  • Скорость утечки — примерно 13 КБ/с. Это немного, но достаточно, чтобы, например, просканировать список процессов на сервере, вытащить ключи шифрования или получить данные о виртуальных машинах.
  • Работает даже в песочнице. Исследователи запустили атаку изнутри Chrome, в обычной sandbox-среде, которая вроде бы должна ограничивать любые опасные действия.
  • Можно пробить из виртуалки наружу. Это, пожалуй, самая тревожная часть. Атака позволяет вытащить данные с хоста, даже если злоумышленник находится внутри скомпрометированной виртуальной машины. А если хост обслуживает сразу несколько клиентов, как в облаке, последствия могут быть критическими.


А что с защитой?

Плохая новость: Retbleed не чинится обновлением микрокода. Только программные заплатки. Хуже новость: они тормозят систему.

  • jmp2ret — 5–6% потери производительности.
  • IBPB (Indirect Branch Prediction Barrier) — до 55–60% в зависимости от нагрузки.

Очевидно, не все компании готовы терпеть такие просадки — особенно если речь о высоконагруженных сервисах или виртуализации.

Пока что рекомендация простая: если используете уязвимые AMD-процессоры — обязательно пересмотрите, включены ли у вас доступные защиты, и готовы ли вы пожертвовать производительностью ради безопасности.

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru