


Сеть дискаунтеров Доброцен парализована атакой

Сеть дискаунтеров Доброцен парализована атакой

Сеть дискаунтеров Доброцен парализована атакой

Сеть магазинов-дискаунтеров «Доброцен» столкнулась с масштабным сбоем из-за кибератаки. Атака парализовала работу всех внутренних систем: не запускаются рабочие места сотрудников, не работает система приёмки товара, недоступен официальный сайт. Работа магазинов нарушена в нескольких регионах страны.

Как сообщает источник РИА «Европейско-Азиатские Новости» (ЕАН), проблемы начались ещё 30 июня. Сеть «Доброцен» представлена в Екатеринбурге, Москве, Санкт-Петербурге, Самаре, Крыму и на новых территориях.

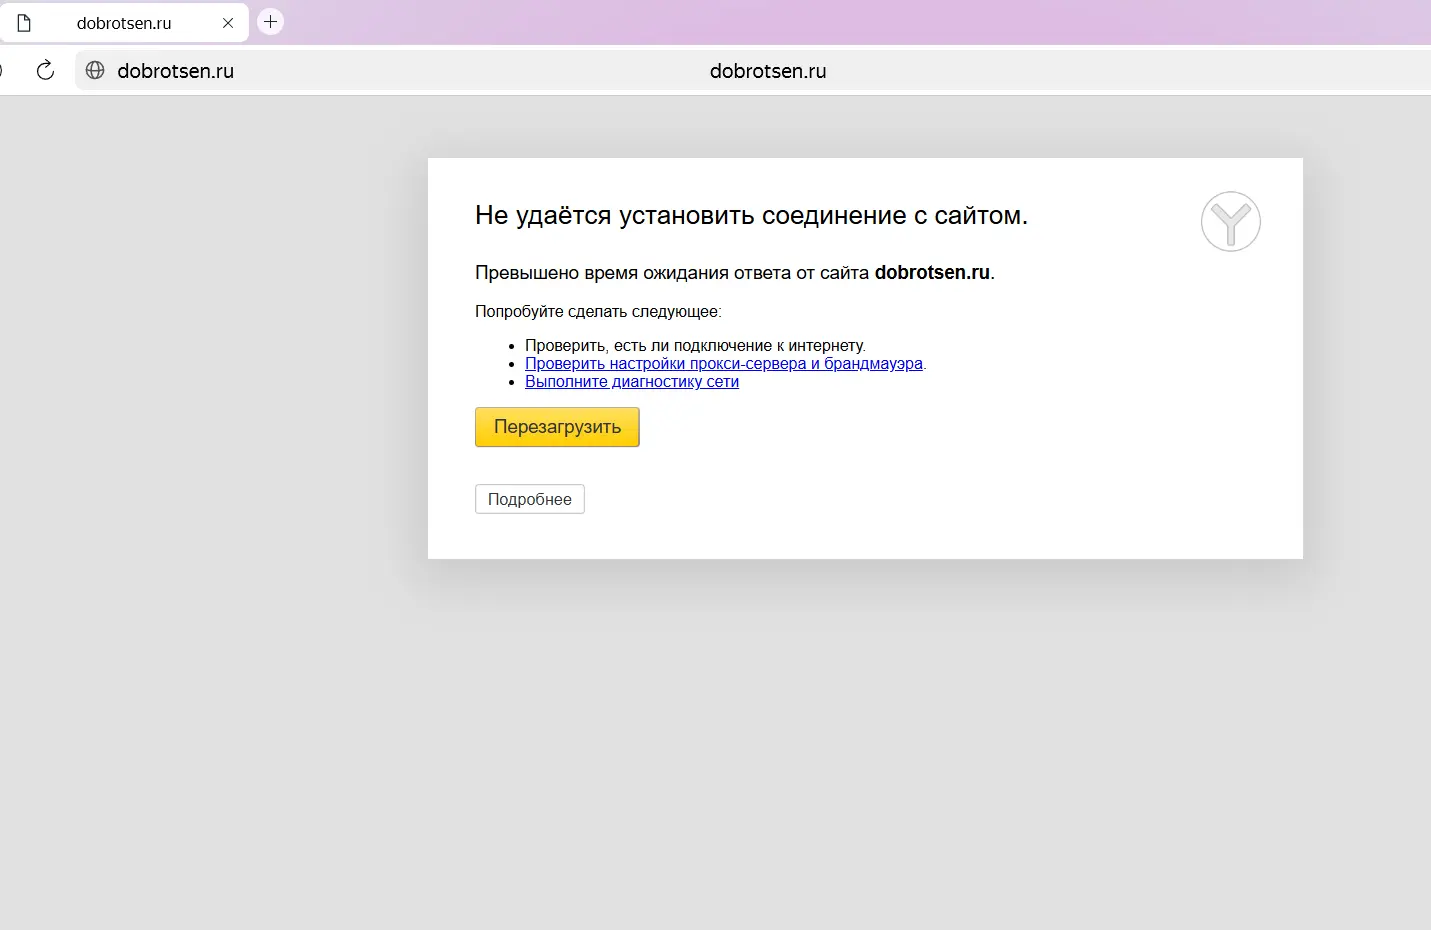
В настоящий момент компьютеры сотрудников не включаются, система логистики частично недоступна, сайт компании также остаётся вне доступа.

По оценке источников издания, злоумышленники могли воспользоваться уязвимостью в одной из ИТ-систем. Предположительно, атаку могла организовать не самая квалифицированная группировка, возможно — хактивисты. Мотивом могло послужить присутствие «Доброцена» в Крыму и на новых территориях.

Среди других возможных причин инцидента называют недобросовестную конкуренцию. Согласно статистике за второй квартал 2025 года, число атак с подобным мотивом выросло на 25% в годовом выражении. Хотя розничная торговля не входит в число отраслей, наиболее подверженных таким атакам, источники ЕАН отмечают, что в сегменте дискаунтеров конкуренция особенно высока.

«Для „Доброцена“ заказы через сайт никогда не были основным каналом продаж — компания только начала развивать это направление. Большинство покупателей вряд ли заметят недоступность сайта. Кассы работают, значит, магазины открыты. Возможны перебои с поставками отдельных товарных групп из-за сбоев в распределительных центрах, но это может не затронуть все регионы», — отметил источник ЕАН.

Это уже не первый инцидент за последнюю неделю. 28 июля атака затронула «Аэрофлот», а также нарушилась работа онлайн-сервисов аптечных сетей «Столички» и «Неофарм». 29 июля в отдельных регионах были закрыты торговые точки из-за неработоспособности систем. Также произошёл сбой на сайте и в приложении «Почты России», но он был кратковременным.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru