


На киберфорум пришёл новичок: вымогатель Pay2Key атакует Россию

На киберфорум пришёл новичок: вымогатель Pay2Key атакует Россию

На киберфорум пришёл новичок: вымогатель Pay2Key атакует Россию

Аналитики F6 Threat Intelligence зафиксировали появление нового вымогательского сервиса — Pay2Key. Он распространяется по модели RaaS (Ransomware-as-a-Service) и ориентирован в том числе на российские компании, что нарушает негласное правило «не работать по СНГ». За весну 2025 года эксперты зафиксировали минимум три рассылки с вредоносом, нацеленным на российский бизнес — от ретейла до банков.

Ранее мы писали, что этот вымогатель может всего за час разбежаться по атакованной сети.

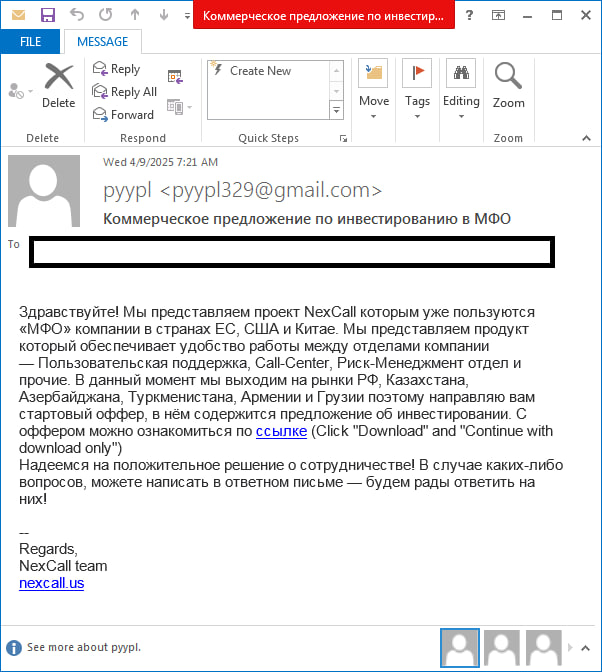
Pay2Key базируется на шифровальщике Mimic и работает через анонимную сеть I2P. Установочный файл распространяется через фишинг — чаще всего под видом «коммерческого предложения» в SFX-архиве.

Внутри — зашифрованные скрипты, которые отключают антивирус, обходят защиту Windows и запускают сам шифровальщик. В процессе шифрования используется связка ChaCha20 + X25519. Все зашифрованные файлы получают расширение *.7u1j, а в папке остаётся записка с требованием выкупа — сумма в одном из кейсов составила $2499.

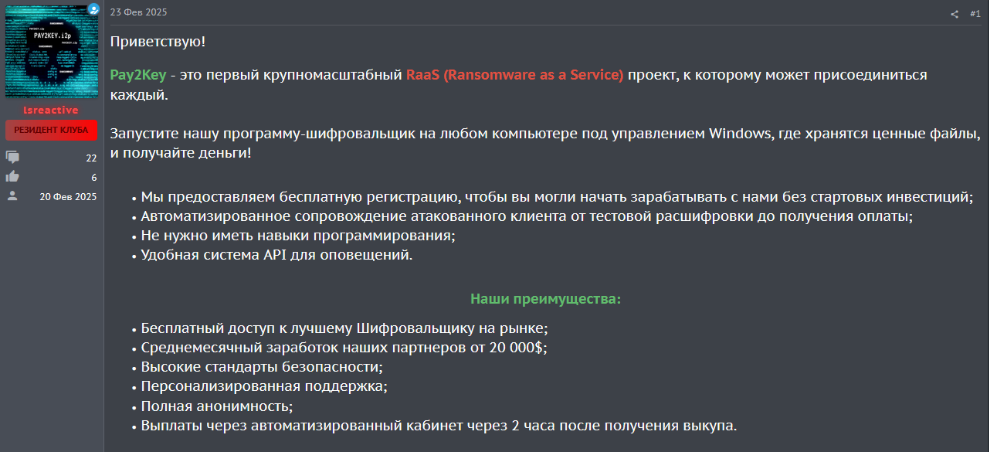
Интересно, что авторы Pay2Key (один из них, предположительно, под ником adeptppp) активно рекламируют своё детище на русскоязычных форумах вроде Gerki и RAMP.

Хотя, например, на форуме Probiv официально запрещены атаки на «РУ». Тем не менее, вредонос уже использовался в рассылках, направленных против компаний из России. Среди жертв — финорганизации и застройщики.

Каждая кампания имела свою тему — «коммерческое предложение», «заявка на ограждение», «проверка от ИФНС» и т. д. Вложения содержали исполняемые файлы, которые устанавливали Pay2Key версии 1.1 или 1.2.


Эксперты отмечают, что вредонос активно дорабатывается, а злоумышленники используют легитимные утилиты и нестандартные способы обхода антивирусов.


Вывод аналитиков однозначен: конкуренция среди киберпреступников растёт, а с ней и риск появления новых RaaS-сервисов, которые не будут делать исключений для России. Pay2Key — лишь первый звоночек в этом тренде.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru