


Чойсджекинг — угроза для iOS и Android: данные можно украсть через кабель

Чойсджекинг — угроза для iOS и Android: данные можно украсть через кабель

Чойсджекинг — угроза для iOS и Android: данные можно украсть через кабель

Исследователи из австрийского TU Graz нашли способ обойти защиту Android и iOS и получить доступ к данным пользователя через USB — даже если кажется, что телефон просто заряжается. Новый метод они назвали choicejacking — это развитие уже знакомого juice jacking, но более хитрое.

Juice jacking — старая атака: подключаешь телефон к общественной зарядке — получаешь вместо энергии вредонос, который устанавливается через USB.

За последние годы Apple и Google усилили защиту: теперь устройства блокируют передачу данных по USB, особенно когда телефон заблокирован. Но, как выяснилось, этого уже недостаточно.

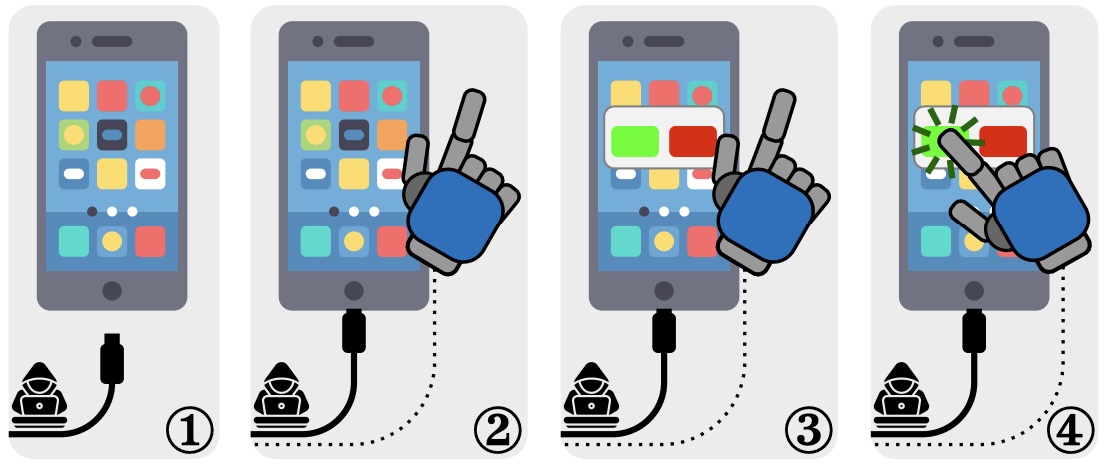
Choicejacking (PDF) работает хитрее. Вредоносный кабель или зарядка имитируют действия пользователя — например, «добровольное» переключение режима с «только зарядка» на «передача данных». Всё выглядит как будто вы сами разрешили доступ к файлам.

На Android атака использует протокол AOAP, который позволяет подключать мышки и клавиатуры. Через него зловред получает возможность вводить команды, включать отладку по USB и менять режим подключения. После этого злоумышленник может полностью управлять устройством.


На iPhone подход другой. Вредоносный кабель создаёт фиктивное подключение Bluetooth-устройства. iOS воспринимает его как обычную гарнитуру, но под капотом это способ получить доступ к фото и файлам. Полного контроля, как на Android, атака не даёт, но и этого достаточно, чтобы украсть личные данные.

Всего исследователи протестировали восемь популярных брендов — включая Samsung, Apple, Xiaomi и Google. Шесть компаний уже закрыли уязвимость или работают над обновлениями.

Совет один: не подключайтесь к незнакомым зарядкам. Вообще. Даже если просто нужно подзарядиться в аэропорту. Лучше носите с собой собственный адаптер или внешний портативный аккумулятор. На Android можно включать Lockdown Mode, но его придётся активировать вручную каждый раз.

Словом, если не хотите оказаться жертвой choicejacking — используйте только свою зарядку и не доверяйте «бесплатной энергии» в общественных местах.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru