


Уязвимость Sploitlight в macOS открывает доступ к кешу Apple Intelligence

Уязвимость Sploitlight в macOS открывает доступ к кешу Apple Intelligence

Уязвимость Sploitlight в macOS открывает доступ к кешу Apple Intelligence

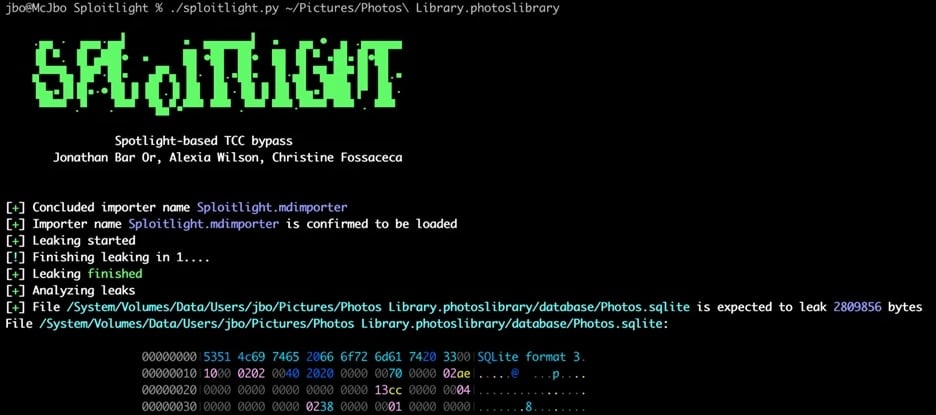
Специалисты Microsoft обнаружили в macOS уязвимость, с помощью которой злоумышленники могли обойти систему безопасности TCC и получить доступ к конфиденциальным данным пользователя. В частности, к кешу Apple Intelligence, где могут храниться геолокация, история поиска, метаданные фото и видео, а также информация об активности пользователя и даже удалённые фото.

Уязвимость получила название Sploitlight — из-за того, что для атаки использовались плагины Spotlight.

Хотя Apple описала проблему как «ошибку логирования», по факту она позволяла обойти ограничения TCC, систему контроля доступа к личным данным в macOS.

Обычно TCC ограничивает работу приложений без разрешений, но через Sploitlight можно было обойти эти запреты, воспользовавшись привилегиями Spotlight-плагинов.

Уязвимость затрагивает macOS Sequoia до версии 15.4. Apple закрыла дыру в марте, добавив «улучшенное сокрытие данных».


Однако исследователи отмечают, что риски особенно высоки из-за возможности доступа не только к данным на конкретном macOS-устройстве, но и к информации с других устройств, привязанных к тому же iCloud-аккаунту.

Это уже не первая уязвимость подобного рода. Microsoft раньше находила и другие обходы TCC — например, через Time Machine (CVE-2020-9771), переменные окружения (CVE-2020-9934), а также уязвимости powerdir и HM-Surf.

Были и обходы SIP — системы целостности системы macOS, включая уязвимости Shrootless, Migraine, Achilles и CVE-2024-44243.

Нынешняя проблема, по мнению исследователей, потенциально опаснее прошлых — именно из-за доступа к данным Apple Intelligence и учётных записей iCloud.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru