


Уязвимость Sploitlight в macOS открывает доступ к кешу Apple Intelligence

Уязвимость Sploitlight в macOS открывает доступ к кешу Apple Intelligence

Уязвимость Sploitlight в macOS открывает доступ к кешу Apple Intelligence

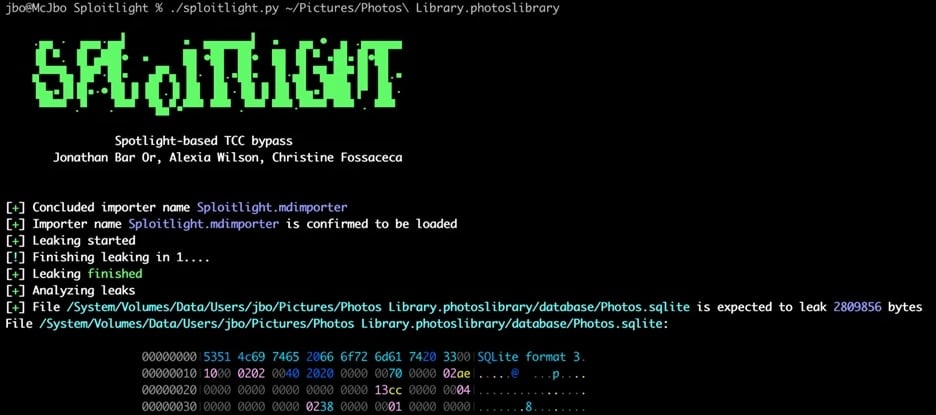
Специалисты Microsoft обнаружили в macOS уязвимость, с помощью которой злоумышленники могли обойти систему безопасности TCC и получить доступ к конфиденциальным данным пользователя. В частности, к кешу Apple Intelligence, где могут храниться геолокация, история поиска, метаданные фото и видео, а также информация об активности пользователя и даже удалённые фото.

Уязвимость получила название Sploitlight — из-за того, что для атаки использовались плагины Spotlight.

Хотя Apple описала проблему как «ошибку логирования», по факту она позволяла обойти ограничения TCC, систему контроля доступа к личным данным в macOS.

Обычно TCC ограничивает работу приложений без разрешений, но через Sploitlight можно было обойти эти запреты, воспользовавшись привилегиями Spotlight-плагинов.

Уязвимость затрагивает macOS Sequoia до версии 15.4. Apple закрыла дыру в марте, добавив «улучшенное сокрытие данных».


Однако исследователи отмечают, что риски особенно высоки из-за возможности доступа не только к данным на конкретном macOS-устройстве, но и к информации с других устройств, привязанных к тому же iCloud-аккаунту.

Это уже не первая уязвимость подобного рода. Microsoft раньше находила и другие обходы TCC — например, через Time Machine (CVE-2020-9771), переменные окружения (CVE-2020-9934), а также уязвимости powerdir и HM-Surf.

Были и обходы SIP — системы целостности системы macOS, включая уязвимости Shrootless, Migraine, Achilles и CVE-2024-44243.

Нынешняя проблема, по мнению исследователей, потенциально опаснее прошлых — именно из-за доступа к данным Apple Intelligence и учётных записей iCloud.

Подпишитесь на новости

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru