


Silent Crow взяла ответственность за атаку на Аэрофлот

Silent Crow взяла ответственность за атаку на Аэрофлот

Silent Crow взяла ответственность за атаку на Аэрофлот

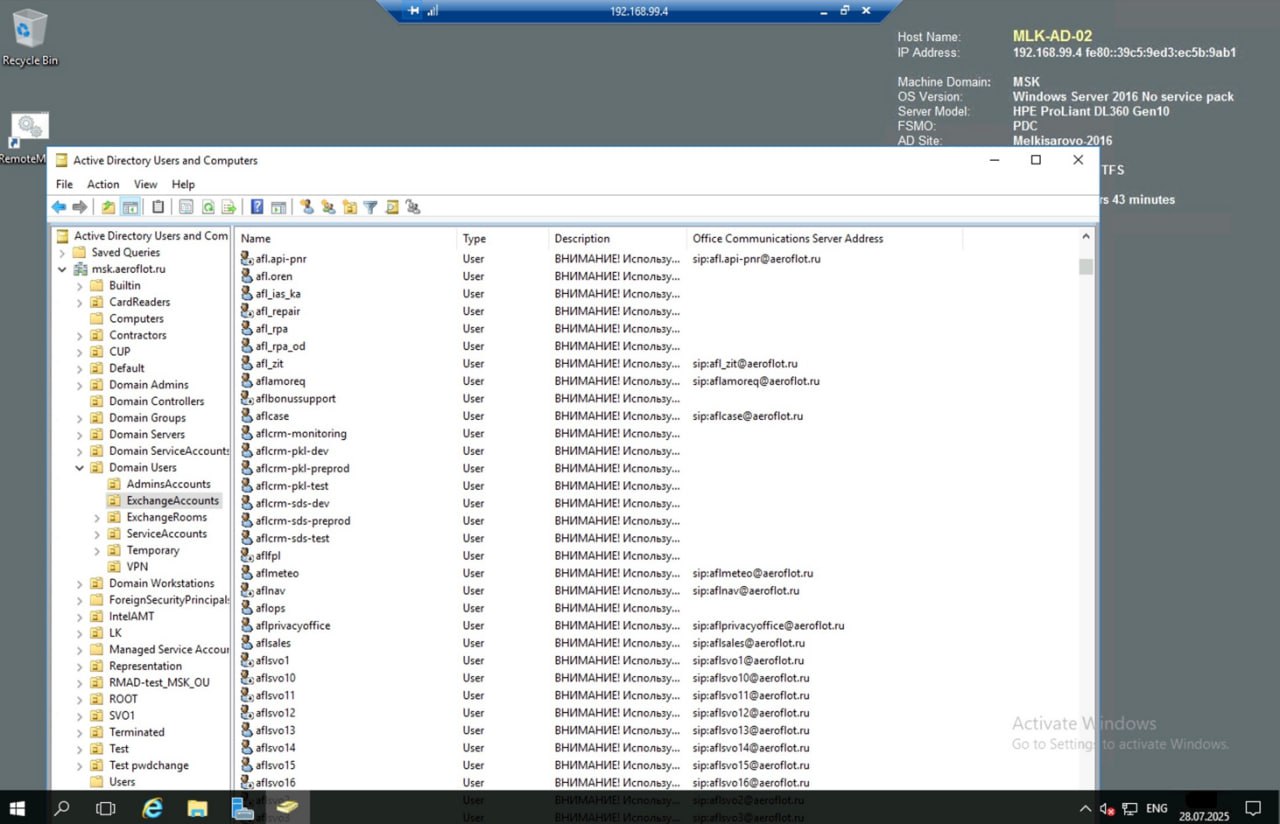
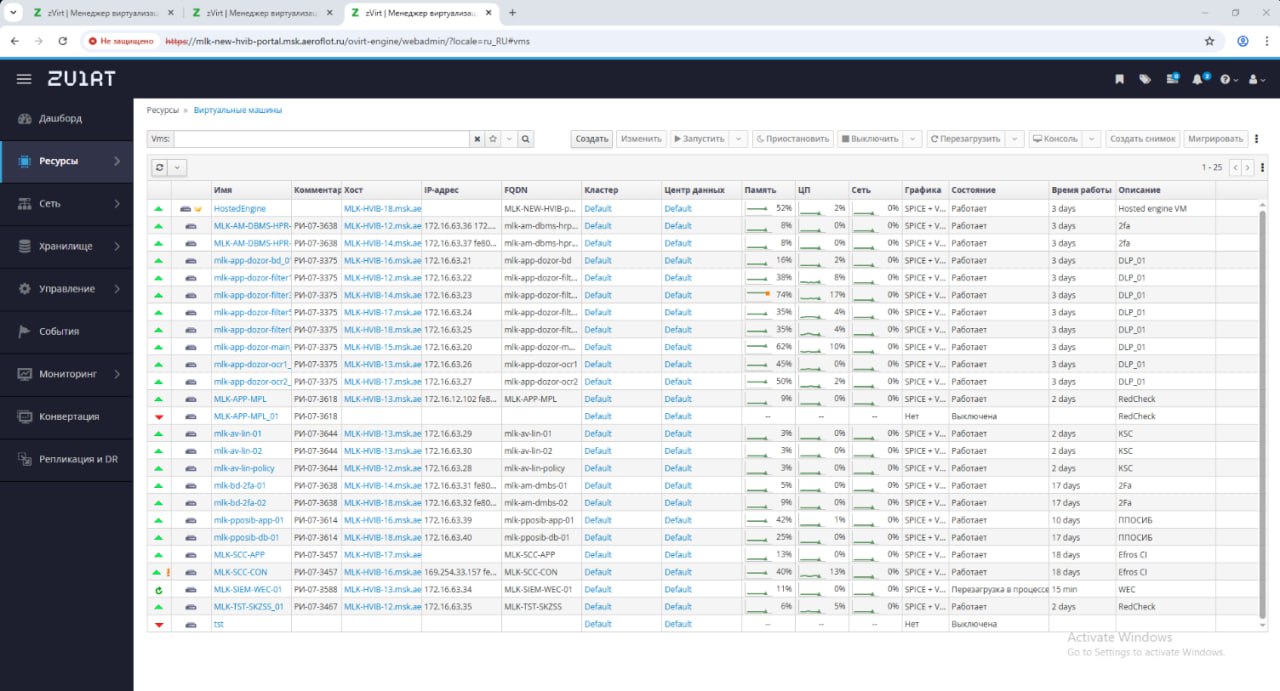
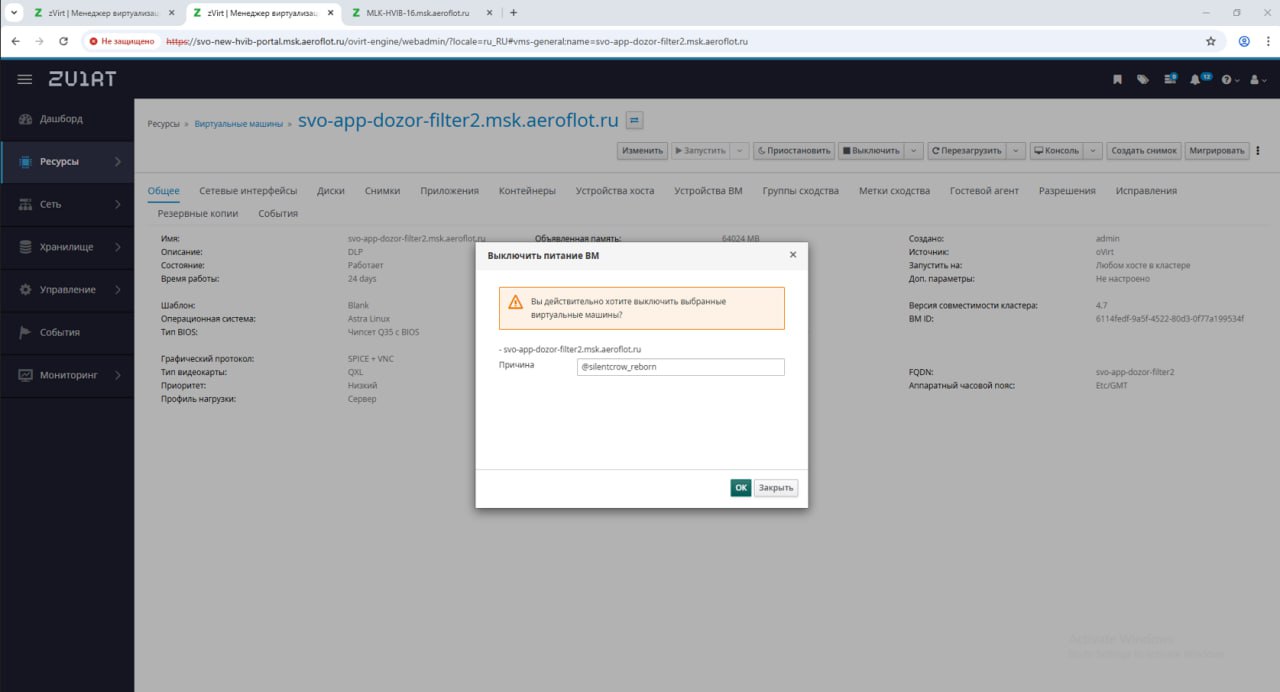
Хактивистская кибергруппировка Silent Crow заявила об ответственности за масштабную атаку на информационные системы «Аэрофлота». По словам злоумышленников, им удалось получить доступ к 122 корпоративным системам авиакомпании, включая ключевые внутренние сервисы, данные сотрудников и клиентов. Об атаке стало известно утром 28 июля, и спустя 40 минут в сети появилось сообщение от самой группировки.

Сообщение от Silent Crow появилось менее чем через час после официальной информации о сбое в работе сервисов «Аэрофлота».

В нём утверждается, что злоумышленники находились внутри ИТ-инфраструктуры авиакомпании в течение года. За это время они якобы получили доступ к ERP и CRM-системам, сервисам бронирования билетов, внутреннему корпоративному порталу, системе управления электронной почтой и даже рабочим станциям топ-менеджеров компании.

Среди прочего Silent Crow заявляет о доступе к системе бронирования Sabre. Однако следует отметить, что её оператор ещё в марте 2022 года отключил «Аэрофлот» от этой платформы в рамках санкционных мер. Более того, с ноября 2024 года в России действует запрет на предоставление облачных сервисов компаниям из РФ со стороны иностранных провайдеров.

Также хактивисты утверждают, что им удалось выгрузить массивы данных из всех скомпрометированных систем. В список якобы попали записи аудиопереговоров, видеонаблюдение, а также персональные данные всех российских клиентов, когда-либо пользовавшихся услугами «Аэрофлота». Группировка анонсировала начало публикации этих данных в ближайшее время.

Кроме того, злоумышленники заявили об уничтожении информации с 7 000 серверов компании — как физических, так и виртуальных. По их словам, стерто 12 ТБ баз данных, 8 ТБ файлов с корпоративного портала и 2 ТБ содержимого почтовых ящиков.

Напомним, ранее Silent Crow брала на себя ответственность за утечку данных о закупках «Ростелекома» в январе 2025 года. Тогда же группировка заявила о компрометации базы данных «Росреестра», однако данный инцидент официально подтверждён не был.

Подпишитесь на новости

LTE доберется до малых поселений: Минцифры обозначило дедлайн

Минцифры планирует обеспечить интернетом малочисленные населенные пункты к концу 2030 года. Ближайшая крупная порция подключений намечена на 2027-й: доступ к сети должны получить еще 1,8 тыс. поселений.

Как сообщает ТАСС, об этом глава ведомства Максут Шадаев заявил в Госдуме. По словам министра, за последние шесть лет мобильный интернет LTE появился более чем в 8 тыс. населенных пунктов.

Программа предусматривает подключение поселений с населением от 100 до 1000 человек, включая создание инфраструктуры мобильной связи.

Здесь есть важная оговорка: громкий заголовок в России не останется поселений без интернета не стоит понимать как обещание покрытия каждой точки на карте. В описании программы указан конкретный диапазон численности населения.

Для жителей небольших поселений речь идет о доступе к обычным цифровым сервисам без поисков удачного места для приема сигнала. Но пока это план с горизонтом до 2030 года.

Следующая проверяемая отметка — 1,8 тыс. подключений в 2027-м. Именно по установленной инфраструктуре и работающей связи можно будет оценивать результат, а не по формулировкам.

RSS: Новости на портале Anti-Malware.ru