


Silent Crow взяла ответственность за атаку на Аэрофлот

Silent Crow взяла ответственность за атаку на Аэрофлот

Silent Crow взяла ответственность за атаку на Аэрофлот

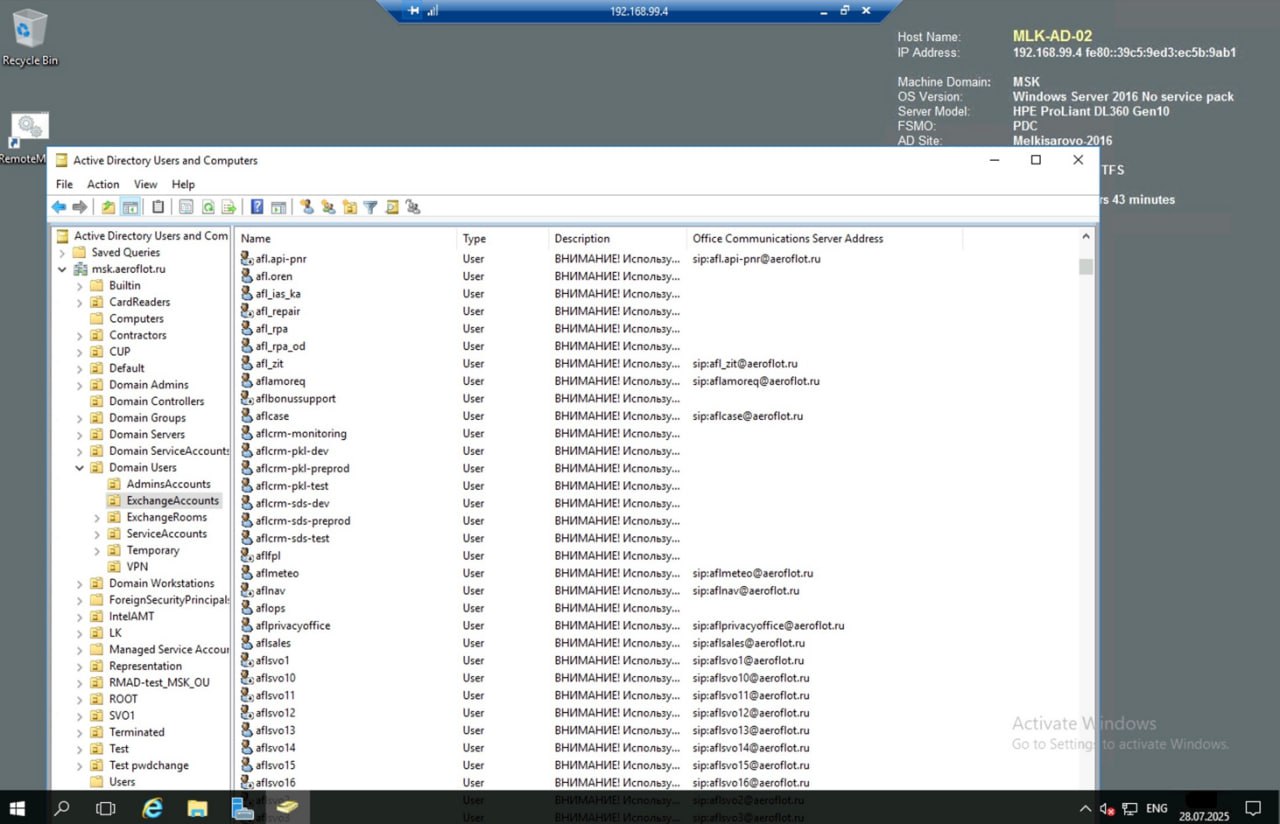
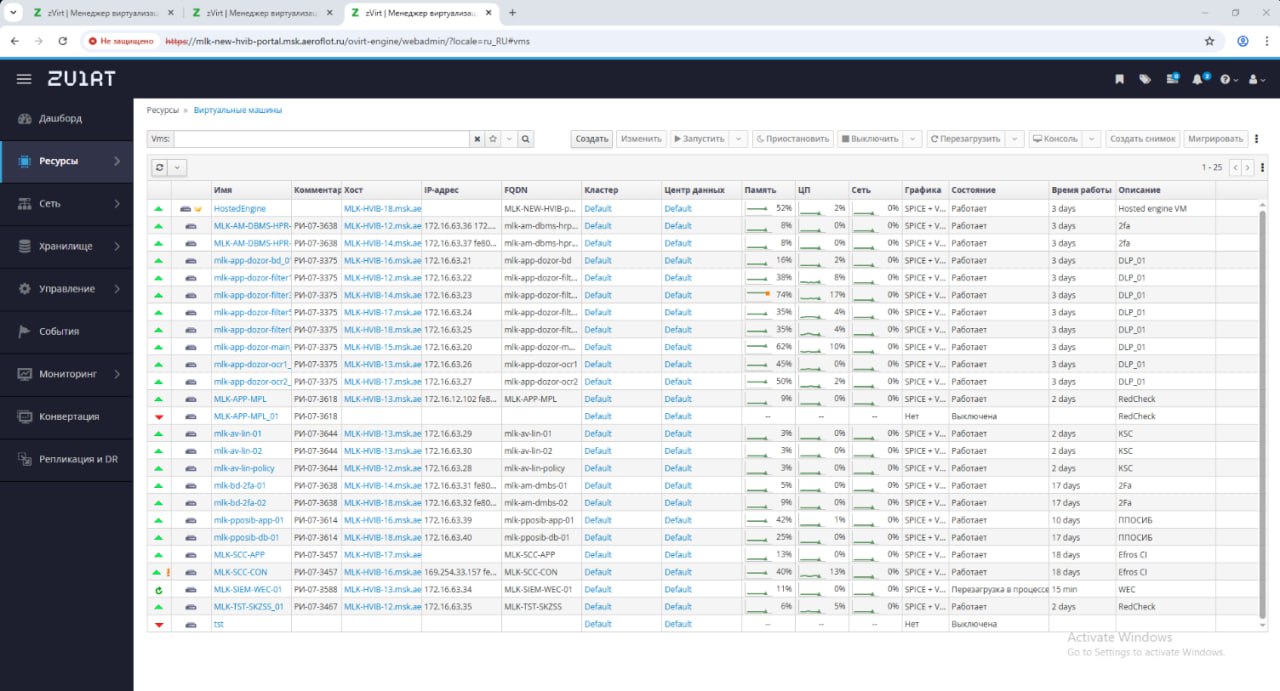
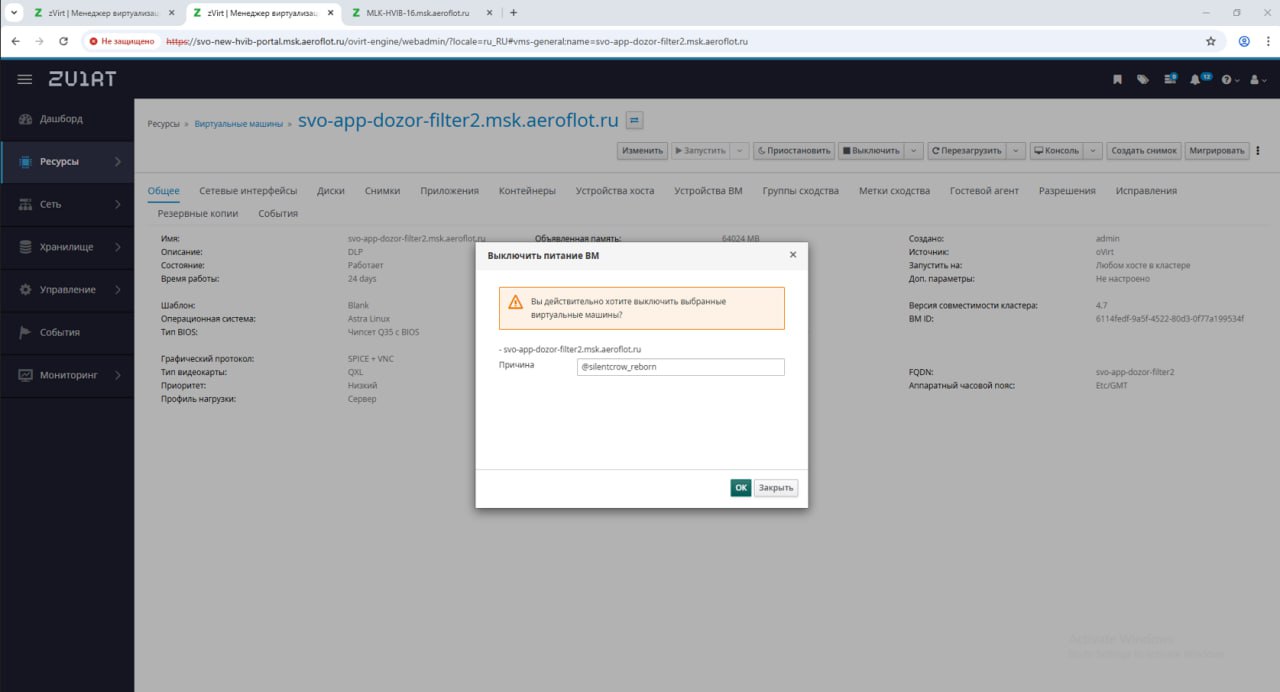
Хактивистская кибергруппировка Silent Crow заявила об ответственности за масштабную атаку на информационные системы «Аэрофлота». По словам злоумышленников, им удалось получить доступ к 122 корпоративным системам авиакомпании, включая ключевые внутренние сервисы, данные сотрудников и клиентов. Об атаке стало известно утром 28 июля, и спустя 40 минут в сети появилось сообщение от самой группировки.

Сообщение от Silent Crow появилось менее чем через час после официальной информации о сбое в работе сервисов «Аэрофлота».

В нём утверждается, что злоумышленники находились внутри ИТ-инфраструктуры авиакомпании в течение года. За это время они якобы получили доступ к ERP и CRM-системам, сервисам бронирования билетов, внутреннему корпоративному порталу, системе управления электронной почтой и даже рабочим станциям топ-менеджеров компании.

Среди прочего Silent Crow заявляет о доступе к системе бронирования Sabre. Однако следует отметить, что её оператор ещё в марте 2022 года отключил «Аэрофлот» от этой платформы в рамках санкционных мер. Более того, с ноября 2024 года в России действует запрет на предоставление облачных сервисов компаниям из РФ со стороны иностранных провайдеров.

Также хактивисты утверждают, что им удалось выгрузить массивы данных из всех скомпрометированных систем. В список якобы попали записи аудиопереговоров, видеонаблюдение, а также персональные данные всех российских клиентов, когда-либо пользовавшихся услугами «Аэрофлота». Группировка анонсировала начало публикации этих данных в ближайшее время.

Кроме того, злоумышленники заявили об уничтожении информации с 7 000 серверов компании — как физических, так и виртуальных. По их словам, стерто 12 ТБ баз данных, 8 ТБ файлов с корпоративного портала и 2 ТБ содержимого почтовых ящиков.

Напомним, ранее Silent Crow брала на себя ответственность за утечку данных о закупках «Ростелекома» в январе 2025 года. Тогда же группировка заявила о компрометации базы данных «Росреестра», однако данный инцидент официально подтверждён не был.

Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru