


Silent Crow взяла ответственность за атаку на Аэрофлот

Silent Crow взяла ответственность за атаку на Аэрофлот

Silent Crow взяла ответственность за атаку на Аэрофлот

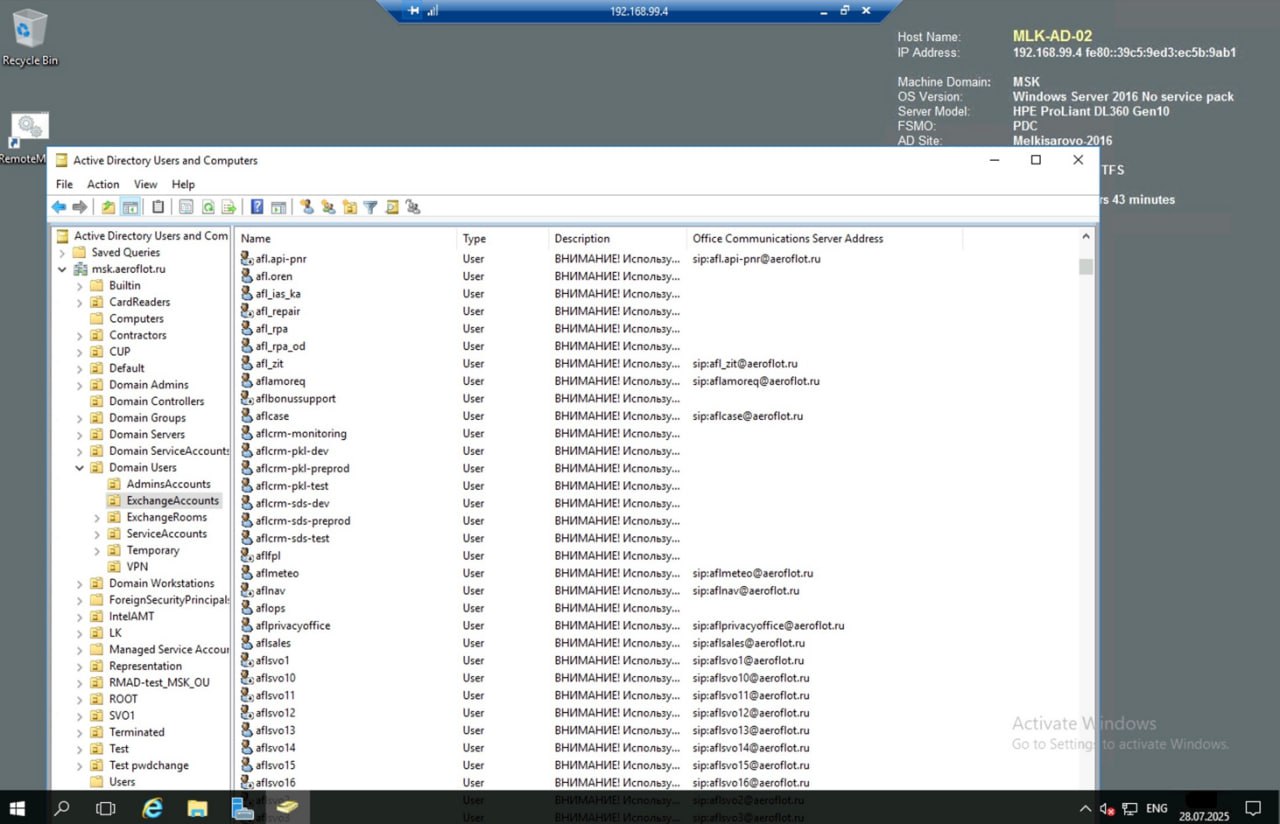
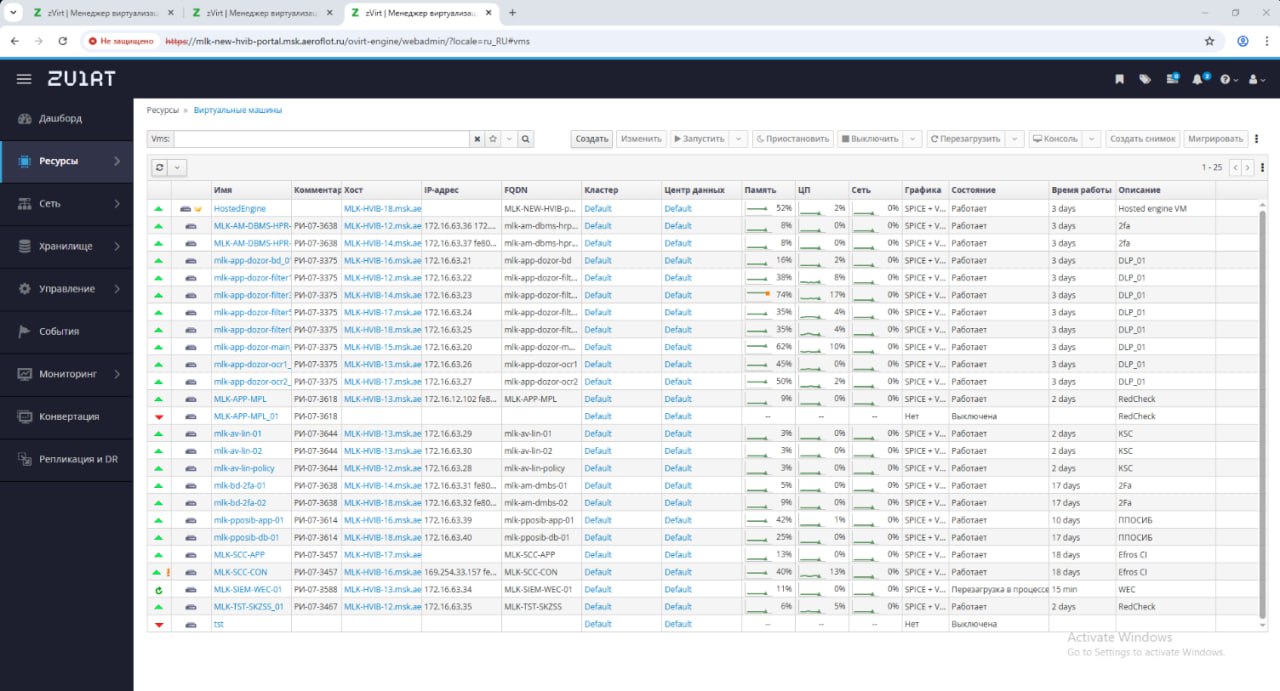
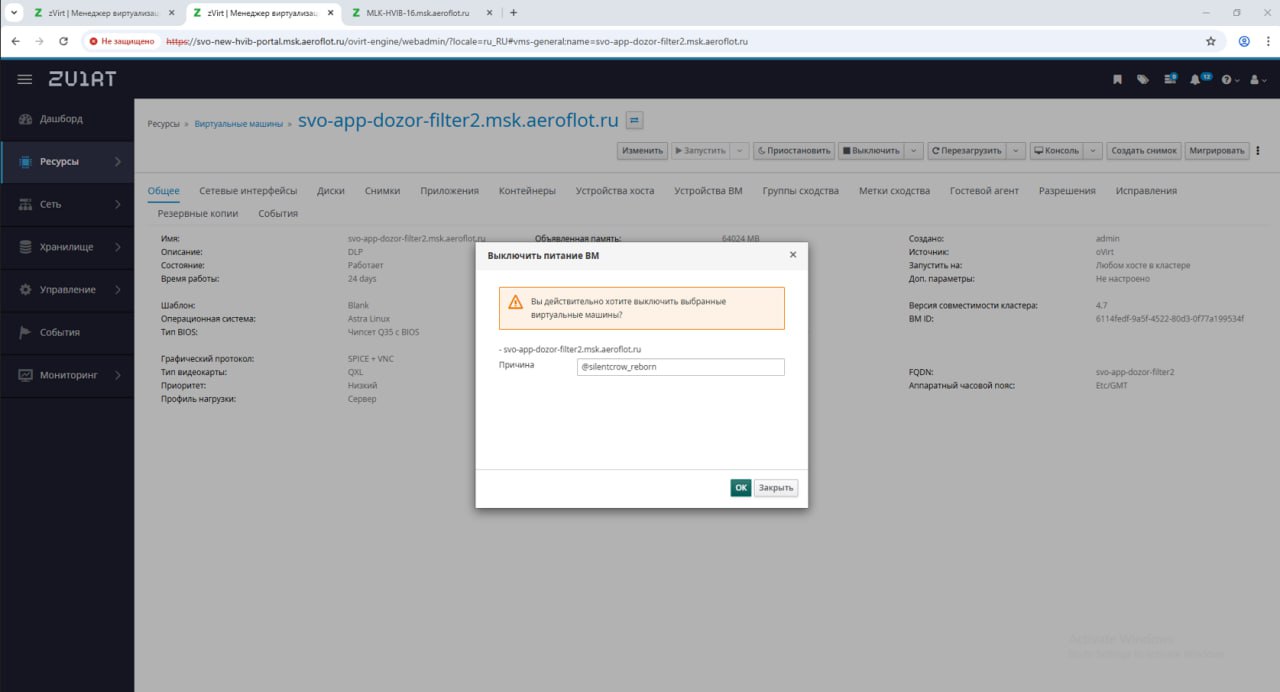
Хактивистская кибергруппировка Silent Crow заявила об ответственности за масштабную атаку на информационные системы «Аэрофлота». По словам злоумышленников, им удалось получить доступ к 122 корпоративным системам авиакомпании, включая ключевые внутренние сервисы, данные сотрудников и клиентов. Об атаке стало известно утром 28 июля, и спустя 40 минут в сети появилось сообщение от самой группировки.

Сообщение от Silent Crow появилось менее чем через час после официальной информации о сбое в работе сервисов «Аэрофлота».

В нём утверждается, что злоумышленники находились внутри ИТ-инфраструктуры авиакомпании в течение года. За это время они якобы получили доступ к ERP и CRM-системам, сервисам бронирования билетов, внутреннему корпоративному порталу, системе управления электронной почтой и даже рабочим станциям топ-менеджеров компании.

Среди прочего Silent Crow заявляет о доступе к системе бронирования Sabre. Однако следует отметить, что её оператор ещё в марте 2022 года отключил «Аэрофлот» от этой платформы в рамках санкционных мер. Более того, с ноября 2024 года в России действует запрет на предоставление облачных сервисов компаниям из РФ со стороны иностранных провайдеров.

Также хактивисты утверждают, что им удалось выгрузить массивы данных из всех скомпрометированных систем. В список якобы попали записи аудиопереговоров, видеонаблюдение, а также персональные данные всех российских клиентов, когда-либо пользовавшихся услугами «Аэрофлота». Группировка анонсировала начало публикации этих данных в ближайшее время.

Кроме того, злоумышленники заявили об уничтожении информации с 7 000 серверов компании — как физических, так и виртуальных. По их словам, стерто 12 ТБ баз данных, 8 ТБ файлов с корпоративного портала и 2 ТБ содержимого почтовых ящиков.

Напомним, ранее Silent Crow брала на себя ответственность за утечку данных о закупках «Ростелекома» в январе 2025 года. Тогда же группировка заявила о компрометации базы данных «Росреестра», однако данный инцидент официально подтверждён не был.

Подпишитесь на новости

Травля из Telegram вышла на улицы: во Владике выявили 12-летнюю зачинщицу

Во Владивостоке фотографии школьников публиковали в телеграм-канале вместе с оскорблениями и призывами к расправе. Затем травля перешла в физическое насилие: по сообщениям о пострадавших, детей били, унижали и преследовали в школах и на улице.

Как пишут «Известия», полиция установила администратора канала — 12-летнюю школьницу. Обращение поступило от матери одной из пострадавших.

В канале появилось более сотни публикаций. Среди описанных случаев — травля 11-летней девочки, которая перестала посещать школу. В отношении отца администратора составили протокол о ненадлежащем исполнении родительских обязанностей.

Материалы передали в комиссию по делам несовершеннолетних; школьницу поставят на профилактический учет. Проверкой также заинтересовались Следственный комитет и прокуратура.

Опрошенные эксперты подчеркивают: онлайн-травля часто связана с конфликтами внутри реального сообщества. Чат расширяет аудиторию, усиливает давление и создает ощущение коллективного одобрения агрессии.

Поэтому удалить канал — важный шаг, но школьные отношения этим не исправить. Специалисты рекомендуют сохранять доказательства, сообщать площадке о нарушениях и поддерживать пострадавшего, не подвергая себя опасности.

RSS: Новости на портале Anti-Malware.ru