


WhatsApp добавит быстрый поиск прямо внутри чатов

WhatsApp добавит быстрый поиск прямо внутри чатов

WhatsApp добавит быстрый поиск прямо внутри чатов

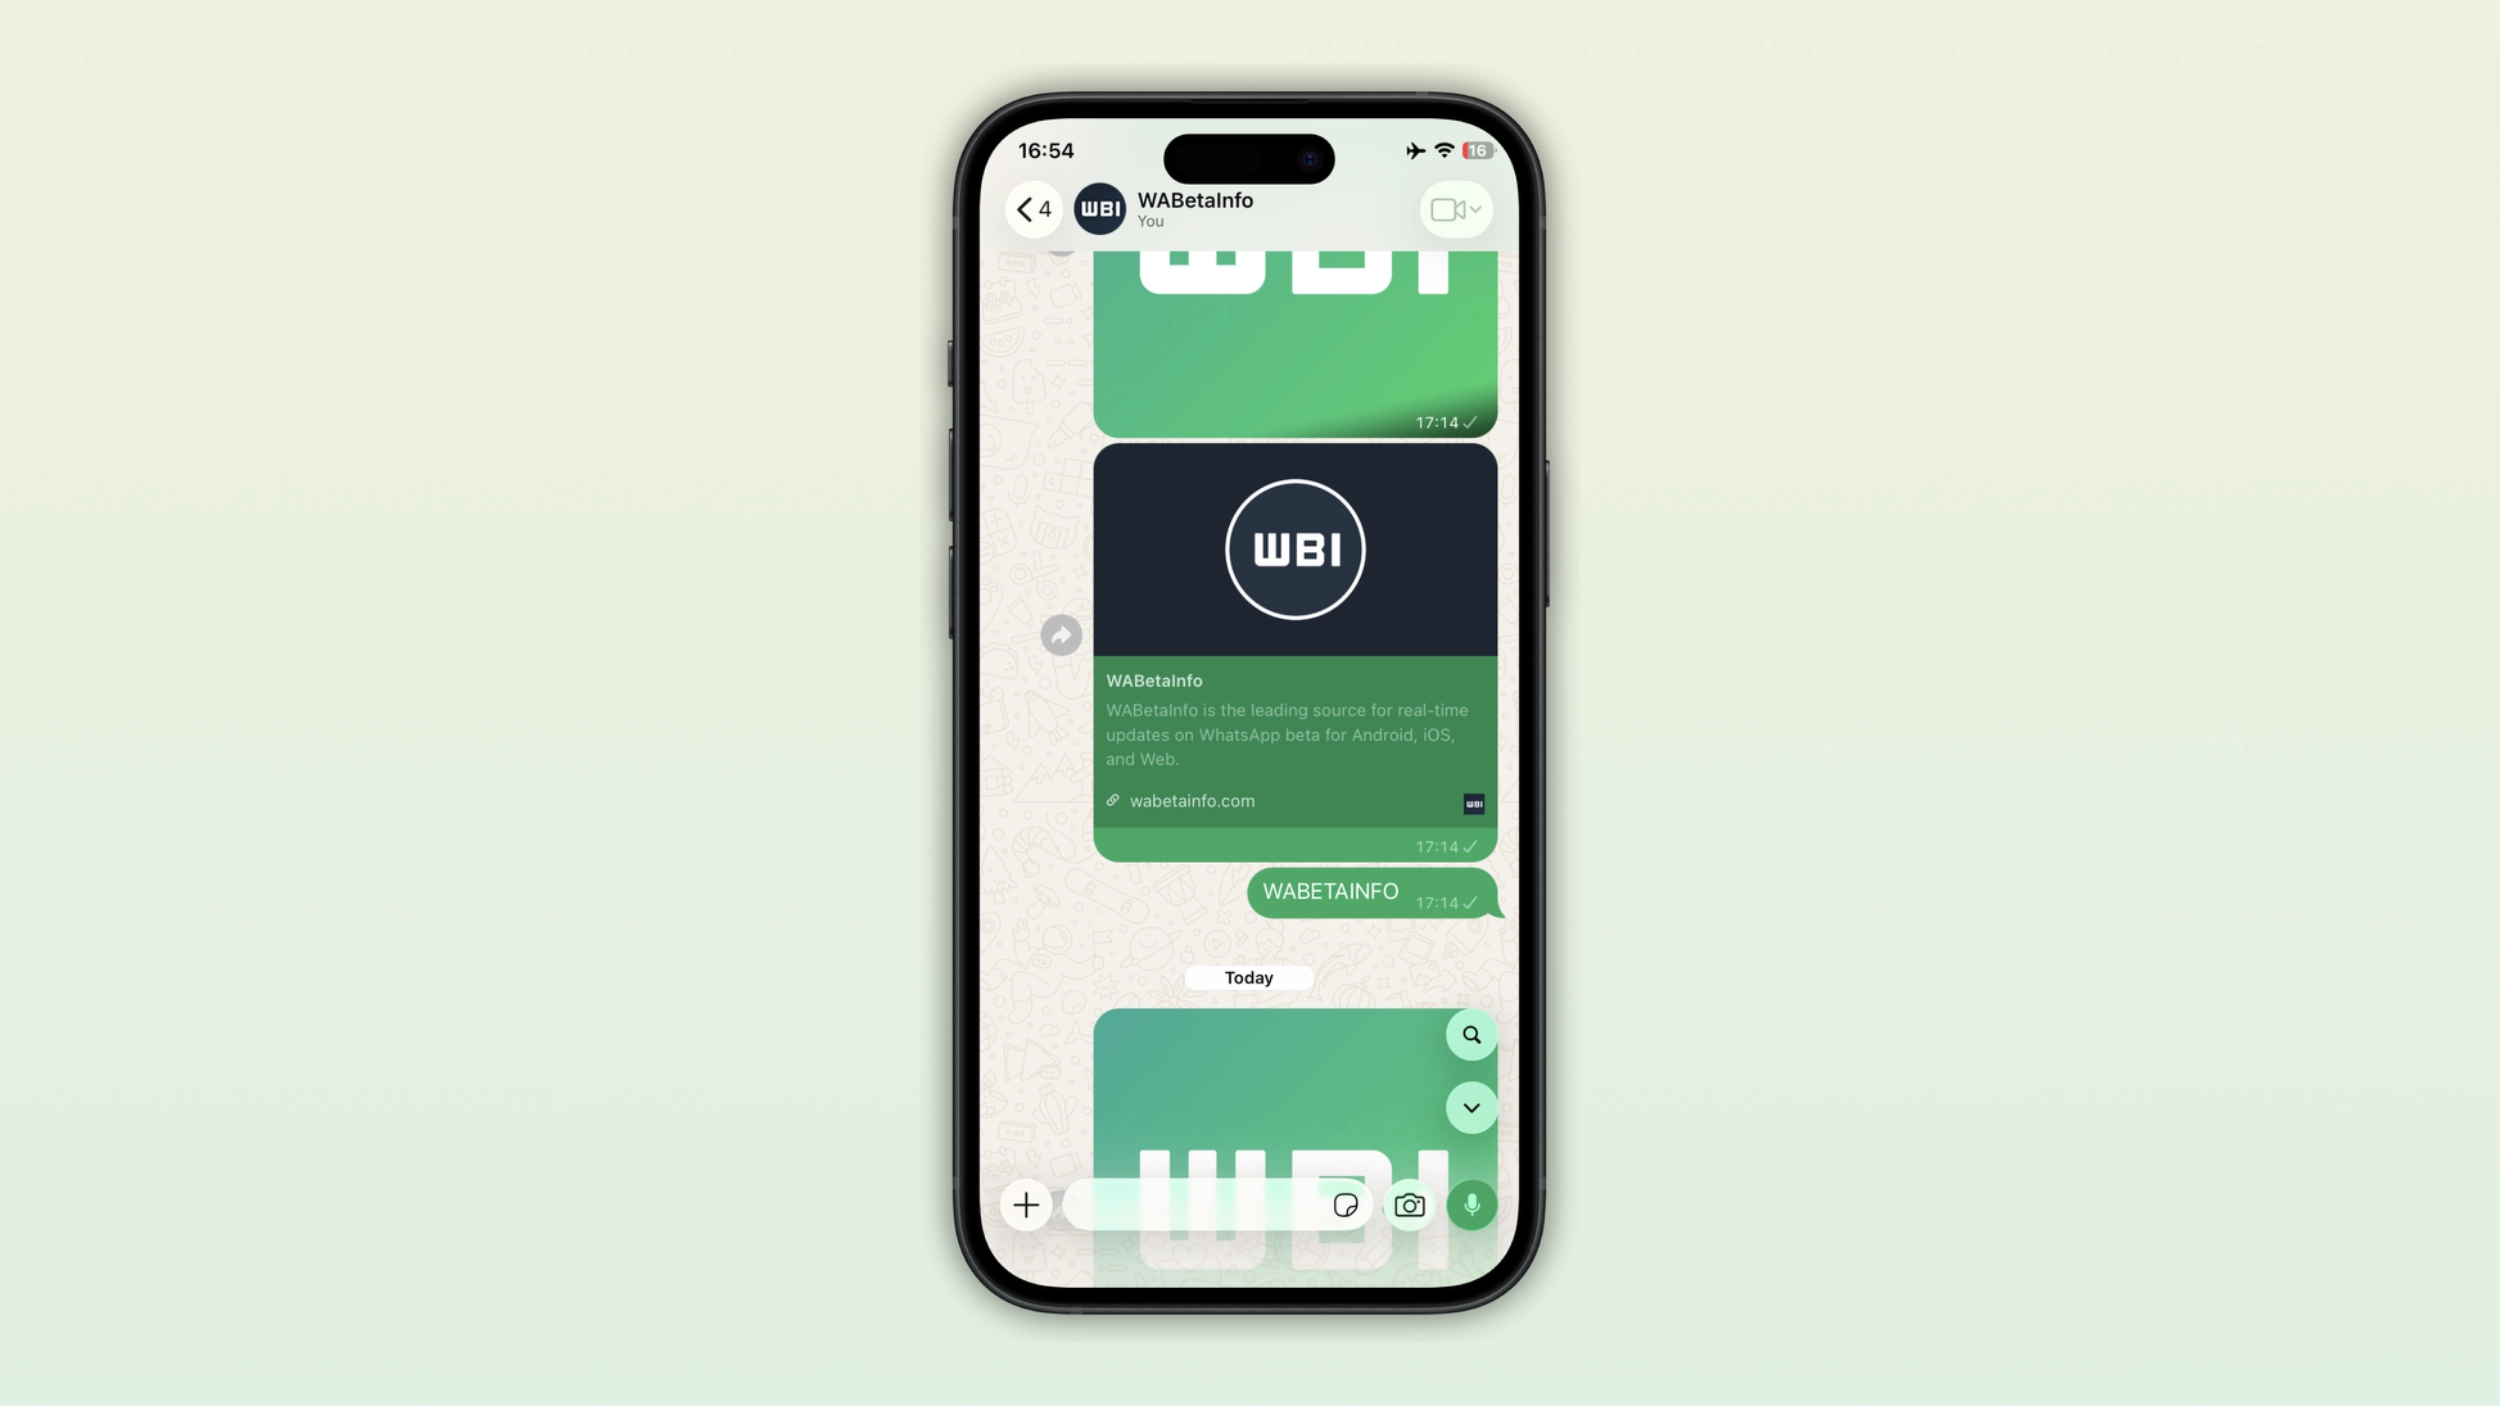
WhatsApp (принадлежит корпорации Meta, признанной экстремисткой и запрещённой в России) готовит для iPhone новую кнопку, которая позволит искать старые сообщения, не выходя из открытого чата. Сейчас добраться до поиска по конкретной переписке можно через экран с информацией о чате. Альтернатива — общая поисковая строка, которая проверяет сразу все разговоры.

Нововведение обнаружили специалисты WABetaInfo в свежей сборке мессенджера для TestFlight.

Новая кнопка должна появляться в правом нижнем углу, когда пользователь начинает прокручивать переписку вверх. Постоянно занимать место на экране она не будет: после возвращения к последним сообщениям значок исчезнет. По такому же принципу уже работает кнопка быстрого перехода в конец чата.


Сам поисковый механизм не изменится — результаты будут такими же, как при запуске функции через информацию о переписке. WhatsApp просто сократит дорогу до неё: нажал кнопку, ввёл слово и отправился раскапывать сообщение трёхлетней давности, в котором кто-то наконец-то написал пароль от Wi-Fi.

Пока функция недоступна даже участникам бета-тестирования. В коде приложения нашли лишь упоминания будущего элемента интерфейса. Ожидается, что сначала кнопку добавят в одну из следующих сборок TestFlight, а уже затем она сможет добраться до стабильной версии WhatsApp.

Вымогатели научились блокировать компании без шифровальщиков

Зачем возиться с шифрованием файлов, если можно захватить Active Directory, отключить администраторов и разослать требование выкупа сразу на все компьютеры? Именно такую атаку на производственное предприятие обнаружила «Лаборатория Касперского».

Кампания получила название Payload. Как сообщили специалисты, злоумышленники обошлись без классического шифровальщика и установки сложной вредоносной программы.

Для первоначального проникновения атакующие использовали скомпрометированные учётные записи с повышенными привилегиями. Через штатные средства удалённого доступа и VPN такие подключения выглядели как обычная работа ИТ-специалиста.

Получив контроль над Active Directory, злоумышленники создали объект групповой политики GPO под названием Payload и привязали его к корню домена.

После обновления политик на компьютерах менялись обои и экран блокировки, появлялись требования выкупа, а административные учётные записи отключались. Поскольку GPO является штатным и доверенным механизмом Windows, команды спокойно распространялись по корпоративной сети.

Перед блокировкой инфраструктуры атакующие похитили ценные данные предприятия. Затем информацию опубликовали в даркнете и использовали как рычаг давления на жертву. Файлы при этом никто не шифровал: бизнес и без криптографии получил полный набор проблем.

Эксперты советуют отслеживать создание и изменение групповых политик, включить устойчивую к фишингу МФА для VPN и административных систем, а также разделить привилегии. Обычного антивирусного сканирования здесь недостаточно.

RSS: Новости на портале Anti-Malware.ru