


Появился бесплатный дешифратор для жертв вымогателей Phobos и 8Base

Появился бесплатный дешифратор для жертв вымогателей Phobos и 8Base

Появился бесплатный дешифратор для жертв вымогателей Phobos и 8Base

Если ваши файлы были зашифрованы программами-вымогателями Phobos или 8Base — появилась отличная новость: японская полиция выпустила бесплатный дешифратор, который реально работает. Исследователи из BleepingComputer уже проверили — файлы действительно восстанавливаются, без подвоха.

Phobos существует с 2018 года. Его распространяли по модели «вымогатель как услуга» (ransomware-as-a-service): разработчики давали инструмент в аренду другим злоумышленникам, а те атаковали компании по всему миру, делясь прибылью.

8Base — это уже видоизменённая версия Phobos, появившаяся в 2023 году. Она не только шифрует файлы, но и крадёт данные, а потом угрожает их слить, если не заплатите.

В этом году международные правоохранительные органы провели крупную операцию: удалось отключить 27 серверов, связанных с группой Phobos и 8Base, а также арестовать нескольких подозреваемых — в том числе четырёх россиян и администратора, которого экстрадировали в США.

Похоже, в ходе этих действий удалось получить ключевую информацию, которая и позволила создать дешифратор. Теперь он выложен на сайте японской полиции с английской инструкцией (PDF) и размещён на платформе NoMoreRansom. Поддержку оказали также Европол и ФБР — то есть инструмент официальный.

Как пользоваться?

  • Скачиваете дешифратор (но будьте готовы: браузеры вроде Chrome и Firefox могут ошибочно ругаться на файл — это ложное срабатывание).
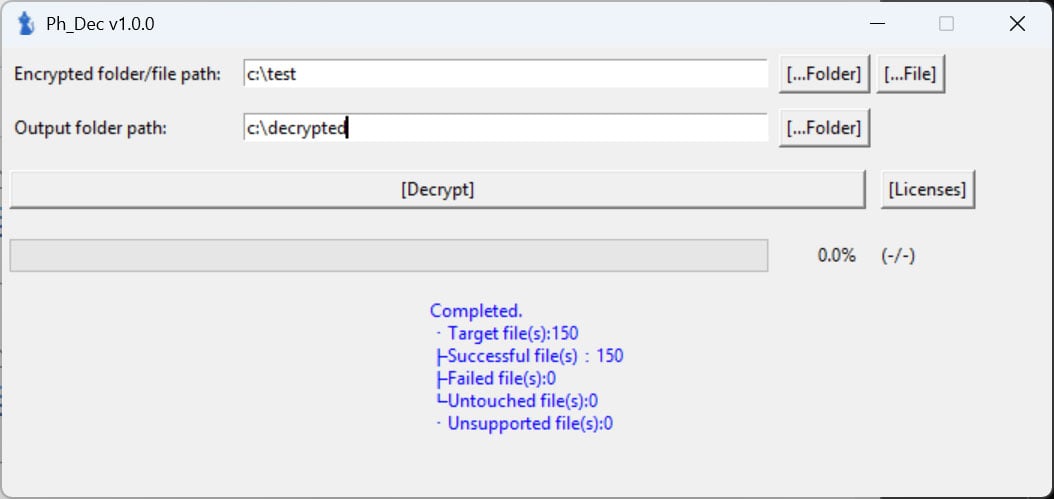
  • Запускаете, принимаете соглашение.
  • Указываете папку с зашифрованными файлами и, куда складывать восстановленные.
  • Жмёте кнопку — и ждёте. Структура папок сохранится.
  • В конце увидите, сколько файлов удалось расшифровать.

Поддерживаются расширения .phobos, .8base, .elbie, .faust, .LIZARD, но даже если у ваших файлов другое окончание — всё равно стоит попробовать.

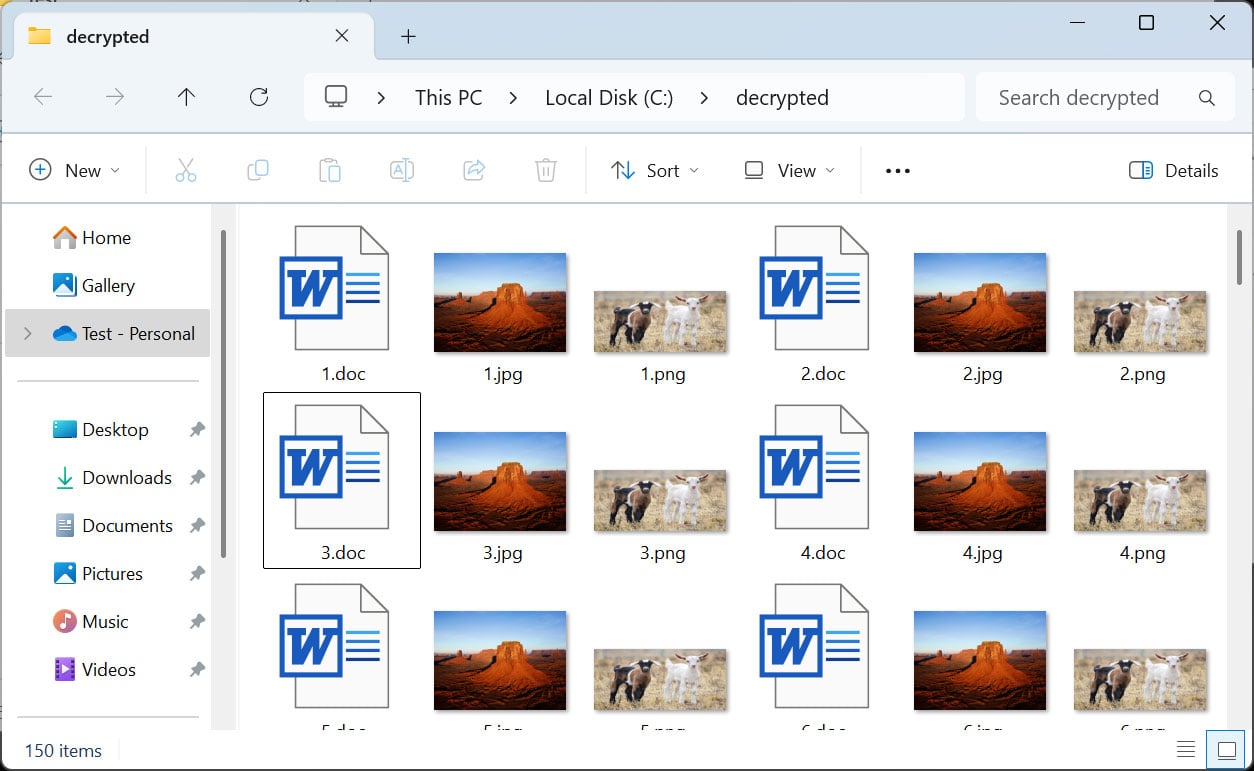
BleepingComputer протестировал дешифратор на вирусе с расширением .LIZARD — расшифровались все 150 файлов.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru