


Операция Eastwood: отключены серверы NoName057(16), проведены аресты

Операция Eastwood: отключены серверы NoName057(16), проведены аресты

Операция Eastwood: отключены серверы NoName057(16), проведены аресты

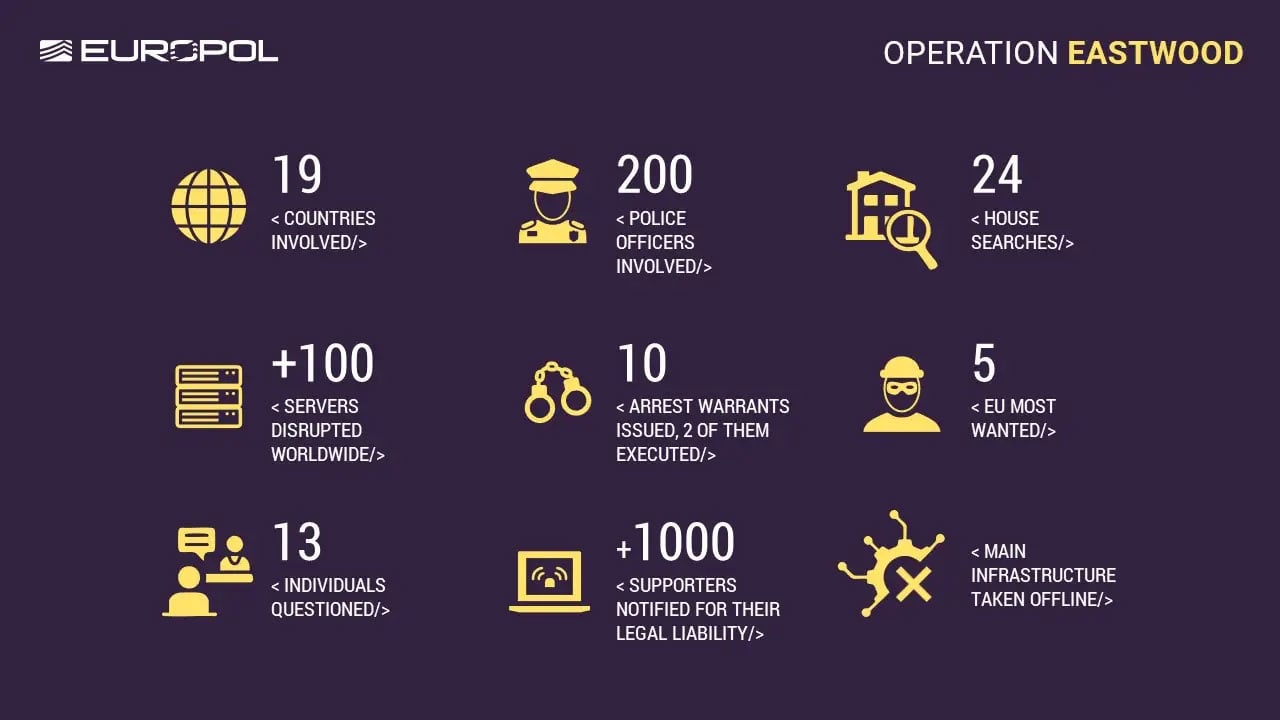
15 июля 2025 года прошла международная операция под кодовым названием Operation Eastwood, в ходе которой силовики из 12 стран нанесли удар по хактивистской группировке NoName057(16). Эта группа известна своими DDoS-атаками на критически важную инфраструктуру разных стран.

Операцию возглавили Европол и Евроюст, а в числе участников — Германия, Франция, Латвия, Испания, Польша, Швеция, Нидерланды и др.

За один день были проведены обыски в семи странах, арестованы два человека (во Франции и Испании), а также отключены более 100 серверов, на которых размещалась инфраструктура группировки.

Кто такие NoName057(16)?

Группировка, на участниках которой принято ставить штамп «русские хакеры», появилась весной 2022 года. Основной инструмент атак — проект DDoSia, через который участники и «волонтёры» запускают DDoS-атаки с собственных устройств. Координация происходит через телеграм-каналы, где участникам указывают, куда «стрелять» в следующий раз.

В январе 2023 года NoName057(16) положила сайты Avast за критику своих DDoS-атак: чешский антивирусный гигант называл атаки группы неэффективными: доля успешного DDoS якобы составляет 13%.

Летом 2022-го NoName057(16), объединившись с KillNet, атаковала интернет-ресурсы Литвы, а также сайт налоговой и онлайн-бухгалтерию. Тогда кибератакам подверглись следующие госресурсы:

  • Департамент полиции при МВД Литвы.
  • Один из крупнейших операторов связи Литвы — Telia.
  • Система авторизации крупной литовской платежной системы LPB.

А совсем недавно прошла атака на ресурсы в Нидерландах на фоне саммита НАТО. Эту активность также приписали NoName057(16).

Что удалось Европолу и Евроюсту?

  • 2 ареста (Франция и Испания);
  • 7 европейских ордеров на арест, в том числе 6 — на граждан РФ;
  • Более 100 серверов отключено;
  • 1 100 сообщений-уведомлений отправлено участникам в Telegram, включая 17 администраторов;
  • По данным властей, именно двое россиян, объявленных в розыск, считаются основными операторами NoName057(16).


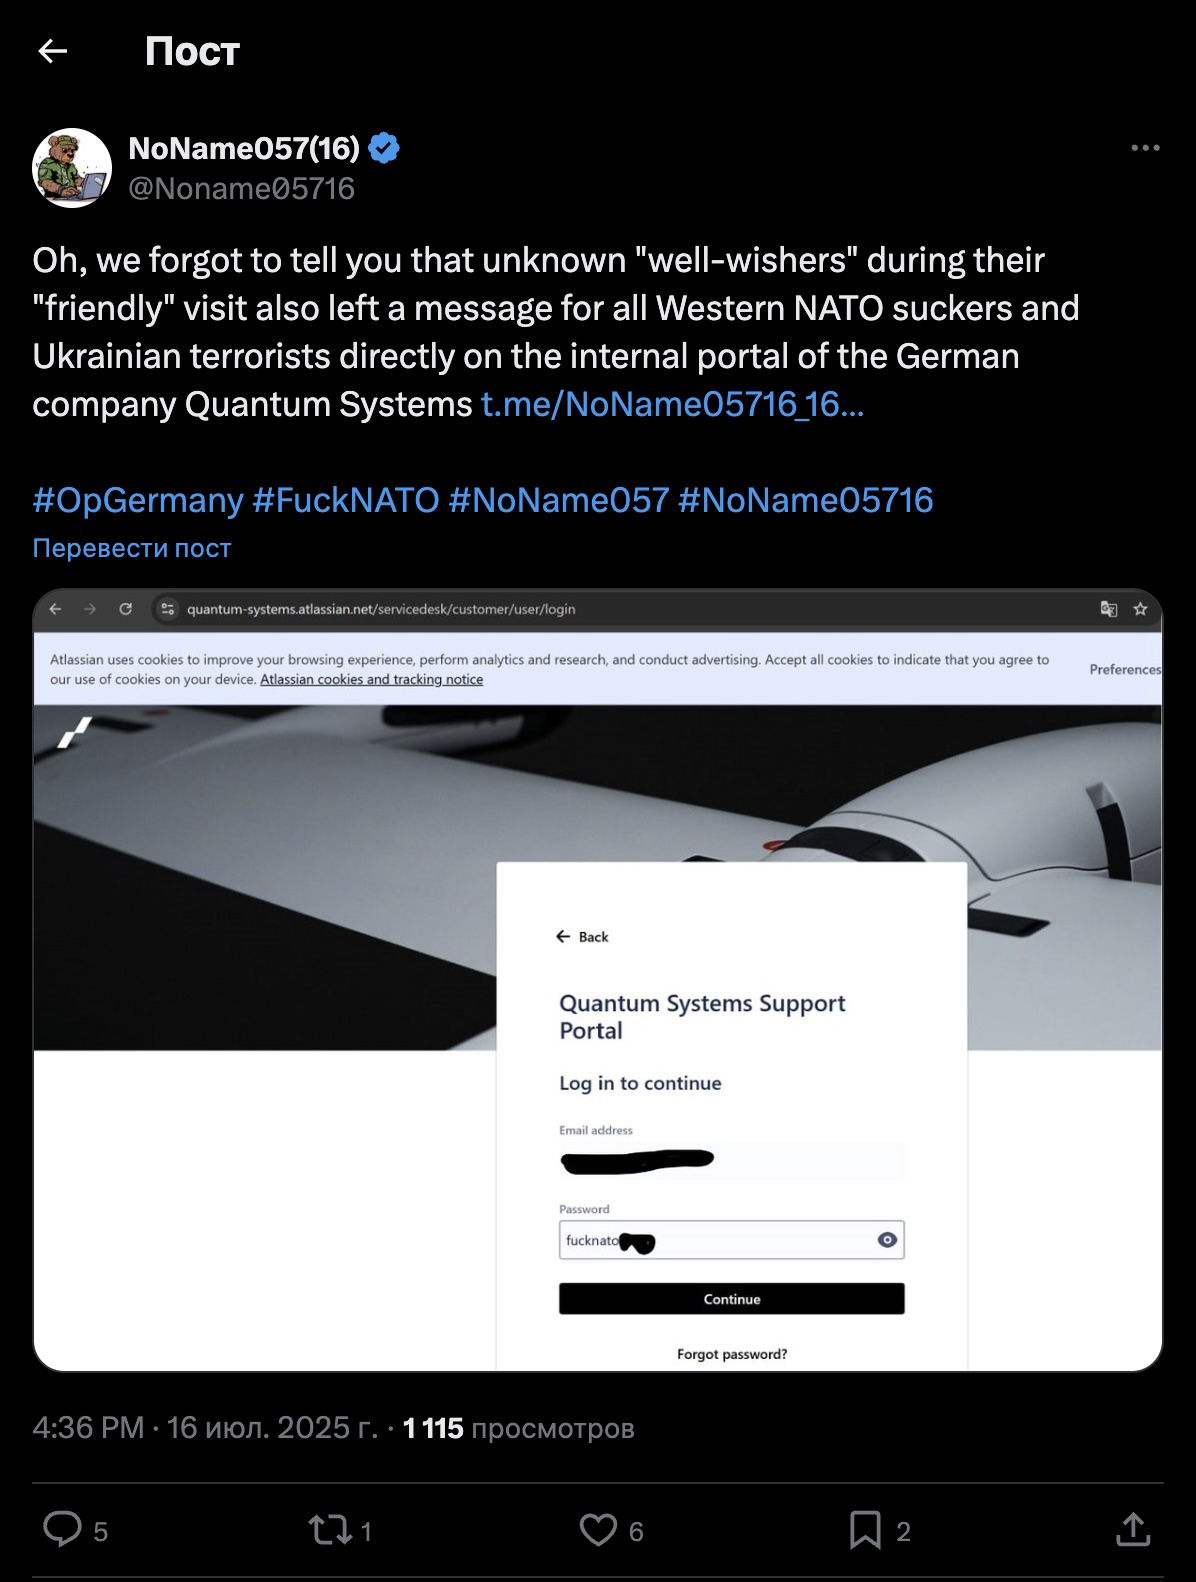
Представители Европола считают, что реальные администраторы NoName057(16) находятся в России. А это значит, что в перспективе инфраструктуру можно будет восстановить. Тем более что уже после операции в телеграм-каналах NoName057(16) начали появляться новые анонсы атак — в том числе на немецкие компании.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru