


Троян удаленного доступа пугает жертв дикими криками и страшными картинками

Троян удаленного доступа пугает жертв дикими криками и страшными картинками

Троян удаленного доступа пугает жертв дикими криками и страшными картинками

Эксперты ESET обнаружили необычный плагин, созданный для NonEuclid RAT. Модуль использует Windows API для подачи громких звуковых сигналов и параллельно отображает картинку, которая может привидеться только в страшном сне.

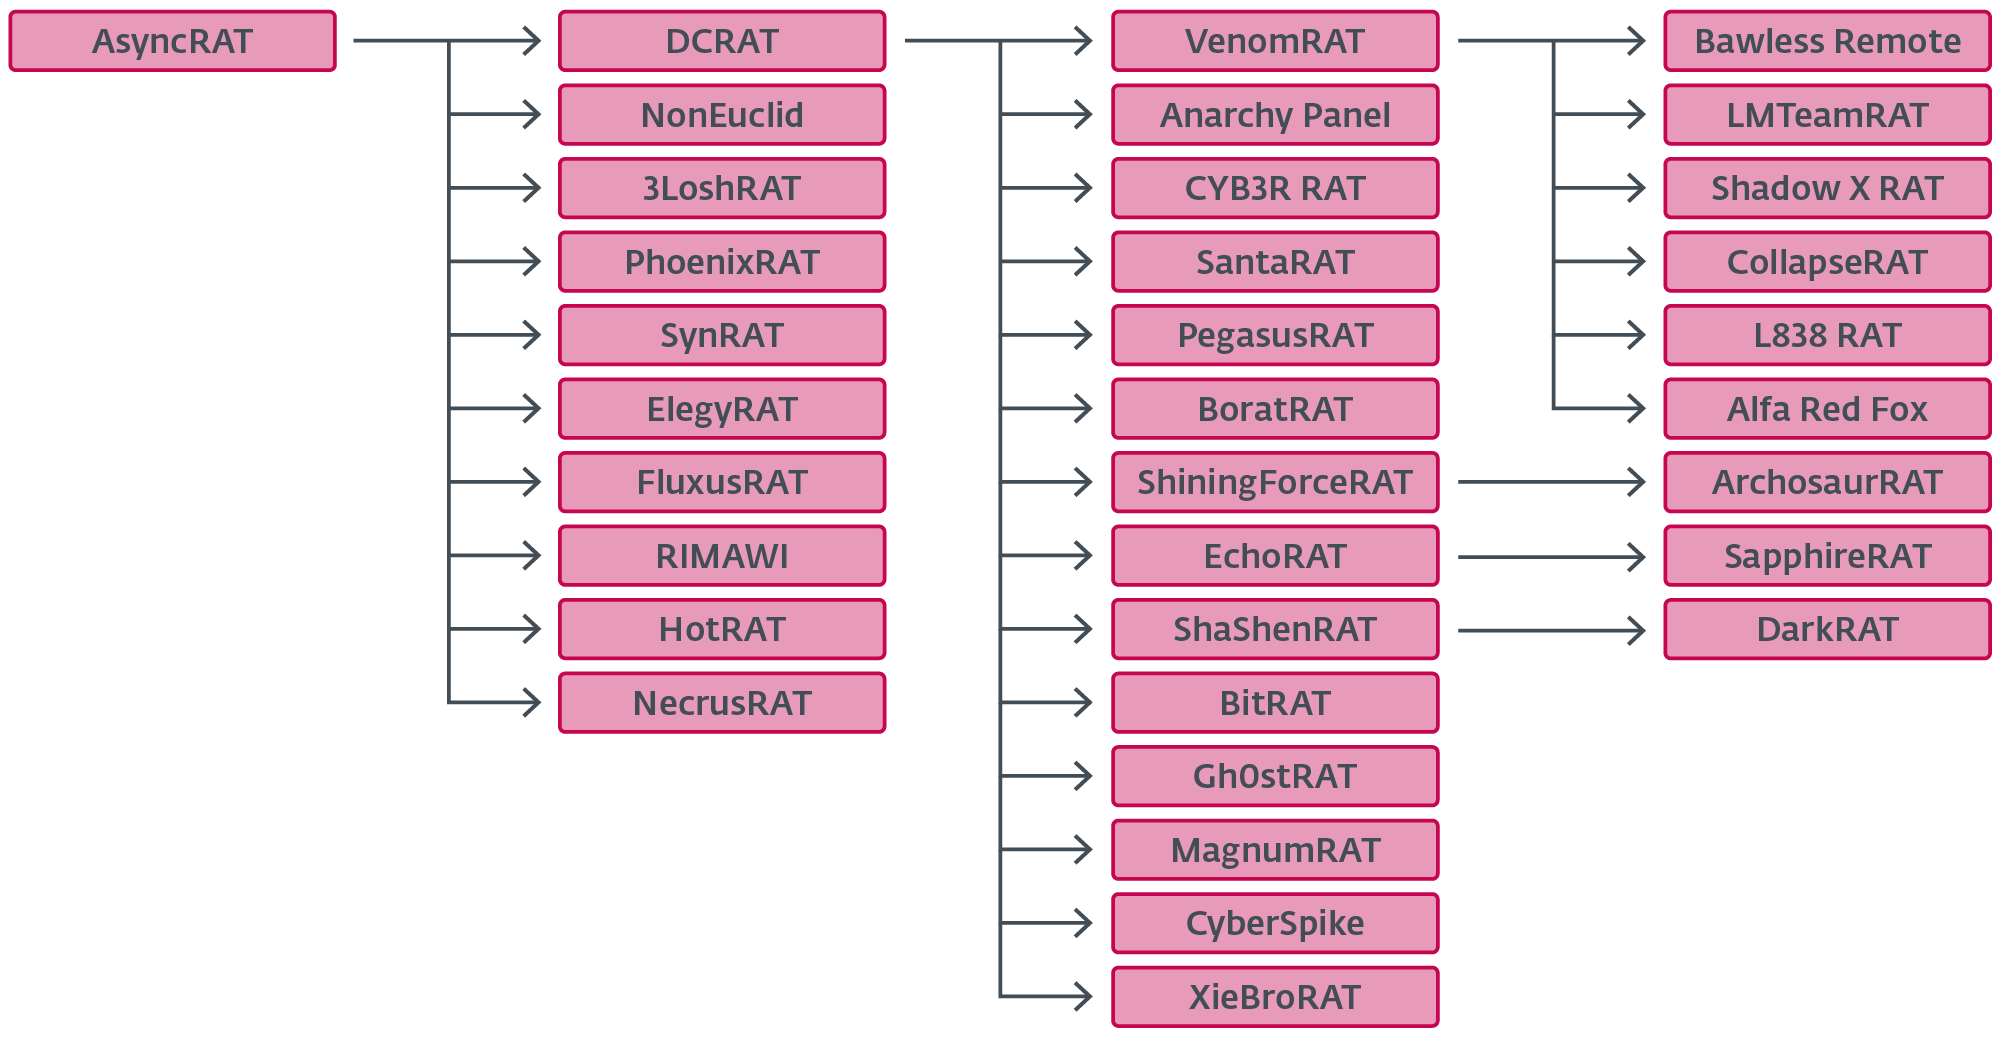
Объявившийся в этом году троян NonEuclid — один из многочисленных форков опенсорсного AsyncRAT. Он тоже обладает модульной архитектурой, позволяющей расширить функциональность зловреда.

При создании NonEuclid вирусописатели дали волю своей фантазии: в отличие от более «классических» собратьев DcRAT и VenomRAT, их детище умеет шифровать данные, брутфорсить пароли к FTP и SSH, подменять адреса криптокошельков в буфере обмена, внедрять в PE-файлы пейлоад по выбору оператора, в том числе на USB-устройствах.

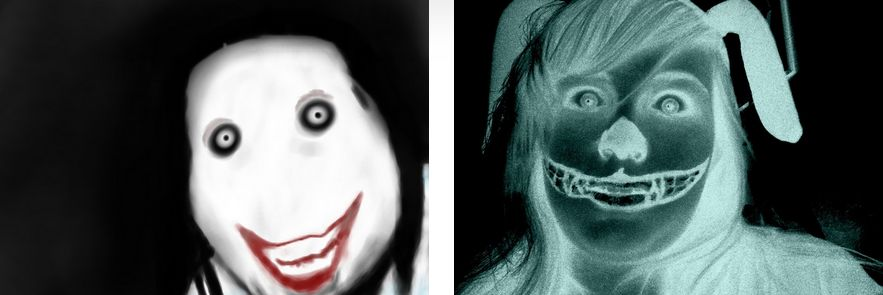
Найденный исследователями новый плагин именуется «Screamer» («кричалка», «пугалка»). В него вшиты пять изображений, и по команде оператора зловред выбирает одно из них для вывода.

Он также получает WAV-файл и значение задержки, а при проигрывании выводит звук и высокие частоты на максимум, манипулируя Windows API.


Исследователи полагают, что столь необычный компонент предназначен для диверсий (в случае использования зараженной системы для критически важных операций) и шантажа.

Написанный на C# инструмент удаленного администрирования AsyncRAT был опубликован на GitHub как проект с открытым исходным кодом в 2019 году. С тех пор злоумышленники неустанно плодят вредоносные клоны с дополнительными возможностями.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru