


Троян удаленного доступа пугает жертв дикими криками и страшными картинками

Троян удаленного доступа пугает жертв дикими криками и страшными картинками

Троян удаленного доступа пугает жертв дикими криками и страшными картинками

Эксперты ESET обнаружили необычный плагин, созданный для NonEuclid RAT. Модуль использует Windows API для подачи громких звуковых сигналов и параллельно отображает картинку, которая может привидеться только в страшном сне.

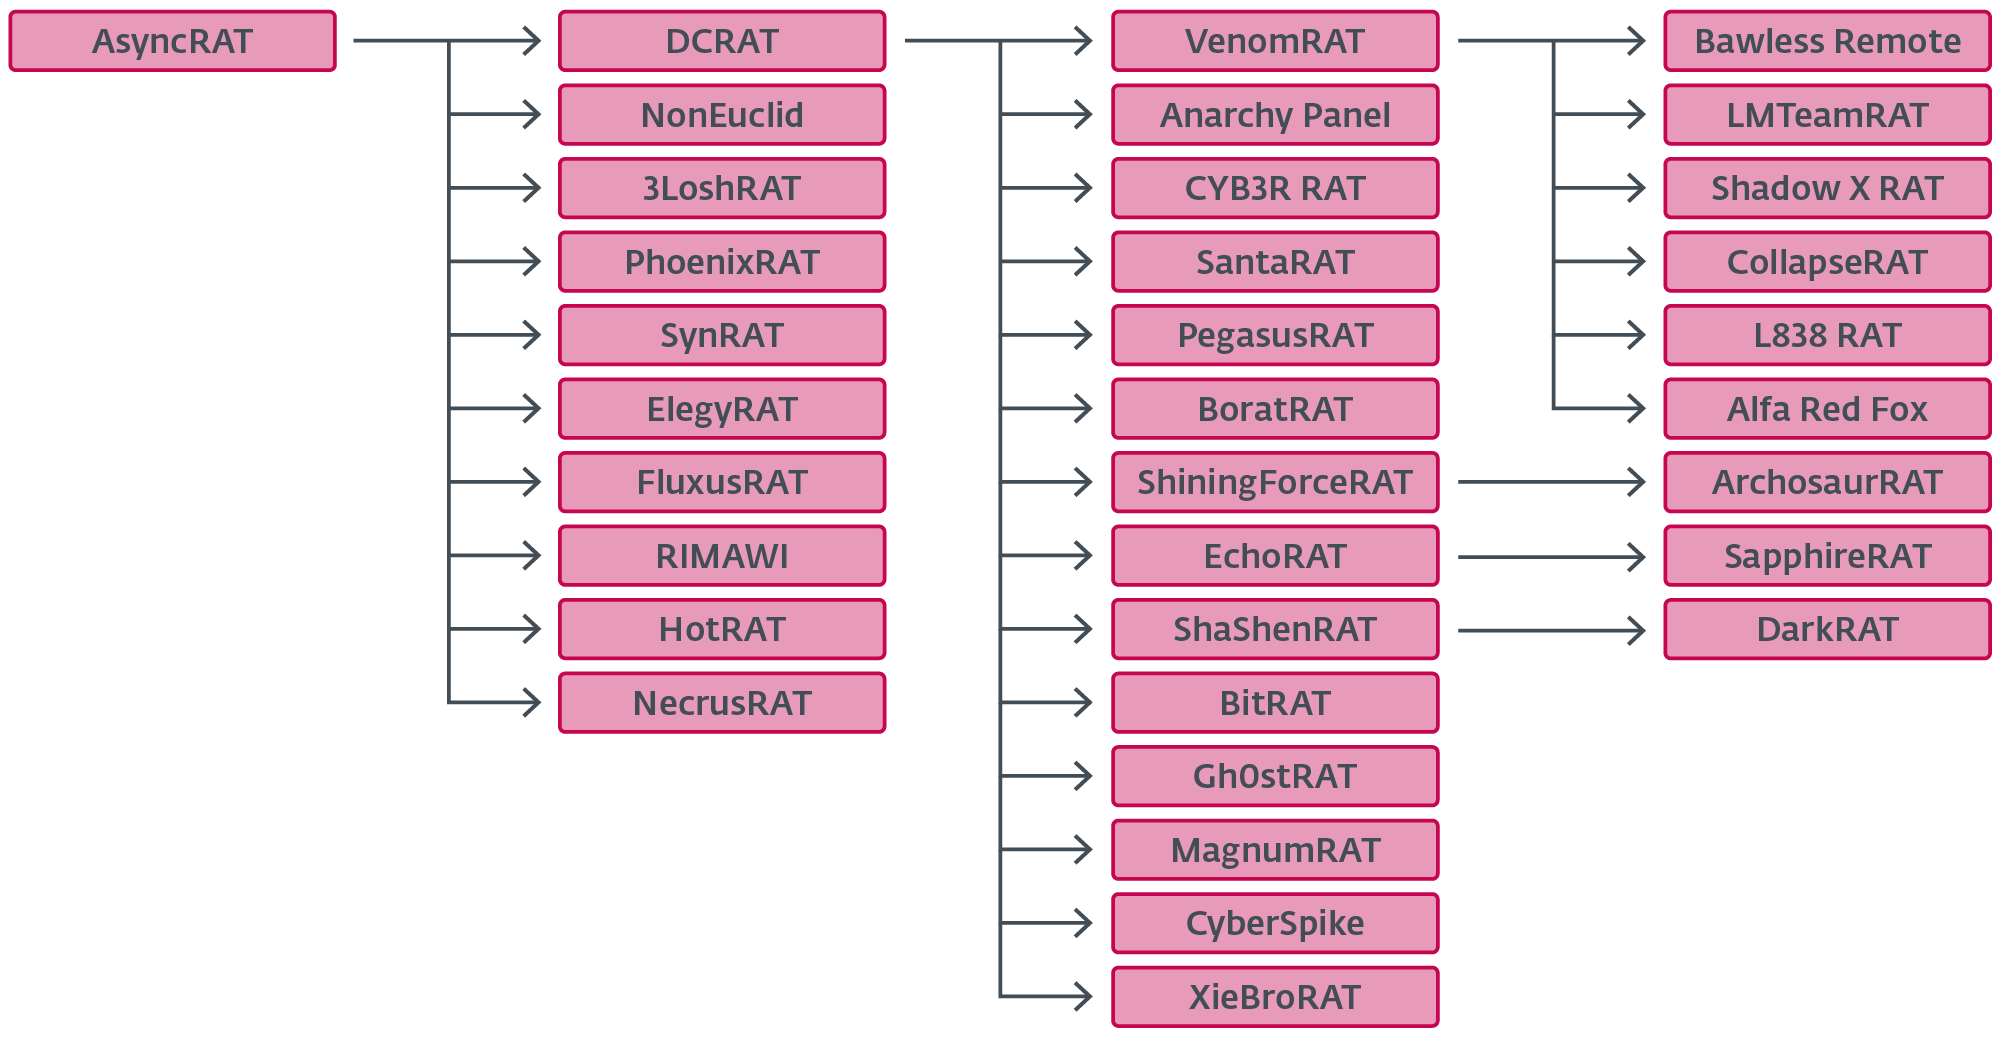
Объявившийся в этом году троян NonEuclid — один из многочисленных форков опенсорсного AsyncRAT. Он тоже обладает модульной архитектурой, позволяющей расширить функциональность зловреда.

При создании NonEuclid вирусописатели дали волю своей фантазии: в отличие от более «классических» собратьев DcRAT и VenomRAT, их детище умеет шифровать данные, брутфорсить пароли к FTP и SSH, подменять адреса криптокошельков в буфере обмена, внедрять в PE-файлы пейлоад по выбору оператора, в том числе на USB-устройствах.

Найденный исследователями новый плагин именуется «Screamer» («кричалка», «пугалка»). В него вшиты пять изображений, и по команде оператора зловред выбирает одно из них для вывода.

Он также получает WAV-файл и значение задержки, а при проигрывании выводит звук и высокие частоты на максимум, манипулируя Windows API.


Исследователи полагают, что столь необычный компонент предназначен для диверсий (в случае использования зараженной системы для критически важных операций) и шантажа.

Написанный на C# инструмент удаленного администрирования AsyncRAT был опубликован на GitHub как проект с открытым исходным кодом в 2019 году. С тех пор злоумышленники неустанно плодят вредоносные клоны с дополнительными возможностями.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru