


Троян удаленного доступа пугает жертв дикими криками и страшными картинками

Троян удаленного доступа пугает жертв дикими криками и страшными картинками

Троян удаленного доступа пугает жертв дикими криками и страшными картинками

Эксперты ESET обнаружили необычный плагин, созданный для NonEuclid RAT. Модуль использует Windows API для подачи громких звуковых сигналов и параллельно отображает картинку, которая может привидеться только в страшном сне.

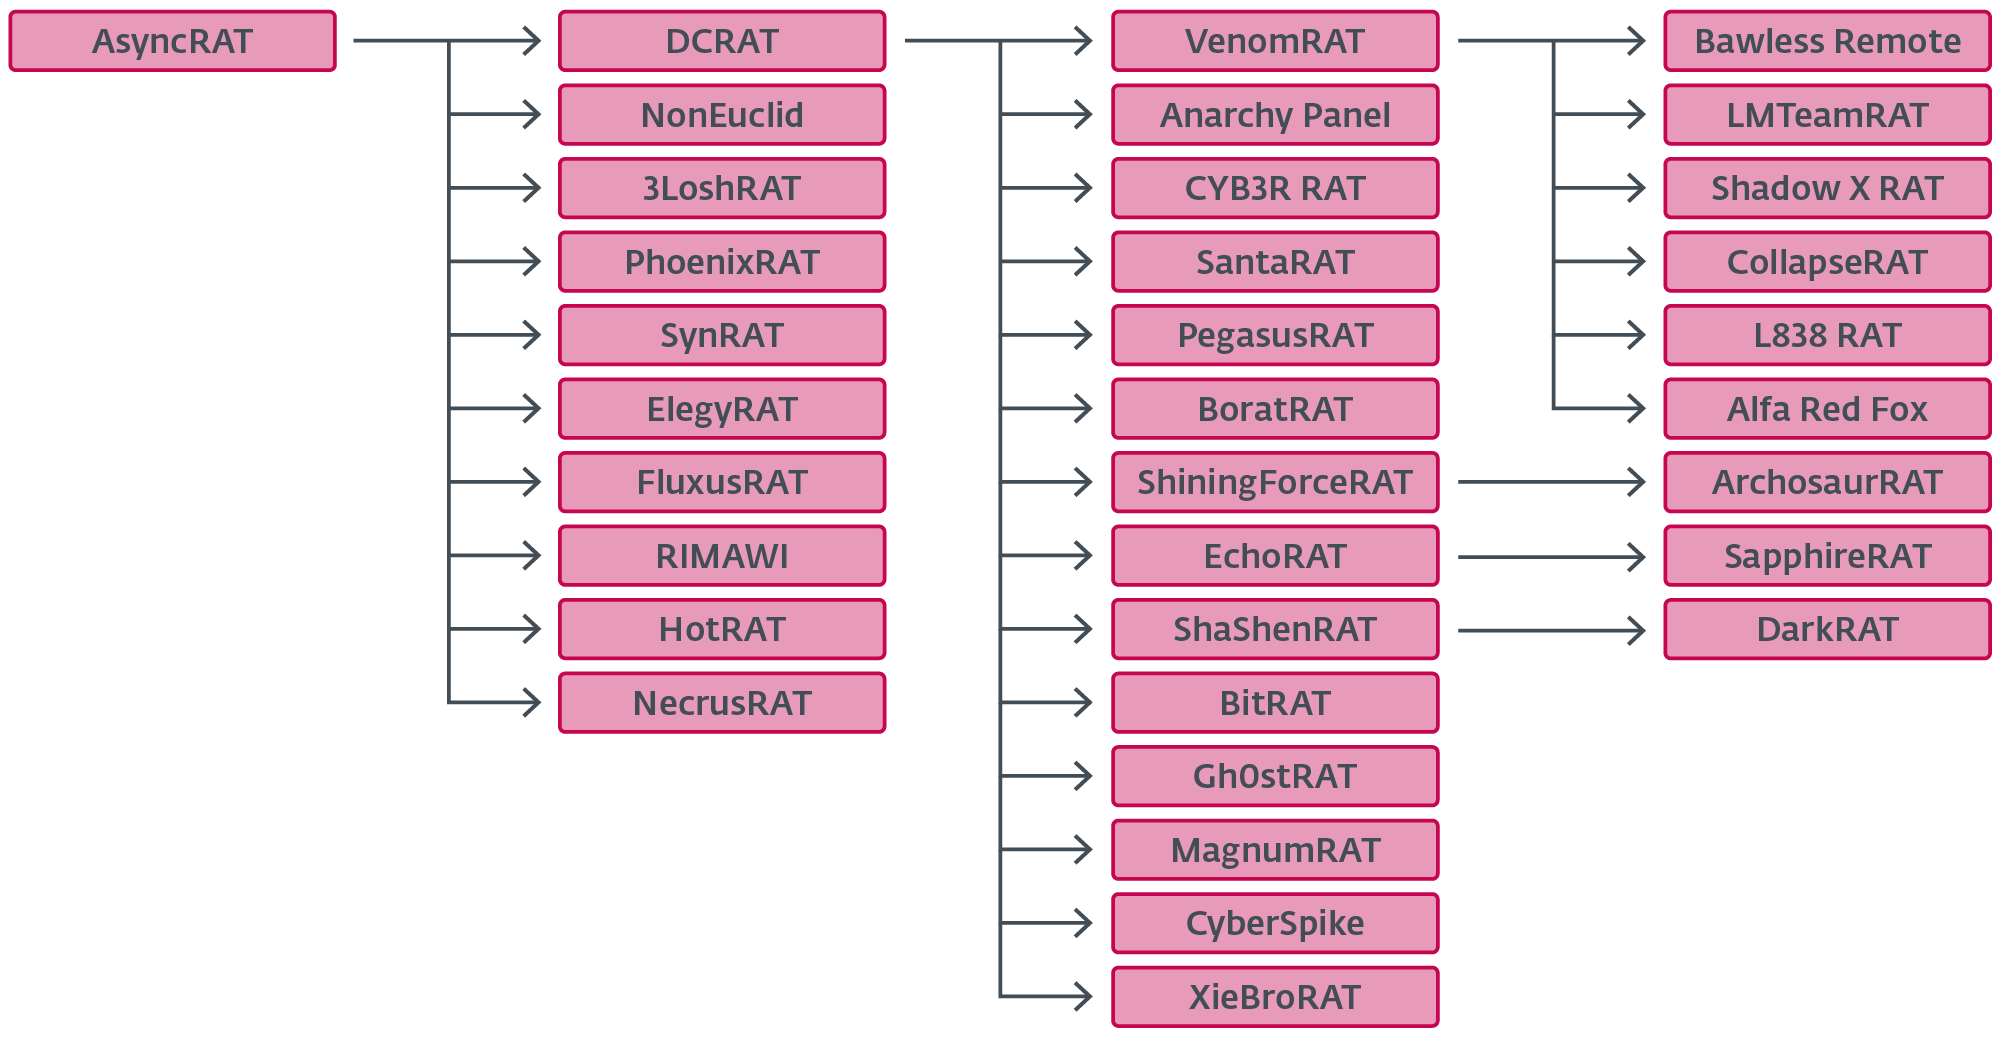
Объявившийся в этом году троян NonEuclid — один из многочисленных форков опенсорсного AsyncRAT. Он тоже обладает модульной архитектурой, позволяющей расширить функциональность зловреда.

При создании NonEuclid вирусописатели дали волю своей фантазии: в отличие от более «классических» собратьев DcRAT и VenomRAT, их детище умеет шифровать данные, брутфорсить пароли к FTP и SSH, подменять адреса криптокошельков в буфере обмена, внедрять в PE-файлы пейлоад по выбору оператора, в том числе на USB-устройствах.

Найденный исследователями новый плагин именуется «Screamer» («кричалка», «пугалка»). В него вшиты пять изображений, и по команде оператора зловред выбирает одно из них для вывода.

Он также получает WAV-файл и значение задержки, а при проигрывании выводит звук и высокие частоты на максимум, манипулируя Windows API.


Исследователи полагают, что столь необычный компонент предназначен для диверсий (в случае использования зараженной системы для критически важных операций) и шантажа.

Написанный на C# инструмент удаленного администрирования AsyncRAT был опубликован на GitHub как проект с открытым исходным кодом в 2019 году. С тех пор злоумышленники неустанно плодят вредоносные клоны с дополнительными возможностями.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru