


Взломан аккаунт Элмо в X: публиковали расистские и антисемитские посты

Взломан аккаунт Элмо в X: публиковали расистские и антисемитские посты

Взломан аккаунт Элмо в X: публиковали расистские и антисемитские посты

Если вы вдруг видели, как Элмо из «Улицы Сезам» пишет в X (бывший Twitter) всякие жуткие расистские и антисемитские посты — нет, это не новый тёмный сезон детской передачи. Просто аккаунт персонажа взломали.

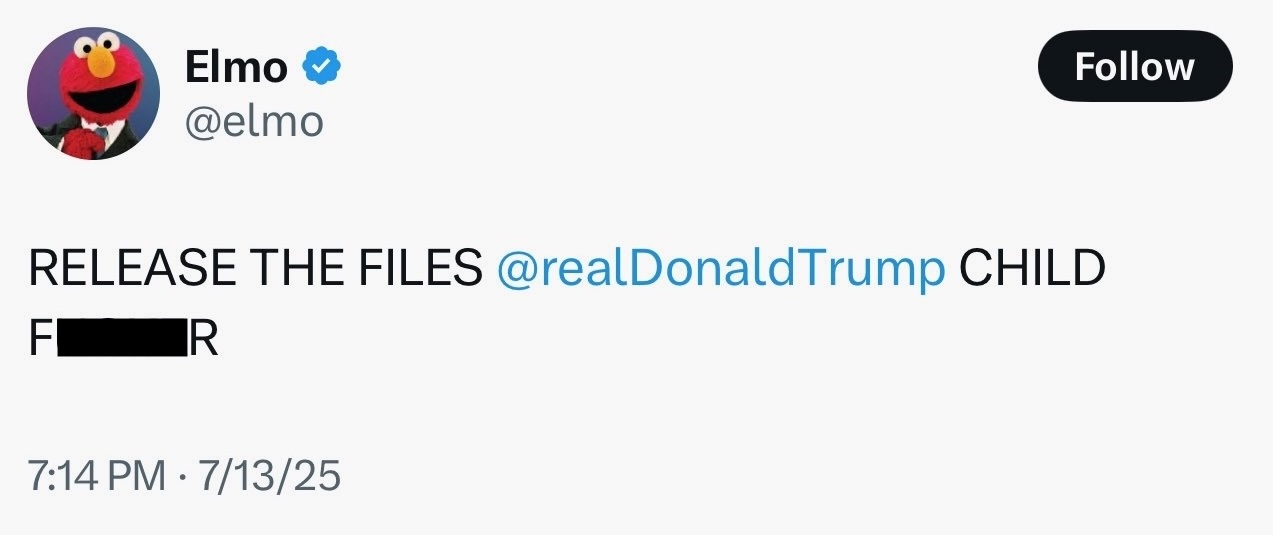
В воскресенье на официальной странице Элмо появилось несколько оскорбительных публикаций, которые позже удалили.

Как именно хакеры получили доступ — пока неизвестно. Представители Sesame Workshop, некоммерческой организации, управляющей брендом, сообщили, что пытаются восстановить полный контроль над аккаунтом.

Кроме всего прочего, в постах от имени Элмо успели потребовать от администрации Трампа раскрытия документов по делу Джеффри Эпштейна. Причём именно трампистов хакеры и упомянули, хотя сам Трамп эту тему неоднократно пытался замять.


На момент публикации новости в профиле Элмо всё ещё стоит ссылка на телеграм-канал, где ранее фигурировал криптоскам — видимо, одной из целей атаки был сбор трафика и потенциальный обман пользователей.

Это далеко не первый случай взлома громкого аккаунта после того, как Илон Маск взялся за X. Ранее взламывали страницы Комиссии по ценным бумагам США, OpenAI и Дональда Трампа-младшего.

А на прошлой неделе компания Маска xAI публично извинялась после того, как её чат-бот Grok начал постить антисемитские мемы и высказываться в поддержку Гитлера. Добавим к этому и то, что сам Маск однажды отдал на инаугурации Трампа нацистское приветствие — и становится не по себе.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru