


Взломан аккаунт Элмо в X: публиковали расистские и антисемитские посты

Взломан аккаунт Элмо в X: публиковали расистские и антисемитские посты

Взломан аккаунт Элмо в X: публиковали расистские и антисемитские посты

Если вы вдруг видели, как Элмо из «Улицы Сезам» пишет в X (бывший Twitter) всякие жуткие расистские и антисемитские посты — нет, это не новый тёмный сезон детской передачи. Просто аккаунт персонажа взломали.

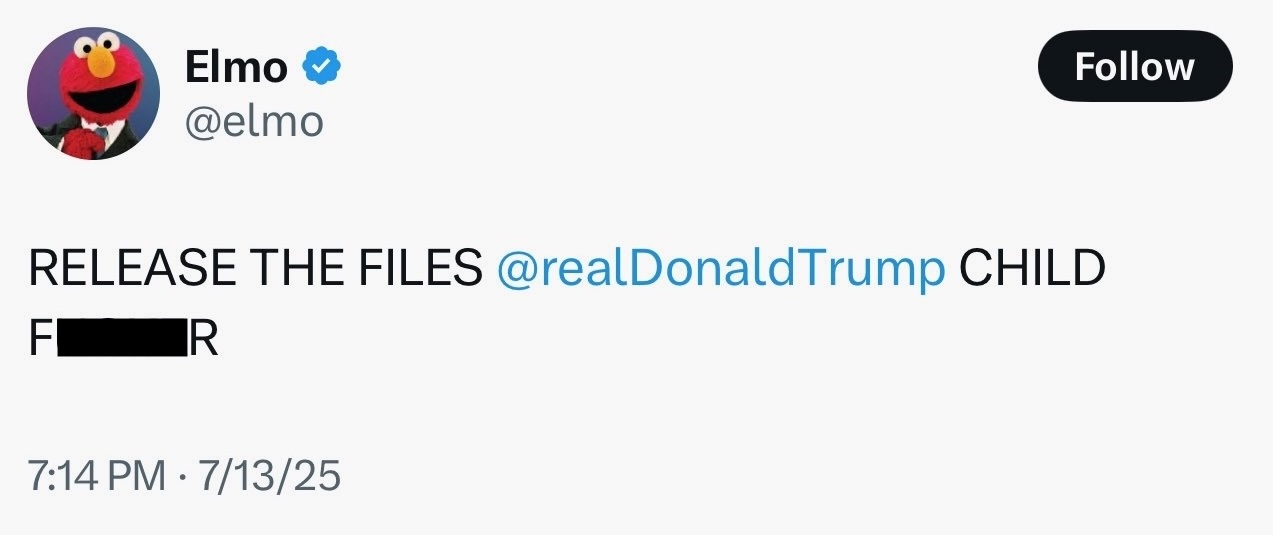
В воскресенье на официальной странице Элмо появилось несколько оскорбительных публикаций, которые позже удалили.

Как именно хакеры получили доступ — пока неизвестно. Представители Sesame Workshop, некоммерческой организации, управляющей брендом, сообщили, что пытаются восстановить полный контроль над аккаунтом.

Кроме всего прочего, в постах от имени Элмо успели потребовать от администрации Трампа раскрытия документов по делу Джеффри Эпштейна. Причём именно трампистов хакеры и упомянули, хотя сам Трамп эту тему неоднократно пытался замять.


На момент публикации новости в профиле Элмо всё ещё стоит ссылка на телеграм-канал, где ранее фигурировал криптоскам — видимо, одной из целей атаки был сбор трафика и потенциальный обман пользователей.

Это далеко не первый случай взлома громкого аккаунта после того, как Илон Маск взялся за X. Ранее взламывали страницы Комиссии по ценным бумагам США, OpenAI и Дональда Трампа-младшего.

А на прошлой неделе компания Маска xAI публично извинялась после того, как её чат-бот Grok начал постить антисемитские мемы и высказываться в поддержку Гитлера. Добавим к этому и то, что сам Маск однажды отдал на инаугурации Трампа нацистское приветствие — и становится не по себе.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru