


ИИ-рекрутер McDonald’s слил 64 млн анкет — пароль был «123456»

ИИ-рекрутер McDonald’s слил 64 млн анкет — пароль был «123456»

ИИ-рекрутер McDonald’s слил 64 млн анкет — пароль был «123456»

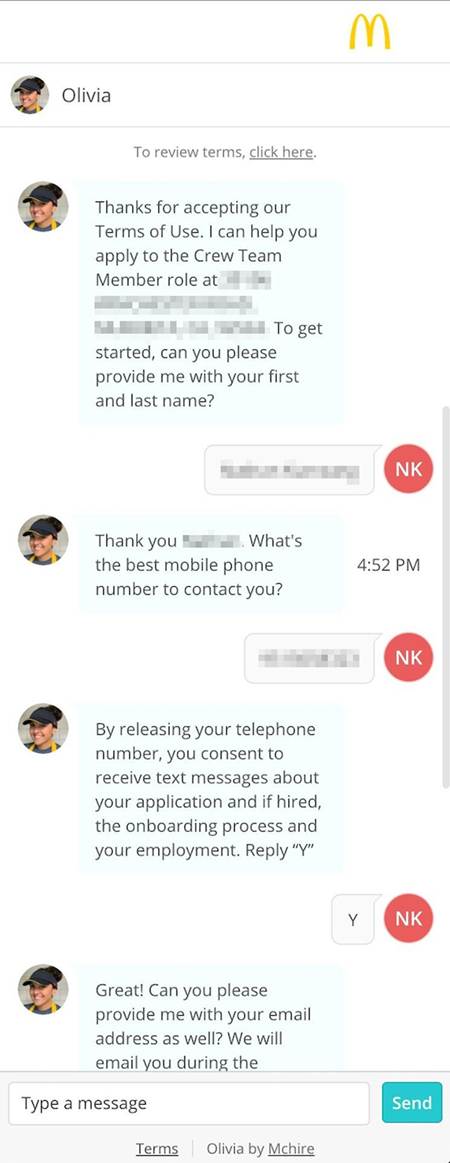
В системе подбора персонала McDonald’s нашли критическую уязвимость — и всё из-за пароля «123456». Два исследователя в области ИБ, Иэн Кэрролл и Сэм Карри, всего за полчаса получили админ-доступ к платформе McHire[.]com, где чат-бот по имени Olivia проводит первичный отбор соискателей.

Проблема оказалась в том, что один из аккаунтов имел смехотворно слабый пароль, с которым исследователи получили доступ ко всей базе: имена, телефоны, почта и даже полные переписки с ботом — примерно 64 миллиона записей.

Более того, уязвимость позволяла просто менять ID в адресной строке и просматривать чужие анкеты. Все данные были реальными, и любая попытка наугад открывала информацию настоящих людей.


Компания-разработчик Paradox.ai признала утечку и в блоге пообещала усилить защиту. По словам главного юриста Стефани Кинг, уязвимость уже устранили, и кроме самих исследователей никто к данным не успел получить доступ.

В ближайшее время Paradox планирует запустить программу по поиску уязвимостей (bug bounty).

McDonald’s в ответ заявила, что потребовала от Paradox.ai срочного исправления проблемы и пообещала тщательнее следить за подрядчиками в будущем.

Эксперты предупреждают: утечка может привести к волне фишинга. Мошенники легко смогут выдать себя за рекрутеров McDonald’s и, например, попросить «кандидатов» отправить банковские данные для «оформления перевода зарплаты».

Этот инцидент поднимает важный вопрос: насколько надёжны системы на базе ИИ, особенно когда дело касается данных тех, кто ищет работу и находится в уязвимом положении?

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru