


ИИ-рекрутер McDonald’s слил 64 млн анкет — пароль был «123456»

ИИ-рекрутер McDonald’s слил 64 млн анкет — пароль был «123456»

ИИ-рекрутер McDonald’s слил 64 млн анкет — пароль был «123456»

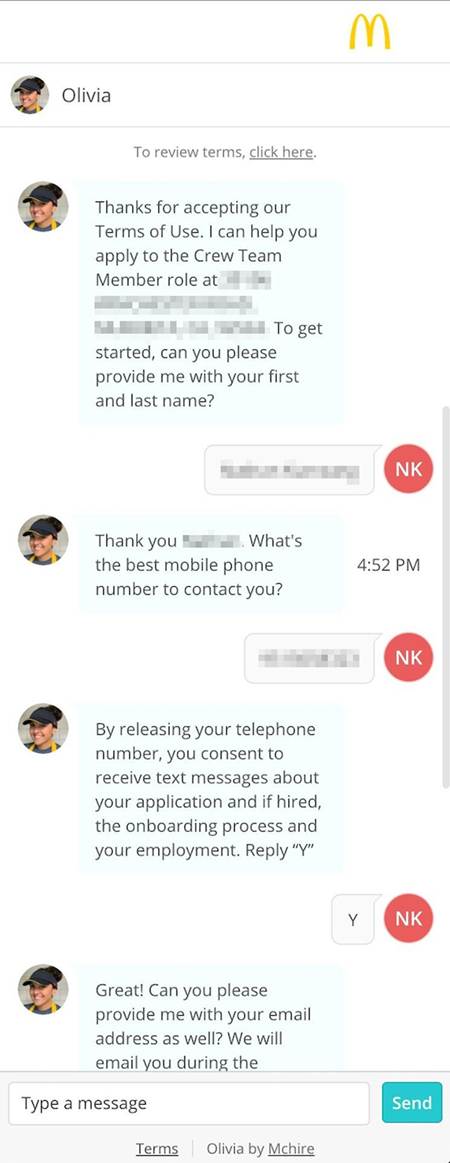
В системе подбора персонала McDonald’s нашли критическую уязвимость — и всё из-за пароля «123456». Два исследователя в области ИБ, Иэн Кэрролл и Сэм Карри, всего за полчаса получили админ-доступ к платформе McHire[.]com, где чат-бот по имени Olivia проводит первичный отбор соискателей.

Проблема оказалась в том, что один из аккаунтов имел смехотворно слабый пароль, с которым исследователи получили доступ ко всей базе: имена, телефоны, почта и даже полные переписки с ботом — примерно 64 миллиона записей.

Более того, уязвимость позволяла просто менять ID в адресной строке и просматривать чужие анкеты. Все данные были реальными, и любая попытка наугад открывала информацию настоящих людей.


Компания-разработчик Paradox.ai признала утечку и в блоге пообещала усилить защиту. По словам главного юриста Стефани Кинг, уязвимость уже устранили, и кроме самих исследователей никто к данным не успел получить доступ.

В ближайшее время Paradox планирует запустить программу по поиску уязвимостей (bug bounty).

McDonald’s в ответ заявила, что потребовала от Paradox.ai срочного исправления проблемы и пообещала тщательнее следить за подрядчиками в будущем.

Эксперты предупреждают: утечка может привести к волне фишинга. Мошенники легко смогут выдать себя за рекрутеров McDonald’s и, например, попросить «кандидатов» отправить банковские данные для «оформления перевода зарплаты».

Этот инцидент поднимает важный вопрос: насколько надёжны системы на базе ИИ, особенно когда дело касается данных тех, кто ищет работу и находится в уязвимом положении?

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru