


ИИ-рекрутер McDonald’s слил 64 млн анкет — пароль был «123456»

ИИ-рекрутер McDonald’s слил 64 млн анкет — пароль был «123456»

ИИ-рекрутер McDonald’s слил 64 млн анкет — пароль был «123456»

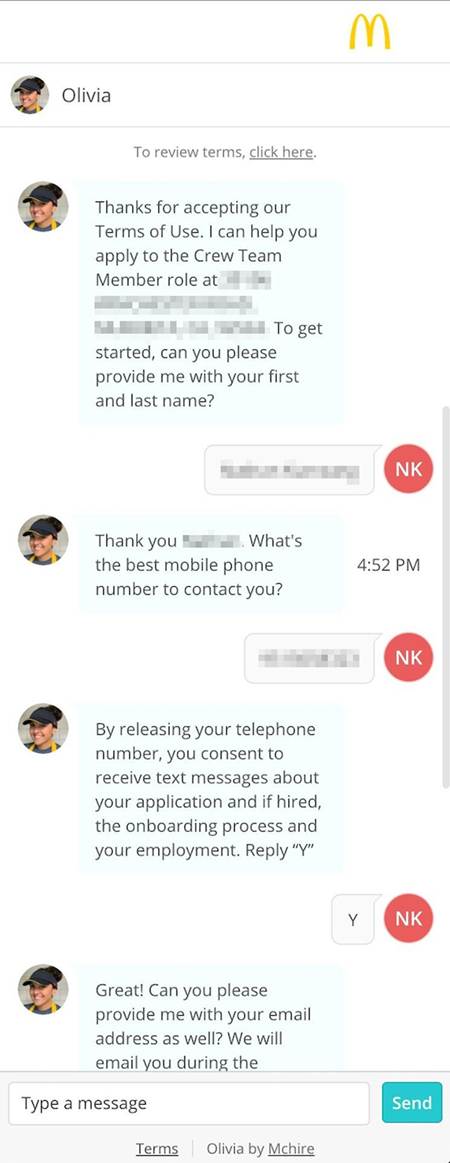
В системе подбора персонала McDonald’s нашли критическую уязвимость — и всё из-за пароля «123456». Два исследователя в области ИБ, Иэн Кэрролл и Сэм Карри, всего за полчаса получили админ-доступ к платформе McHire[.]com, где чат-бот по имени Olivia проводит первичный отбор соискателей.

Проблема оказалась в том, что один из аккаунтов имел смехотворно слабый пароль, с которым исследователи получили доступ ко всей базе: имена, телефоны, почта и даже полные переписки с ботом — примерно 64 миллиона записей.

Более того, уязвимость позволяла просто менять ID в адресной строке и просматривать чужие анкеты. Все данные были реальными, и любая попытка наугад открывала информацию настоящих людей.


Компания-разработчик Paradox.ai признала утечку и в блоге пообещала усилить защиту. По словам главного юриста Стефани Кинг, уязвимость уже устранили, и кроме самих исследователей никто к данным не успел получить доступ.

В ближайшее время Paradox планирует запустить программу по поиску уязвимостей (bug bounty).

McDonald’s в ответ заявила, что потребовала от Paradox.ai срочного исправления проблемы и пообещала тщательнее следить за подрядчиками в будущем.

Эксперты предупреждают: утечка может привести к волне фишинга. Мошенники легко смогут выдать себя за рекрутеров McDonald’s и, например, попросить «кандидатов» отправить банковские данные для «оформления перевода зарплаты».

Этот инцидент поднимает важный вопрос: насколько надёжны системы на базе ИИ, особенно когда дело касается данных тех, кто ищет работу и находится в уязвимом положении?

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru