


ИИ-рекрутер McDonald’s слил 64 млн анкет — пароль был «123456»

ИИ-рекрутер McDonald’s слил 64 млн анкет — пароль был «123456»

ИИ-рекрутер McDonald’s слил 64 млн анкет — пароль был «123456»

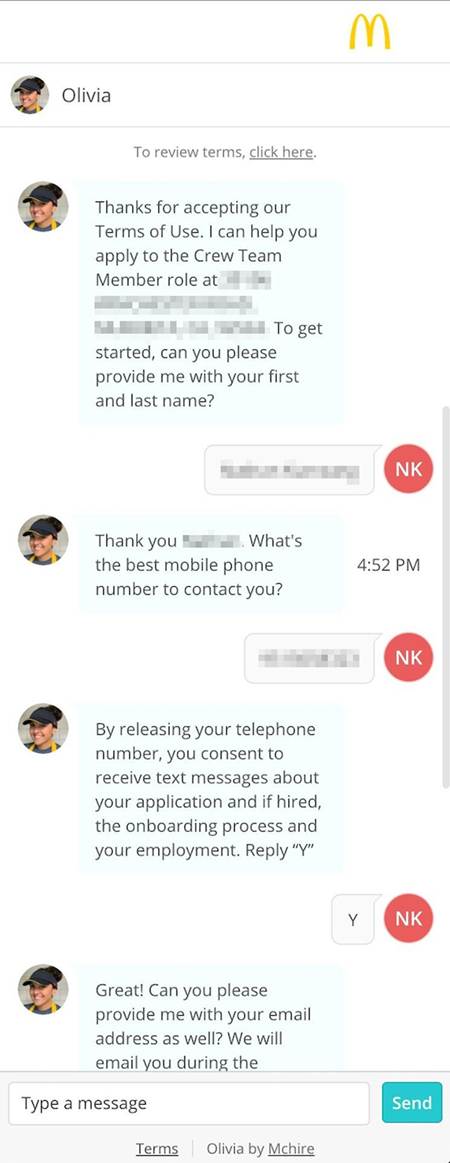
В системе подбора персонала McDonald’s нашли критическую уязвимость — и всё из-за пароля «123456». Два исследователя в области ИБ, Иэн Кэрролл и Сэм Карри, всего за полчаса получили админ-доступ к платформе McHire[.]com, где чат-бот по имени Olivia проводит первичный отбор соискателей.

Проблема оказалась в том, что один из аккаунтов имел смехотворно слабый пароль, с которым исследователи получили доступ ко всей базе: имена, телефоны, почта и даже полные переписки с ботом — примерно 64 миллиона записей.

Более того, уязвимость позволяла просто менять ID в адресной строке и просматривать чужие анкеты. Все данные были реальными, и любая попытка наугад открывала информацию настоящих людей.


Компания-разработчик Paradox.ai признала утечку и в блоге пообещала усилить защиту. По словам главного юриста Стефани Кинг, уязвимость уже устранили, и кроме самих исследователей никто к данным не успел получить доступ.

В ближайшее время Paradox планирует запустить программу по поиску уязвимостей (bug bounty).

McDonald’s в ответ заявила, что потребовала от Paradox.ai срочного исправления проблемы и пообещала тщательнее следить за подрядчиками в будущем.

Эксперты предупреждают: утечка может привести к волне фишинга. Мошенники легко смогут выдать себя за рекрутеров McDonald’s и, например, попросить «кандидатов» отправить банковские данные для «оформления перевода зарплаты».

Этот инцидент поднимает важный вопрос: насколько надёжны системы на базе ИИ, особенно когда дело касается данных тех, кто ищет работу и находится в уязвимом положении?

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru