


Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Зловредный XMRig блочит Windows Update и повышает права с помощью WinRing0

Специалисты G DATA проанализировали новый вредоносный вариант майнера XMRig, объявившийся минувшей весной на фоне роста курса монеро. Заражения были обнаружены в Китае, Бельгии, Греции и России.

Обновленный зловред проникает на Windows-машины поэтапно, используя предустановленные в системе скрипты и бинарники (LOLBAS) для запуска полезной нагрузки, закрепления и ухода от обнаружения.

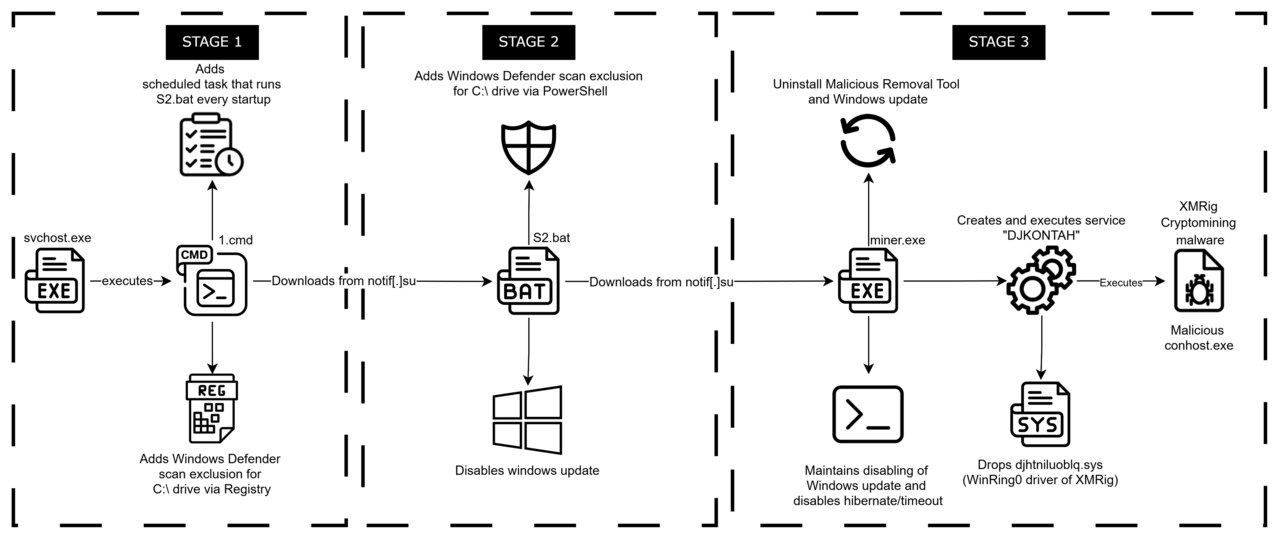
Определить первичный вектор заражения аналитикам не удалось. Вредоносную цепочку запускает svchost.exe, порождающий cmd-процесс для выполнения пакетного скрипта, именуемого 1.cmd.

Этот сценарий проверяет наличие контрольного файла check.txt в папке %APPDATA%\Temp во избежание повторного заражения, изменяет настройки Microsoft Defender, чтобы исключить сканирование корня пути C:\, а затем загружает другой скрипт, S2.bat, из домена notif[.]su и скрытно запускает его на исполнение с помощью PowerShell.

Сценарий S2.bat прежде всего отключает Windows-сервисы, способные помешать дальнейшему развертыванию зловреда (службы обновлений, BITS, TrustedInstaller). Он также загружает с того же сайта XMRig (miner.exe), который при установке создает новый ключ реестра на быстрый запуск и дропает легитимный драйвер WinRing0 для повышения прав в системе.

Как оказалось, все задействованные в атаке скрипты не обфусцированы. Обнаруженные в кодах комментарии свидетельствуют о том, что их создал ИИ-кодер либо неумелый вирусописатель; несмотря на это, на момент обнаружения все файлы плохо детектились на VirusTotal.

По данным G DATA, к маю поток обновлений для зловреда-криптоджекера иссяк. Спустя пару недель используемый им сайт notif[.]su был заблокирован.

Поиск готовой домашки может закончиться кражей аккаунта и денег родителей

Желание списать домашку может закончиться не двойкой, а кражей аккаунта и денег родителей. К началу учебного года мошенники активнее используют сайты с готовыми домашними заданиями как приманку для школьников. Схема начинается с того, что ребёнок ищет решение задачи и попадает на портал, внешне похожий на обычную библиотеку ГДЗ.

Для просмотра полного ответа сайт предлагает зарегистрироваться, указав имя, номер телефона, класс и иногда сведения о родителях. Полученные данные затем используют для более точных атак, предупреждают опрошенные «Известиями» эксперты.

Например, злоумышленник может позвонить или написать от имени учителя, директора либо сотрудника образовательной платформы. Зная имя ребёнка, школу и класс, мошенник выглядит убедительнее. Следующий шаг — просьба назвать код из СМС, войти в электронный дневник по ссылке или срочно подтвердить данные.

Другой вариант — платный премиум-доступ к ответам, подписка на фальшивый канал с архивом ГДЗ или скачивание фирменного приложения. Вместо шпаргалки школьник может получить вредоносную программу, которая крадёт данные, показывает рекламу поверх других окон или подключает устройство к ботнету.

Проблему усиливает простая психология: дети не всегда хотят рассказывать родителям, что искали готовые ответы. А если решение требуется за пять минут до урока, проверка адреса сайта обычно проигрывает.

Схема далеко не новая. В октябре 2025 года МВД сообщало о массовом появлении мошеннических ресурсов с ГДЗ: более 400 одинаковых сайтов в зоне .ru зарегистрировали всего за два дня. Они собирали цифровой след посетителей, после чего жертвам могли звонить якобы из школы.

Эксперты советуют не вводить данные на неизвестных образовательных сайтах, не сообщать коды из СМС и не устанавливать приложения из сторонних источников. Но главная защита — договориться с ребёнком, что о подозрительной переписке или случайно скачанном файле можно рассказать без скандала.

RSS: Новости на портале Anti-Malware.ru