


18 троянских расширений Chrome и Edge заразили 2,3 миллиона пользователей

18 троянских расширений Chrome и Edge заразили 2,3 миллиона пользователей

18 троянских расширений Chrome и Edge заразили 2,3 миллиона пользователей

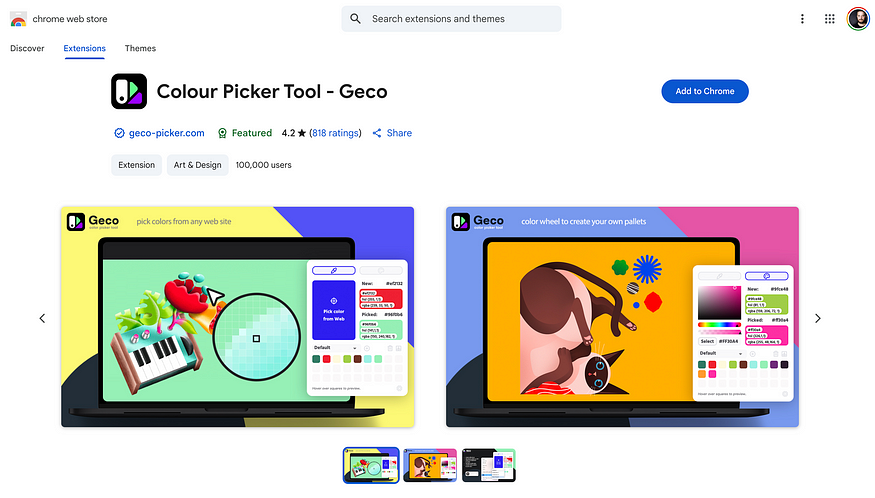
Анализ троянизированного плагина-пипетки для браузера Google позволил выявить масштабную кампанию по шпионажу через браузеры с помощью аналогичных продуктов, доступных в Chrome Web Store и Microsoft Edge Add-ons.

Суммарно исследователи из Koi Security насчитали в обоих магазинах 18 вредоносных расширений с общим числом загрузок более 2,3 миллиона. Все они позиционировались как средства повышения производительности либо инструменты цифровых развлечений.

Заявленные назначения отличаются большим разнообразием. В рамках кросс-платформенной кампании, условно названной RedDirection, злоумышленники предлагают для скачивания клавиатуры эмодзи, оптимизаторы просмотра видео, плагины прогноза погоды, темные темы, регуляторы громкости, VPN для Discord и TikTok.


Все эти фейки выполняют заявленные функции, но также могут отслеживать перемещения пользователей между сайтами, захватывать URL страниц при обновлении вкладок, открывать бэкдор.

Результаты подобных MitM-атак отсылаются на C2-сервер; в ответ вредонос может получить команду перенаправить браузер на мошеннический ресурс — фишинговую форму авторизации в онлайн-банкинге, страницу загрузки фальшивого обновления Zoom и т. п.

Примечательно, что все опасные находки, со слов экспертов, изначально были абсолютно безобидными. Вредоносные функции появились в них в результате автообновления, которое обычно происходило после того, как одобренный к публикации плагин долгое время пролежал в магазине Google или Microsoft.

Инициаторы RedDirection также тщательно скрывают свою командную инфраструктуру: каждое троянизированное расширение пользуется индивидуальным, специально созданным поддоменом C2.

Тем, кто установил расширения Chrome или Edge из списка, приведенного в блоге Koi Security, рекомендуется немедленно удалить их, очистить хранилище браузера, тщательно просканировать систему на наличие дополнительных инфекций, а также помониторить аккаунты на предмет подозрительной активности.

О похожей киберкампании недавно предупредили те же специалисты. В магазине аддонов для Firefox было обнаружено 44 клона популярных криптокошельков с вредоносным кодом, нацеленным на кражу ключей и сид-фраз.

WhatsApp научится превращать речь в текст, голосовые можно не отправлять

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) готовит функцию для тех, кто любит говорить, но не хочет мучить собеседников пятиминутными голосовыми. Пользователь сможет продиктовать сообщение, проверить получившийся текст и отправить его как обычную реплику в чате.

Новинку обнаружили специалисты WABetaInfo в WhatsApp Beta для Android версии 2.26.37.8.

В строке ввода появится отдельная кнопка диктовки. После её нажатия приложение начнёт слушать пользователя и переводить речь в текст. Результат можно будет отредактировать или вообще удалить.

Функция должна работать в личных переписках, группах и каналах. Получатель увидит обычное текстовое сообщение без аудиозаписи и отметки о том, что текст был надиктован.


Распознавание речи планируют выполнять прямо на смартфоне с помощью загружаемых языковых пакетов. Поэтому запись не придётся отправлять сторонним сервисам, а диктовка сможет работать даже без интернета. Тот же принцип WhatsApp уже использует для расшифровки входящих голосовых сообщений.

Функция находится в разработке и недоступна даже участникам бета-тестирования. Meta её официально не анонсировала, сроки запуска неизвестны, а сам эксперимент ещё может не добраться до стабильной версии приложения.

Но идея здравая: говорить обычно быстрее, чем печатать, а читать текст окружающим всё-таки удобнее, чем слушать очередное голосовое.

RSS: Новости на портале Anti-Malware.ru