


XWorm RAT оброс разнородными загрузчиками для обхода защиты Windows

XWorm RAT оброс разнородными загрузчиками для обхода защиты Windows

XWorm RAT оброс разнородными загрузчиками для обхода защиты Windows

Распространители XWorm усложнили цепочку заражения, включив в нее множество различных стейджеров и лоадеров, чтобы уберечь трояна удаленного доступа от обнаружения и повысить эффективность доставки целевой полезной нагрузки.

Новые проводники XWorm пытаются подавить Windows-защиту AMSI и ETW, а также обеспечивают закрепление в системе средствами реестра и планировщика задач.

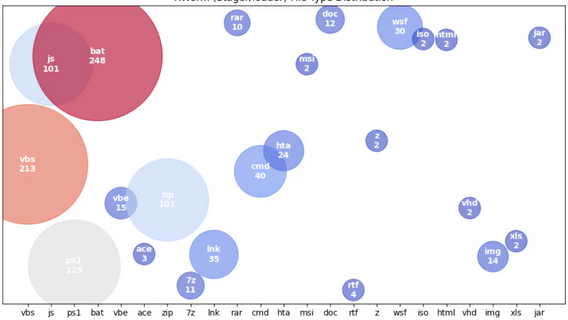
Для сокрытия вредоносных функций все эти загрузчики используют обфускацию (Base64 и шифрование по AES). Схема доставки пейлоада динамически изменяется и характерна разнообразием файловых форматов и языков сценариев — PowerShell, VBS, NET-экзешники, JavaScript, пакетные скрипты, .hta, .lnk, .iso, .vhd, .img, макросы Microsoft Office.


Сам обновленный XWorm прежде всего собирает сведения о зараженной системе: проверяет через WMI наличие антивирусов, драйверов видеозахвата, получает информацию о CPU, а также пытается обезвредить Microsoft Defender, добавив свои файлы в исключения.

Вредонос по-прежнему использует инъекции в процессы и владеет техникой DLL side-loading. Выступая в роли бэкдора, он выполняет команды, подаваемые с C2-сервера, и не утратил способность самостоятельно распространяться через съемные носители.

Для распространения трояна используются имейл-вложения и поддельные документы, встроенные в тело сообщений, имитирующих деловую переписку (поддельные уведомления о счетах к оплате, об отгрузке товара и т. п.).

В ходе одной из XWorm-кампаний его раздавали в связке с AsyncRAT, чтобы обеспечить надежный плацдарм для развертывания в сетях шифровальщика, созданного с помощью слитого в Сеть билдера LockBit Black.

С начала июля зловредный RAT также раздают с использованием стеганографии. После отработки начального VBScript (как вариант — JavaScript) в системе запускается встроенный PowerShell-код, который загружает файл JPG с NET-лоадером и финальным зловредом.

Подпишитесь на новости

Торвальдс высмеял запрет ИИ: тогда откажитесь и от компиляторов

Линус Торвальдс резко выступил против запрета использовать ИИ для описания изменений в ядре Linux. В ответ на предложение писать сообщения к коммитам вручную он саркастически предложил разработчику отказаться ещё и от компиляторов. Хотите доказать, что понимаете машину? Тогда пишите на ассемблере.

Свою позицию создатель Linux изложил в письме для разработчиков ядра от 13 октября.

Поводом стало предложение Лорана Пиншара: описания коммитов должны составлять люди, пусть и с помощью машинного перевода. По его мнению, это помогло бы отсеивать патчи от тех, кто просто пересылает ответы нейросети, не понимая результата. Если разработчик действительно разобрался в коде, объяснить изменения самостоятельно ему несложно.

Торвальдс такую логику не принял. Продолжая издевательскую аналогию, он предложил запретить и текстовые редакторы: нечего прятать ошибки набора за кнопкой Backspace. Доказывайте компетентность без удобных инструментов — раз уж решили измерять её таким способом.

Его требование к участникам проекта другое: стараться делать работу качественно и понимать, что именно они отправляют. Выбор инструмента сам по себе этого понимания не подтверждает и не отменяет.

При этом письмо не означает, что любой сгенерированный патч теперь можно бездумно тащить в ядро. Торвальдс прямо требует осмысленной работы от автора. Нейросеть может помочь написать код и пояснения, но должность ответственного за результат ей никто не выдавал.

RSS: Новости на портале Anti-Malware.ru