


macOS-юзеров через ClickFix атакует Odyssey Stealer — переодетый Poseidon

macOS-юзеров через ClickFix атакует Odyssey Stealer — переодетый Poseidon

macOS-юзеров через ClickFix атакует Odyssey Stealer — переодетый Poseidon

Эксперты CYFIRMA обнаружили множество сайтов, использующих тактику Clickfix для раздачи вредоносных AppleScript. Как оказалось, целевой троян Odyssey — это обновленный, сменивший имя инфостилер Poseidon.

Вредоносные фейки используют тайпсквоттинг и имитируют легитимные финансовые сервисы, магазин приложений Apple для macOS и сайты новостей на рынке криптовалют.

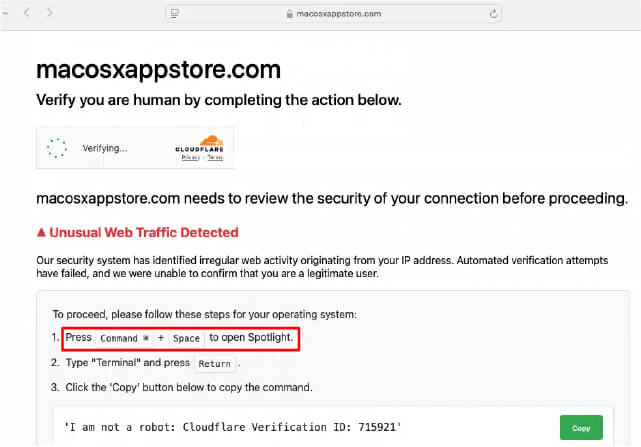
При заходе на такую площадку пользователю отображается фейковый тест CAPTCHA в стиле Cloudflare с предложением скопировать и вставить в Терминал закодированную по Base64 команду.

В результате атаки ClickFix на машину жертвы с внешнего сервера загружается AppleScript для кражи данных. Обфускация не применяется, и это сильно облегчает анализ.

При заходе на поддельный сайт с Windows-устройства инструкции по копипасту соответствующим образом изменяются — визитера просят запустить Powershell, однако на момент анализа кнопка «»Скопировать» не работала.


Вредоносный скрипт создает на macOS-компьютере папку временных файлов для хранения краденого. Туда копируются конфигурационные данные из менеджеров паролей, сохраненные в Chrome, Firefox и Safari учетки; приватные ключи, сид-фразы для криптокошельков, токены аутентификации из 100+ расширений браузеров; файлы из папок «Рабочий стол» и «Документы», а также пароли, полученные с помощью фейковых системных подсказок.

Украденные данные впоследствии выводятся на серверы авторов атаки в виде ZIP-файла. По состоянию на 30 июня стилера Odyssey детектируют 22 из 62 антивирусов коллекции VirusTotal.

Анализ показал, что новобранец является результатом развития и ребрендинга Poseidon Stealer, а также форком AMOS Stealer. Его центры управления по большей части размещены в России. Жертвы — в основном жители США и ЕС; страны СНГ, по всей видимости, являются табу.

Подпишитесь на новости

ИТ-ипотеку могут досрочно завершить уже в 2026 году

Власти обсуждают завершение программы льготной ИТ-ипотеки уже в этом году, хотя она рассчитана до 2030-го. Окончательного решения пока нет. Айтишникам, которые откладывали покупку квартиры, подбросили ещё одну переменную.

О возможном досрочном завершении сообщил РБК со ссылкой на источники. В Минцифры заявили, что прорабатывают финансирование программы в условиях ограниченности бюджетных средств.

При этом ведомство заверило: средства, предусмотренные на текущий год, полностью доведены до банков-партнёров. Обязательства перед специалистами, уже получившими кредиты, обещают исполнить, а действующие ставки — сохранить на весь срок договора.

По данным Минцифры, с момента запуска программой воспользовались более 100 тысяч специалистов. На обновлённых условиях, действующих с 2024 года, кредиты получили почти 22 тысячи человек на сумму около 150 млрд рублей.

В первом полугодии 2026-го банки выдали примерно шесть тысяч ИТ-ипотек более чем на 41 млрд рублей — на 30% больше, чем годом ранее. То есть интерес к программе растёт, а возможности бюджета, судя по обсуждению, за ним не успевают.

Пока объявлять ИТ-ипотеку закрытой рано: решение и параметры возможного завершения ещё прорабатываются.

RSS: Новости на портале Anti-Malware.ru