


В Bluetooth-наушниках нашли уязвимости, позволяющие шпионить за юзерами

В Bluetooth-наушниках нашли уязвимости, позволяющие шпионить за юзерами

В Bluetooth-наушниках нашли уязвимости, позволяющие шпионить за юзерами

Исследователи из компании ERNW рассказали о трёх уязвимостях в Bluetooth-чипах Airoha, которые используются в наушниках и колонках более десяти брендов — от Sony и Bose до Jabra и JBL. Проблема затрагивает 29 моделей: это и наушники, и беспроводные микрофоны, и колонки.

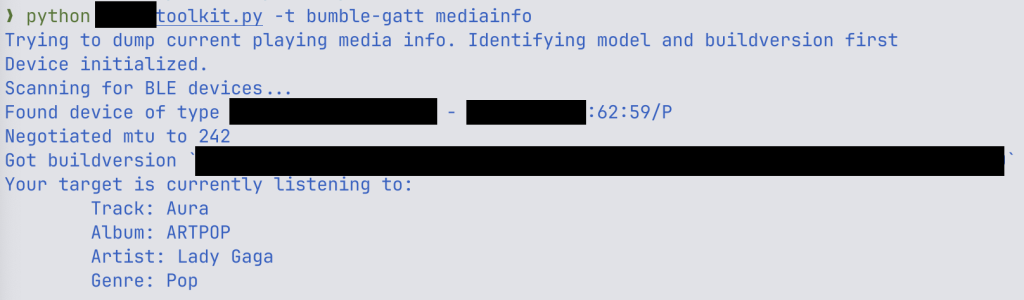
На конференции TROOPERS в Германии специалисты показали, как с помощью этих уязвимостей можно, например, считать песню, которая в данный момент играет в наушниках жертвы. Вот список уязвимостей:

  • CVE-2025-20700 (6.7 балла) — отсутствие аутентификации при доступе к GATT-сервисам
  • CVE-2025-20701 (6.7 балла) — отсутствие проверки при соединении по Bluetooth BR/EDR
  • CVE-2025-20702 (7.5 балла) — уязвимость в кастомном протоколе, открывающая критические возможности

Исследователи указали и на более серьёзные сценарии: кража контактов и истории звонков, подслушивание разговоров рядом с телефоном, а также захват управления соединением между телефоном и наушниками. Через Bluetooth Hands-Free Profile (HFP) можно, например, заставить телефон позвонить по произвольному номеру — и всё это без ведома владельца.


А если покопаться глубже, можно даже перепрошить уязвимое устройство и запустить через него червя, который сам будет заражать другие Bluetooth-устройства. Звучит как шпионский триллер.

Однако есть важное «но». Чтобы провернуть такую атаку, злоумышленнику нужно быть в пределах действия Bluetooth, то есть буквально рядом. Плюс — требуется высокая квалификация. Поэтому массовых атак ждать не стоит. А вот если вы — дипломат, активист или журналист, который может представлять интерес, — лучше быть настороже.

Разработчик чипов Airoha уже выпустил обновлённый SDK с патчами, производители устройств начали работу над прошивками. Но, как пишет немецкое издание Heise, большинство обновлений на текущий момент — с датой до 27 мая, то есть до выхода исправлений от Airoha. Так что пока остаётся только ждать апдейтов и, возможно, лишний раз подумать, где и с кем вы носите свои Bluetooth-наушники.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru