


В Bluetooth-наушниках нашли уязвимости, позволяющие шпионить за юзерами

В Bluetooth-наушниках нашли уязвимости, позволяющие шпионить за юзерами

В Bluetooth-наушниках нашли уязвимости, позволяющие шпионить за юзерами

Исследователи из компании ERNW рассказали о трёх уязвимостях в Bluetooth-чипах Airoha, которые используются в наушниках и колонках более десяти брендов — от Sony и Bose до Jabra и JBL. Проблема затрагивает 29 моделей: это и наушники, и беспроводные микрофоны, и колонки.

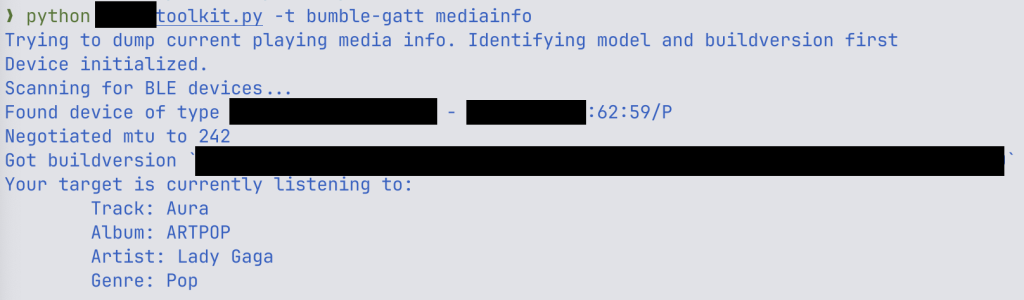
На конференции TROOPERS в Германии специалисты показали, как с помощью этих уязвимостей можно, например, считать песню, которая в данный момент играет в наушниках жертвы. Вот список уязвимостей:

  • CVE-2025-20700 (6.7 балла) — отсутствие аутентификации при доступе к GATT-сервисам
  • CVE-2025-20701 (6.7 балла) — отсутствие проверки при соединении по Bluetooth BR/EDR
  • CVE-2025-20702 (7.5 балла) — уязвимость в кастомном протоколе, открывающая критические возможности

Исследователи указали и на более серьёзные сценарии: кража контактов и истории звонков, подслушивание разговоров рядом с телефоном, а также захват управления соединением между телефоном и наушниками. Через Bluetooth Hands-Free Profile (HFP) можно, например, заставить телефон позвонить по произвольному номеру — и всё это без ведома владельца.


А если покопаться глубже, можно даже перепрошить уязвимое устройство и запустить через него червя, который сам будет заражать другие Bluetooth-устройства. Звучит как шпионский триллер.

Однако есть важное «но». Чтобы провернуть такую атаку, злоумышленнику нужно быть в пределах действия Bluetooth, то есть буквально рядом. Плюс — требуется высокая квалификация. Поэтому массовых атак ждать не стоит. А вот если вы — дипломат, активист или журналист, который может представлять интерес, — лучше быть настороже.

Разработчик чипов Airoha уже выпустил обновлённый SDK с патчами, производители устройств начали работу над прошивками. Но, как пишет немецкое издание Heise, большинство обновлений на текущий момент — с датой до 27 мая, то есть до выхода исправлений от Airoha. Так что пока остаётся только ждать апдейтов и, возможно, лишний раз подумать, где и с кем вы носите свои Bluetooth-наушники.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru