


«Мать всех утечек», 16 млрд записей: паника зря — это не новая атака

«Мать всех утечек», 16 млрд записей: паника зря — это не новая атака

«Мать всех утечек», 16 млрд записей: паника зря — это не новая атака

Вчерашние заголовки пестрили сообщениями о «матери всех утечек» — мол, снова слили кучу паролей, и всё пропало — целых 16 млрд записей с учётными данными. Но на деле никакой новой атаки не случилось. Это не взлом, не свежая утечка и даже не новость, если честно.

На самом деле всё куда прозаичнее: кто-то собрал воедино старые базы с уже украденными логинами и паролями — в основном те, что были добыты инфостилерами, в ходе прошлых утечек и брутфорс-атак. Потом этот «сборник» оказался в открытом доступе.

Судя по формату, база была собрана из логов, которые оставляют после себя инфостилеры. Как это выглядит? Вредонос лезет в браузер, вытаскивает все сохранённые логины и пароли и сохраняет в текстовом файле. Один лог — одна строка:

https://www.bank.com/login:username:password

Источник: BleepingComputer


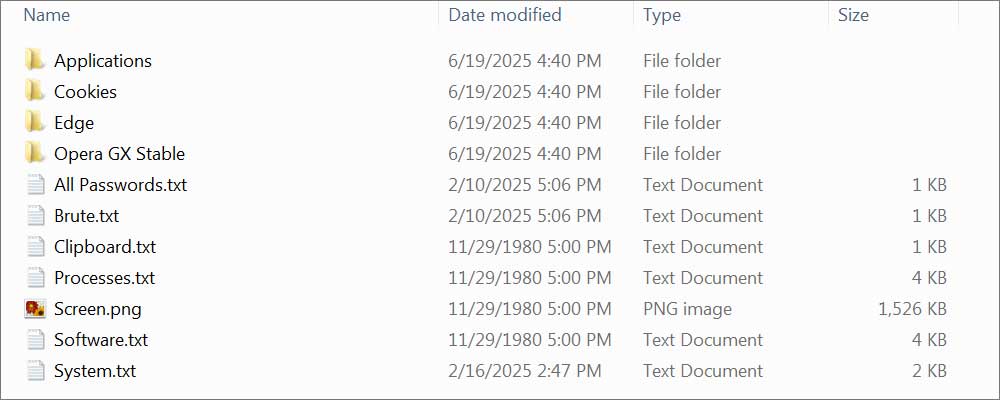
Потом это упаковывается и либо продаётся на даркнете, либо раздаётся бесплатно — в Telegram, Discord, на Pastebin. Например, в одном только 1,2-гигабайтном архиве, который показали на скриншоте, было свыше 64 000 пар логинов и паролей.

Таких сборников сейчас гуляет по Сети тысячи, если не сотни тысяч. Некоторые становятся «легендарными» — вроде RockYou2024 с девятью миллиардами записей или Collection #1, где было 22 миллиона уникальных паролей. Вчерашняя «утечка» — просто ещё один мешок из этой кучи.

Что делать?

Паниковать точно не стоит. Но повод задуматься — хороший. Вот базовые советы:

  • Проверьте устройство на вредоносы, прежде чем менять пароли. Иначе новые тоже утекут.
  • Используйте уникальные пароли для каждого сервиса. Один пароль на всё — прямой путь к проблемам.
  • Установите менеджер паролей, чтобы не держать всё в голове.
  • Включите двухфакторную аутентификацию (2FA), желательно через приложение, а не СМС. Google Authenticator, Authy, Bitwarden, 1Password — хорошие варианты.
  • Проверьте себя на Have I Been Pwned — вдруг ваш имейл уже где-то засветился.

И главное — не игнорируйте новости о подобных сливах, но и не паникуйте. Угрозы есть, но при базовой цифровой гигиене всё будет в порядке.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru