


Шифровальщика Anubis научили уничтожать данные в назидание неплательщикам

Шифровальщика Anubis научили уничтожать данные в назидание неплательщикам

Шифровальщика Anubis научили уничтожать данные в назидание неплательщикам

Создатели шифровальщика Anubis добавили Windows-зловреду функции вайпера. Режим стирания содержимого файлов включается по воле оператора, который решил наказать жертву за затягивание переговоров о выкупе или за упорный отказ платить.

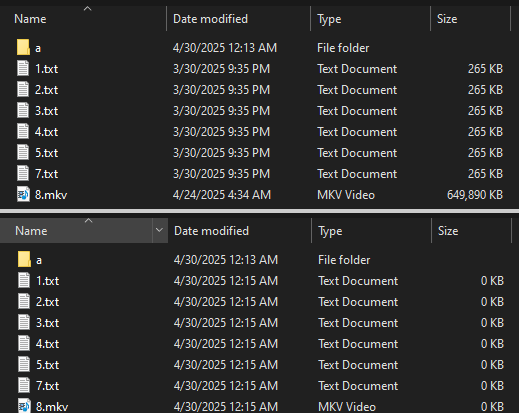
Новый аргумент командной строки, /WIPEMODE, обнаружили в Trend Micro при разборе новейших образцов вредоноса. По словам аналитиков, данные удаляются начисто, без возможности восстановления даже с помощью специальных утилит.

Выпотрошенные файлы при этом остаются в папках под своими именами, однако их размер обнуляется, так как они пусты.


Эксперты впервые столкнулись с Anubis в декабре прошлого года — на тот момент шифровальщик именовался Sphinx и находился в стадии разработки. В январе новая кибергруппа стала активно публиковаться на подпольных форумах (на русском языке), а в феврале запустила партнерские программы.

Кроме доступа к шифровальщику, владельцы криминального сервиса, выстроенного по модели RaaS (Ransomware-as-a-Service, вымогатель как услуга), предлагают клиентам ведение переговоров с жертвами шифрования и кражи данных, а также обеспечение первичного доступа к целевым сетям.

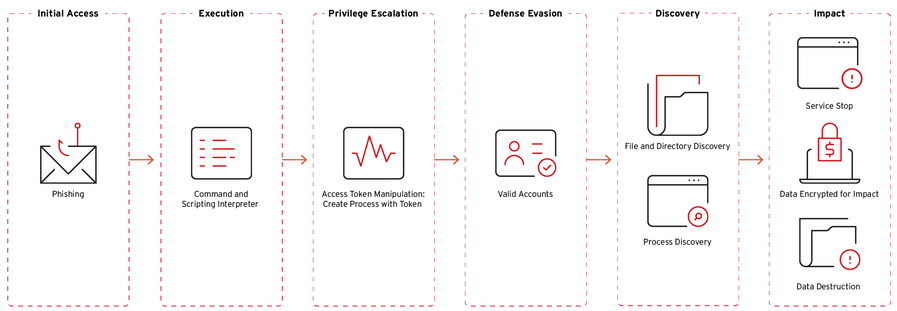
Атаки с использованием Anubis обычно начинаются с рассылки адресных писем с вредоносной ссылкой или вложением.

После запуска шифровальщик проверяет права текущего пользователя. Если жертва вошла как админ, он пытается повысить привилегии до SYSTEM; когда прав недостаточно, запуск основных функций зловреда возможен лишь с одобрения оператора.

Перед шифрованием вредонос удаляет теневые копии Windows, чтобы жертва не смогла самостоятельно вернуть данные, а также завершает процессы и останавливает либо отключает службы, способные помешать его работе.

Шифратор Anubis написан на Golang и использует редкий алгоритм ECIES (на эллиптических кривых). Иконки зашифрованных файлов подменяются «фирменным» логотипом зловреда, к имени добавляется расширение .anubis.

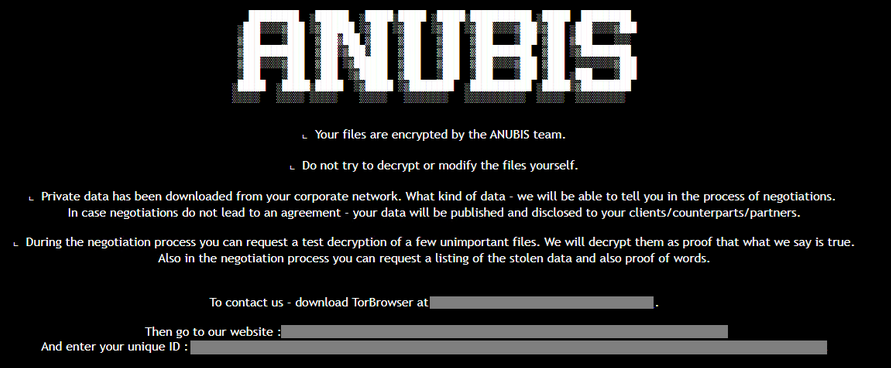
По завершении шифрования должны также изменяться обои рабочего стола, но эта функция пока работает некорректно. В оставляемой на зараженной машине записке с требованием выкупа (RESTORE FILES.html) озвучена угроза публикации украденных данных.


По состоянию на 16 июня новейшую версию зловреда (со встроенным вайпером) детектируют 44 из 72 антивирусов из коллекции VirusTotal. На сайте утечек Anubis пока числятся семь жертв — медучреждения, поставщики инжиниринговых услуг, строительные компании из Австралии, Канады, Перу и США.

Подпишитесь на новости

Производители ТВ признали, что полностью отключить сбор данных нельзя

Издание The Verge задало производителям телевизоров и ТВ-приставок 17 вопросов о том, какие данные они собирают о пользователях. Из 11 компаний ответили семь: Amazon, Apple, Google, LG, Roku, Samsung и TCL. Panasonic, Sony и Vizio отвечать не стали, с Hisense связаться не удалось. Apple ответила лишь на часть вопросов.

Ответы компаний опубликовала The Verge. Главной темой стало автоматическое распознавание контента (ACR).

Эта технология определяет, что смотрит человек, и используется в том числе для показа рекламы и подсчета аудитории. У Samsung, LG и Amazon ACR по умолчанию выключен.

Samsung утверждает, что после отключения функции удаляет собранные данные со своих серверов. LG распознает контент по звуковым отпечаткам, а при включенном ACR определяет местоположение по соседним сетям Wi-Fi. Расшифровки голосовых команд у LG могут храниться без шифрования.

Google при стандартной настройке сразу включает сбор диагностики, персональные рекомендации и рекламу. Google TV передает компании IP-адрес и данные о соседних сетях Wi-Fi, по которым можно определить местоположение. Apple заявила, что Apple TV 4K не использует ACR и не делает снимков экрана.

Amazon, Google, Samsung и Roku признали, что полностью отказаться от передачи данных нельзя. Если телевизор отключен от интернета, устройства Amazon, Google, Roku, Samsung и TCL сохраняют часть данных и отправляют их после подключения.

Исследование Северо-Восточного университета показало, что телевизоры Vizio продолжали отправлять данные и после отказа пользователя от сбора. В компании назвали это служебными данными. У Samsung и Roku поток данных после отказа сократился, но полностью не прекратился.

RSS: Новости на портале Anti-Malware.ru