


Шифровальщика Anubis научили уничтожать данные в назидание неплательщикам

Шифровальщика Anubis научили уничтожать данные в назидание неплательщикам

Шифровальщика Anubis научили уничтожать данные в назидание неплательщикам

Создатели шифровальщика Anubis добавили Windows-зловреду функции вайпера. Режим стирания содержимого файлов включается по воле оператора, который решил наказать жертву за затягивание переговоров о выкупе или за упорный отказ платить.

Новый аргумент командной строки, /WIPEMODE, обнаружили в Trend Micro при разборе новейших образцов вредоноса. По словам аналитиков, данные удаляются начисто, без возможности восстановления даже с помощью специальных утилит.

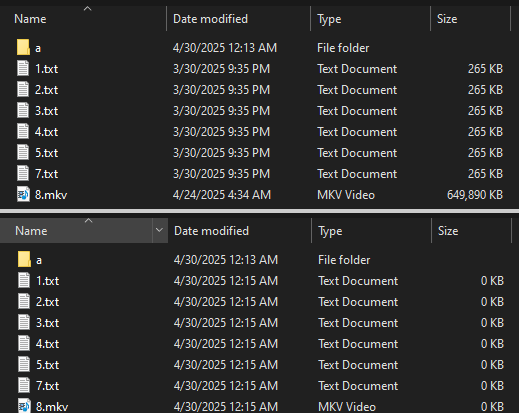
Выпотрошенные файлы при этом остаются в папках под своими именами, однако их размер обнуляется, так как они пусты.


Эксперты впервые столкнулись с Anubis в декабре прошлого года — на тот момент шифровальщик именовался Sphinx и находился в стадии разработки. В январе новая кибергруппа стала активно публиковаться на подпольных форумах (на русском языке), а в феврале запустила партнерские программы.

Кроме доступа к шифровальщику, владельцы криминального сервиса, выстроенного по модели RaaS (Ransomware-as-a-Service, вымогатель как услуга), предлагают клиентам ведение переговоров с жертвами шифрования и кражи данных, а также обеспечение первичного доступа к целевым сетям.

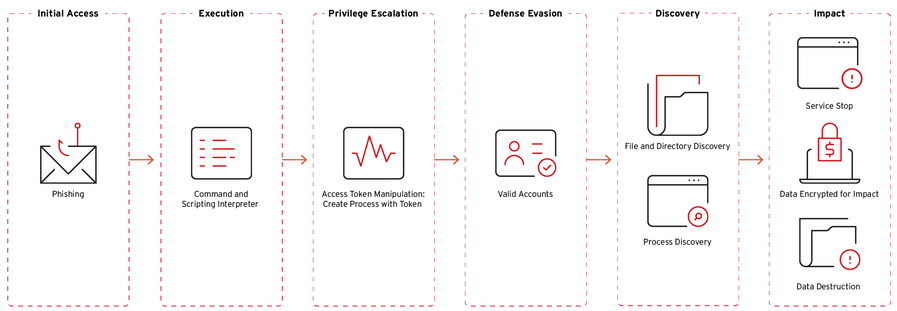
Атаки с использованием Anubis обычно начинаются с рассылки адресных писем с вредоносной ссылкой или вложением.

После запуска шифровальщик проверяет права текущего пользователя. Если жертва вошла как админ, он пытается повысить привилегии до SYSTEM; когда прав недостаточно, запуск основных функций зловреда возможен лишь с одобрения оператора.

Перед шифрованием вредонос удаляет теневые копии Windows, чтобы жертва не смогла самостоятельно вернуть данные, а также завершает процессы и останавливает либо отключает службы, способные помешать его работе.

Шифратор Anubis написан на Golang и использует редкий алгоритм ECIES (на эллиптических кривых). Иконки зашифрованных файлов подменяются «фирменным» логотипом зловреда, к имени добавляется расширение .anubis.

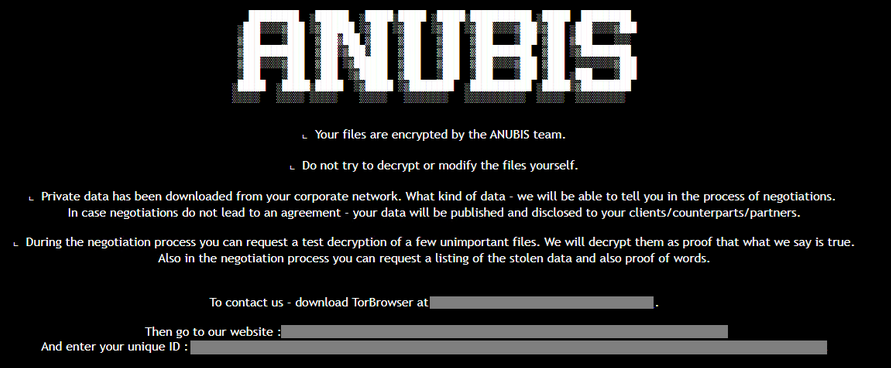
По завершении шифрования должны также изменяться обои рабочего стола, но эта функция пока работает некорректно. В оставляемой на зараженной машине записке с требованием выкупа (RESTORE FILES.html) озвучена угроза публикации украденных данных.


По состоянию на 16 июня новейшую версию зловреда (со встроенным вайпером) детектируют 44 из 72 антивирусов из коллекции VirusTotal. На сайте утечек Anubis пока числятся семь жертв — медучреждения, поставщики инжиниринговых услуг, строительные компании из Австралии, Канады, Перу и США.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru