


SmartAttack: как умные часы крадут данные из изолированных систем

SmartAttack: как умные часы крадут данные из изолированных систем

SmartAttack: как умные часы крадут данные из изолированных систем

Даже если компьютер полностью отрезан от интернета и физически изолирован от всех сетей, это не гарантирует стопроцентную безопасность. Учёные из Израиля снова это доказали, представив новый вектор атаки под названием SmartAttack.

Сценарий будто из шпионского триллера. В защищённом помещении — например, в ядерном центре или в военном комплексе — стоит физически изолированный компьютер.

Он не подключён ни к локальной сети, ни к интернету. Но рядом с ним оказывается человек в умных часах. И эти часы начинают записывать неразличимые звуки.

Как работает SmartAttack:

  1. Заражение. Сначала на изолированный компьютер попадает вредоносная программа. Это может произойти, например, через флешку, принесённую злоумышленником или сотрудником.
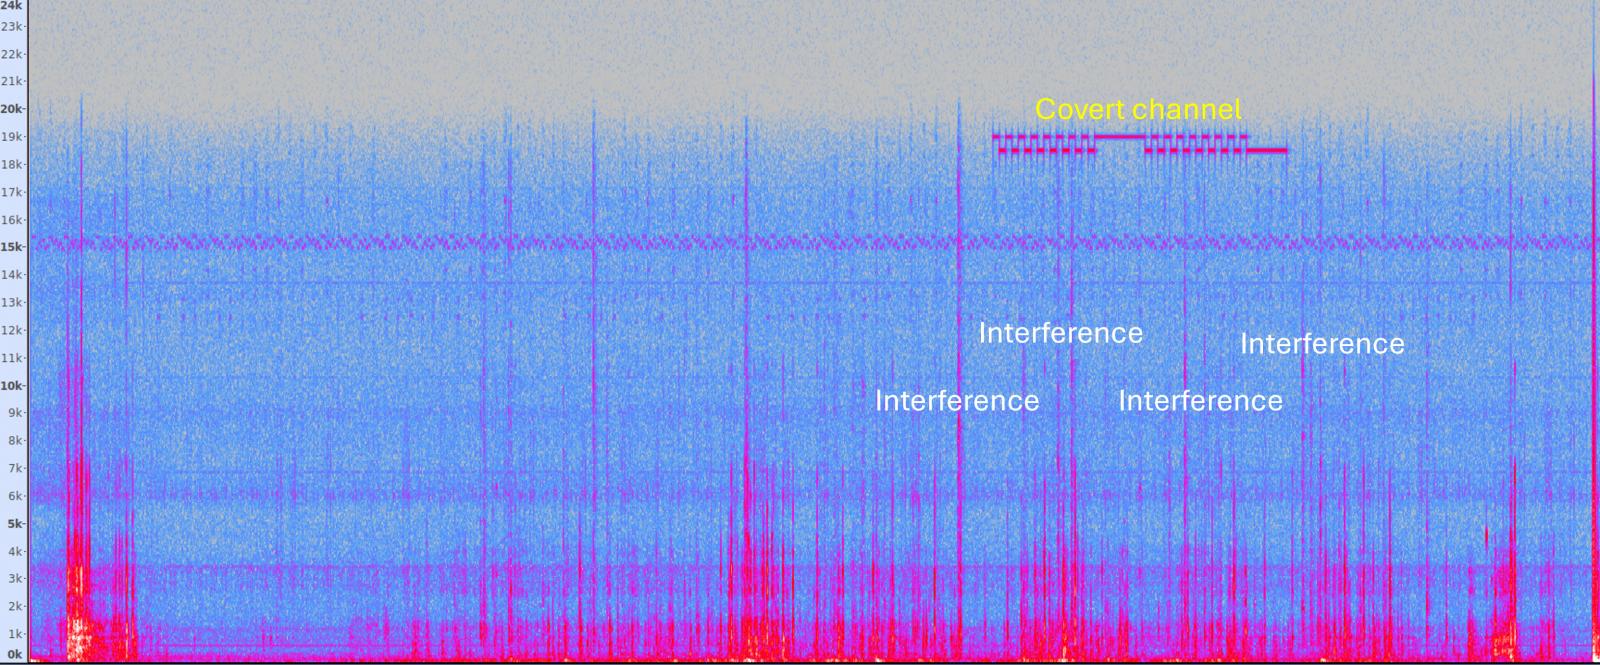
  2. Передача данных. Вредонос использует встроенный динамик компьютера для излучения ультразвука — на частотах 18,5 кГц (ноль) и 19,5 кГц (единица). Эти сигналы недоступны слуху человека, но отлично фиксируются микрофонами.
  3. Приём сигнала. Умные часы на руке сотрудника записывают эти сигналы. Специальное приложение на часах обрабатывает звук, извлекает закодированные данные и готовит их к передаче.
  4. Передача наружу. Сами часы отправляют полученную информацию по Bluetooth, Wi-Fi или через сотовую сеть.


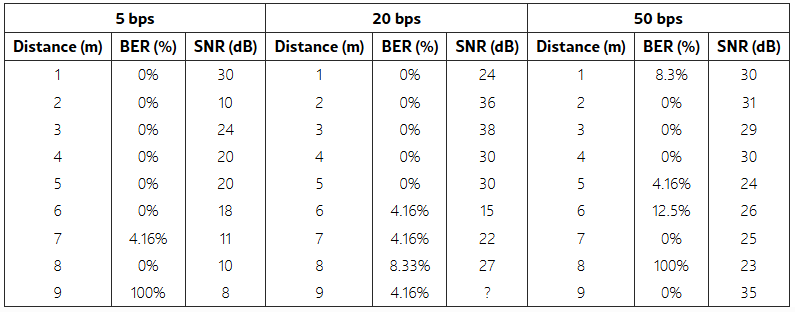
Передача идёт медленно — от 5 до 50 бит в секунду, но для утечки пароля или ключа этого достаточно. Сигнал работает на расстоянии до 6-9 метров. Чем дальше и выше частота передачи — тем больше ошибок. Даже положение запястья влияет на успех: часы должны находиться в «прямой видимости» от динамика.


Как защититься?

Авторы исследования предлагают три варианта:

  • полностью запретить использование умных устройств в защищённых зонах;
  • физически убирать динамики из air-gapped-компьютеров — это избавит от всех аудиоканалов утечки;
  • если и это невозможно — использовать ультразвуковые глушилки, программные файрволы для аудиоустройств или методы «аудио-гэппинга» (запрет вывода звука на уровне ОС).

SmartAttack — ещё один пример того, насколько изощрёнными могут быть атаки на изолированные системы. Даже если компьютер окружён стенами и тишиной, рядом всегда может оказаться кто-то в часах.

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru