

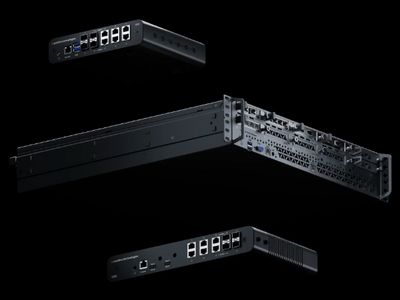

Вышел PT NGFW 1.7: скорость VPN свыше 40 Гбит/с, балансировка нагрузки

Вышел PT NGFW 1.7: скорость VPN свыше 40 Гбит/с, балансировка нагрузки

Вышел PT NGFW 1.7: скорость VPN свыше 40 Гбит/с, балансировка нагрузки

Positive Technologies выпустила обновлённую версию своего межсетевого экрана PT NGFW — 1.7. Главное нововведение — поддержка стандартного набора протоколов IPsec VPN. Это позволяет организациям постепенно и безболезненно перейти с зарубежных решений на российские, не дублируя инфраструктуру и не уходя в «аврал».

По внутренним тестам компании, скорость передачи данных через VPN может превышать 40 Гбит/с — этого достаточно, чтобы соединять между собой дата-центры и подключать удалённые филиалы.

VPN-каналы в новой версии можно настраивать в том числе с продуктами других производителей — например, Check Point, Cisco или Palo Alto. Для повышения скорости реализована балансировка нагрузки между процессорными ядрами.

Кроме VPN, в PT NGFW добавили поддержку DHCP relay — она позволяет устройствам в сети получать IP-адреса от внешнего сервера, даже если внутри филиала развернуть собственный сервер невозможно.

Обновление также затронуло кластеризацию: режим active–standby стал удобнее в использовании. Теперь в кластере можно использовать прозрачный режим (vWire), при котором внедрение экрана в сеть не требует перенастройки других устройств — это может быть полезно для дата-центров и организаций, которым нужно быстро внедрить защиту.

Появился CLI-интерфейс с командами для диагностики и возможность создавать резервные копии настроек. Также улучшена совместимость с решениями Cisco, Juniper, Check Point благодаря поддержке IKEv2 и разных алгоритмов шифрования — AES, 3DES, DES.

Для защиты промышленных сетей (АСУ ТП) появилась поддержка промышленных протоколов. В будущем планируется сертификация ФСТЭК на использование в таких сценариях (экран типа «Д»).

Напомним, что PT NGFW — это один из немногих российских межсетевых экранов, получивший сертификацию по новым требованиям ФСТЭК. Продукт начал массово поставляться с конца 2024 года. Среди технических характеристик, которые активно обсуждаются, — отказоустойчивость, высокая скорость работы и довольно высокий процент обнаружения атак.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru