


Microsoft исправила сбой загрузки Windows 11 после майского обновления

Microsoft исправила сбой загрузки Windows 11 после майского обновления

Microsoft исправила сбой загрузки Windows 11 после майского обновления

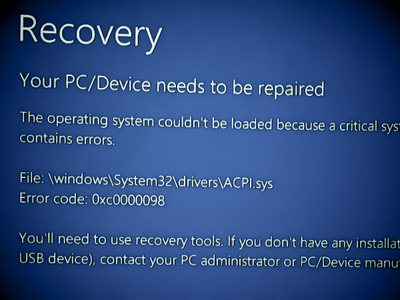
У Microsoft снова не обошлось без проблем с обновлениями. После выхода майского патча KB5058405 для Windows 11 (версии 22H2 и 23H2) многие корпоративные машины начали внезапно уходить в режим восстановления.

На экране пользователи видят ошибку 0xc0000098 и упоминание файла ACPI.sys — это драйвер, отвечающий за управление питанием и настройку оборудования на уровне ядра Windows.

Система сообщает, что «устройство нужно восстановить», потому что «не удалось загрузить ОС».

По данным Microsoft, проблема в основном затронула виртуалки в корпоративной среде — Azure Virtual Machines, Azure Virtual Desktop и машины на Citrix или Hyper-V.

Домашние пользователи с версиями Home и Pro почти не пострадали, поскольку такие VM в основном используются в ИТ-инфраструктуре компаний.

Пока Microsoft выясняет, что именно пошло не так, разработчики уже выпустили экстренное внеплановое обновление KB5062170. Его можно установить вручную через каталог Microsoft Update, чтобы избежать проблем с установкой основного майского патча.

Компания советует администраторам Azure использовать специальные команды восстановления виртуальных машин, если сбой уже произошёл. А тем, кто ещё не успел поставить KB5058405, рекомендуют сразу установить новое внеплановое обновление.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru