


В России растет количество мошенничеств с использованием домовых чатов

В России растет количество мошенничеств с использованием домовых чатов

В России растет количество мошенничеств с использованием домовых чатов

Домовые чаты, несмотря на отсутствие правового статуса, стали важным каналом общения между управляющими компаниями и жильцами. Этим всё чаще пользуются злоумышленники в противоправных целях.

Как отметил директор управляющей компании «Тургенев» Дмитрий Попов в комментарии для «РИА Недвижимость», создать домовой чат может кто угодно — как представители УК, так и сами жители или сторонние лица.

На практике большинство таких чатов создаются самими жильцами. Нередко они используют их в личных коммерческих целях, например, для рекламы своих товаров или услуг.

По словам генерального директора коммуникационного агентства PR Development Аллы Аксеновой, мошенники начинают действовать ещё на этапе создания чатов. Один из популярных приёмов — размещение поддельных QR-кодов, ведущих на фишинговые сайты. Такой способ позволяет замаскировать вредоносный ресурс и избежать его блокировки. Кроме приглашений в чаты, злоумышленники также используют тему замены домофонных ключей.

«Размещать QR-коды и ссылки на чаты в подъездах не рекомендуется. В последнее время участились случаи, когда злоумышленники расклеивают фальшивые объявления с якобы официальными приглашениями. Переходя по таким ссылкам, человек рискует попасть на мошеннический сайт. Жильцов нужно об этом заранее предупредить», — советует адвокат Александр Зелинко.

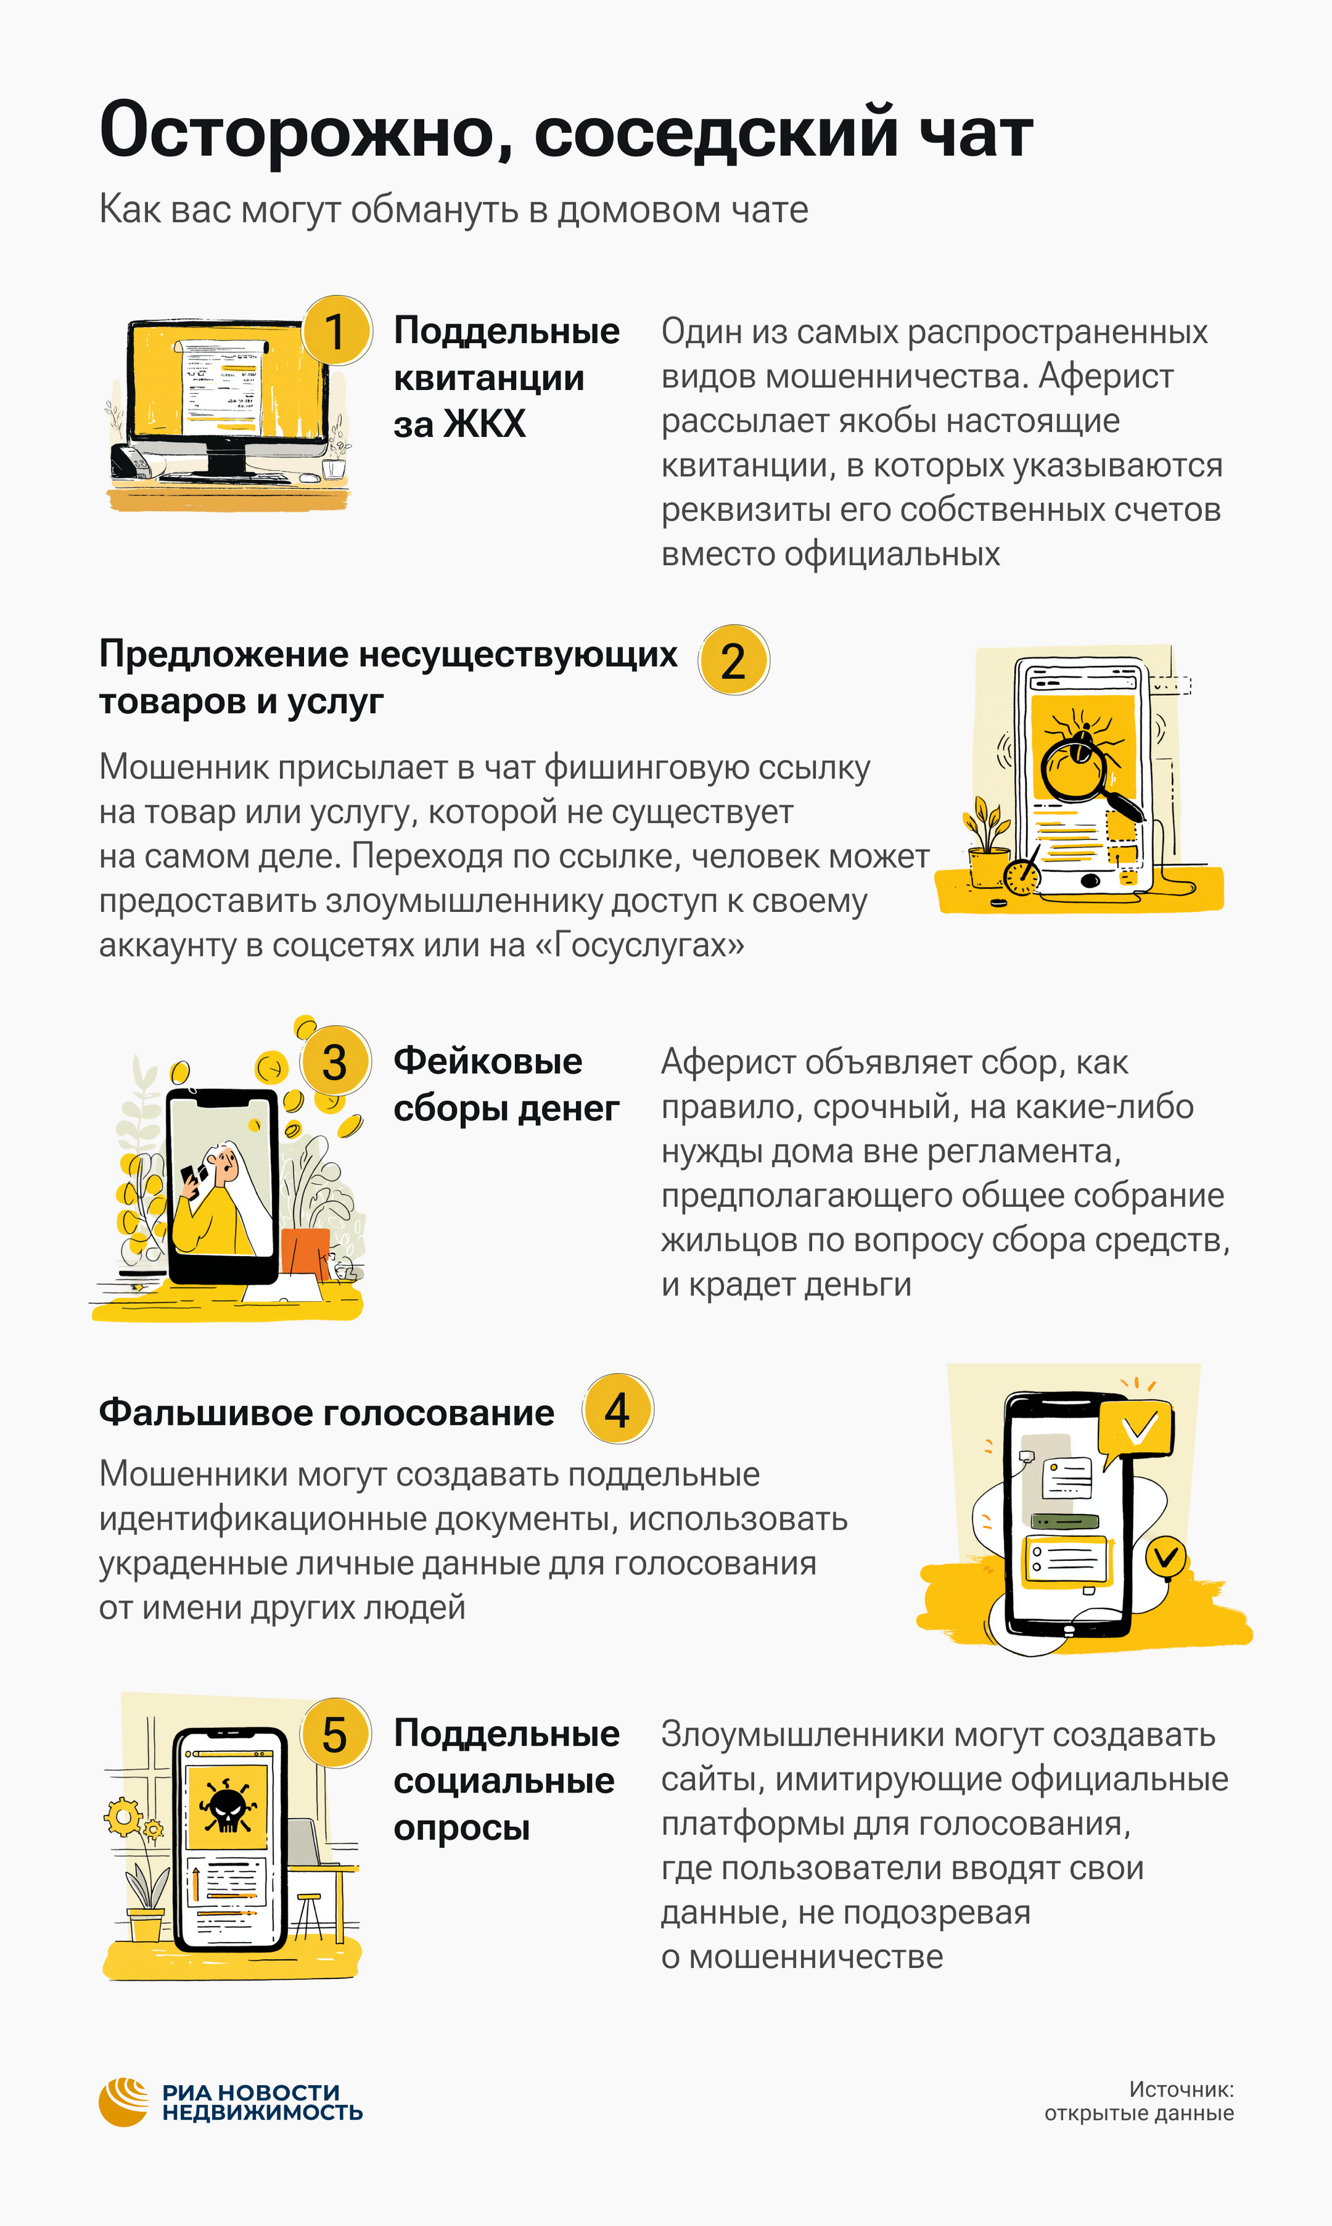
Руководитель клиентского сервиса Level Home Елена Семенихина указывает на основные угрозы, связанные с домовыми чатами: продажа несуществующих товаров и услуг, сбор денег под вымышленными предлогами, а также кража персональных данных.

Согласно данным, собранным генеральным директором компании «Азбука» Татьяной Деминой, треть мошеннических схем в таких чатах связана с рассылкой поддельных квитанций на оплату ЖКХ. Ещё 25% — это сборы средств на якобы срочный ремонт общего имущества, а 20% — взломы аккаунтов участников. Также распространены поддельные голосования и опросы, целью которых является сбор личных данных.

Сооснователь компании BAZA Development Марк Заводовский добавляет, что мошенники часто заманивают пользователей на фишинговые страницы под предлогом раздачи бывших в употреблении вещей. Переход по таким ссылкам может привести к потере доступа к мессенджерам или Порталу Госуслуг. Особенно уязвимы чаты, созданные жильцами — в них, как правило, слабее модерация и проще получить доступ посторонним.

Советник адвокатского бюро БВМП Сусана Киракосян обращает внимание на то, что модераторы чатов несут ответственность не только за свои действия, но и за действия других участников, если те нарушают закон. Это касается не только мошенничества, но и таких правонарушений, как клевета, оскорбления, нарушения законодательства о персональных данных, посягательства на свободу совести и вероисповедания, а также распространение экстремистских высказываний.

Подпишитесь на новости

В России предложили создать библиотеку сценариев ответа на кибератаки

Комитет Совета Федерации по экономической политике рекомендовал создать национальную библиотеку типовых сценариев реагирования на кибератаки. Предполагается, что компании смогут использовать её материалы для автоматизации защиты информационных систем.

Как сообщают «Ведомости», рекомендация включена в протокол по итогам октябрьского круглого стола о безопасности критической инфраструктуры. Подлинность документа изданию подтвердил источник в Совфеде.

Комитет предлагает назначить ответственным Минцифры. Однако, по словам собеседника газеты, знакомого с обсуждением, задачу могут поручить ФСБ России. Также рассматриваются отдельные наборы сценариев для разных отраслей. Окончательное решение о создании библиотеки в публикации не приводится.

Консультант по безопасности Positive Technologies Алексей Лукацкий считает, что ресурс может помочь малому и среднему бизнесу, если у специалистов есть навыки его применения. Главной трудностью он называет регулярное обновление сценариев с учётом новых атак и приёмов злоумышленников.

В «К2 Кибербезопасность» отмечают, что крупные компании и центры мониторинга уже используют собственные базы, собранные по результатам расследований.

По мнению Александра Боярского, слишком общие инструкции мало пригодны для дежурной смены, а сценарии под конкретные продукты сложно переносить в другую инфраструктуру. Механическое следование шаблону также может помешать реагированию на нестандартную атаку.

RSS: Новости на портале Anti-Malware.ru