


В России растет количество мошенничеств с использованием домовых чатов

В России растет количество мошенничеств с использованием домовых чатов

В России растет количество мошенничеств с использованием домовых чатов

Домовые чаты, несмотря на отсутствие правового статуса, стали важным каналом общения между управляющими компаниями и жильцами. Этим всё чаще пользуются злоумышленники в противоправных целях.

Как отметил директор управляющей компании «Тургенев» Дмитрий Попов в комментарии для «РИА Недвижимость», создать домовой чат может кто угодно — как представители УК, так и сами жители или сторонние лица.

На практике большинство таких чатов создаются самими жильцами. Нередко они используют их в личных коммерческих целях, например, для рекламы своих товаров или услуг.

По словам генерального директора коммуникационного агентства PR Development Аллы Аксеновой, мошенники начинают действовать ещё на этапе создания чатов. Один из популярных приёмов — размещение поддельных QR-кодов, ведущих на фишинговые сайты. Такой способ позволяет замаскировать вредоносный ресурс и избежать его блокировки. Кроме приглашений в чаты, злоумышленники также используют тему замены домофонных ключей.

«Размещать QR-коды и ссылки на чаты в подъездах не рекомендуется. В последнее время участились случаи, когда злоумышленники расклеивают фальшивые объявления с якобы официальными приглашениями. Переходя по таким ссылкам, человек рискует попасть на мошеннический сайт. Жильцов нужно об этом заранее предупредить», — советует адвокат Александр Зелинко.

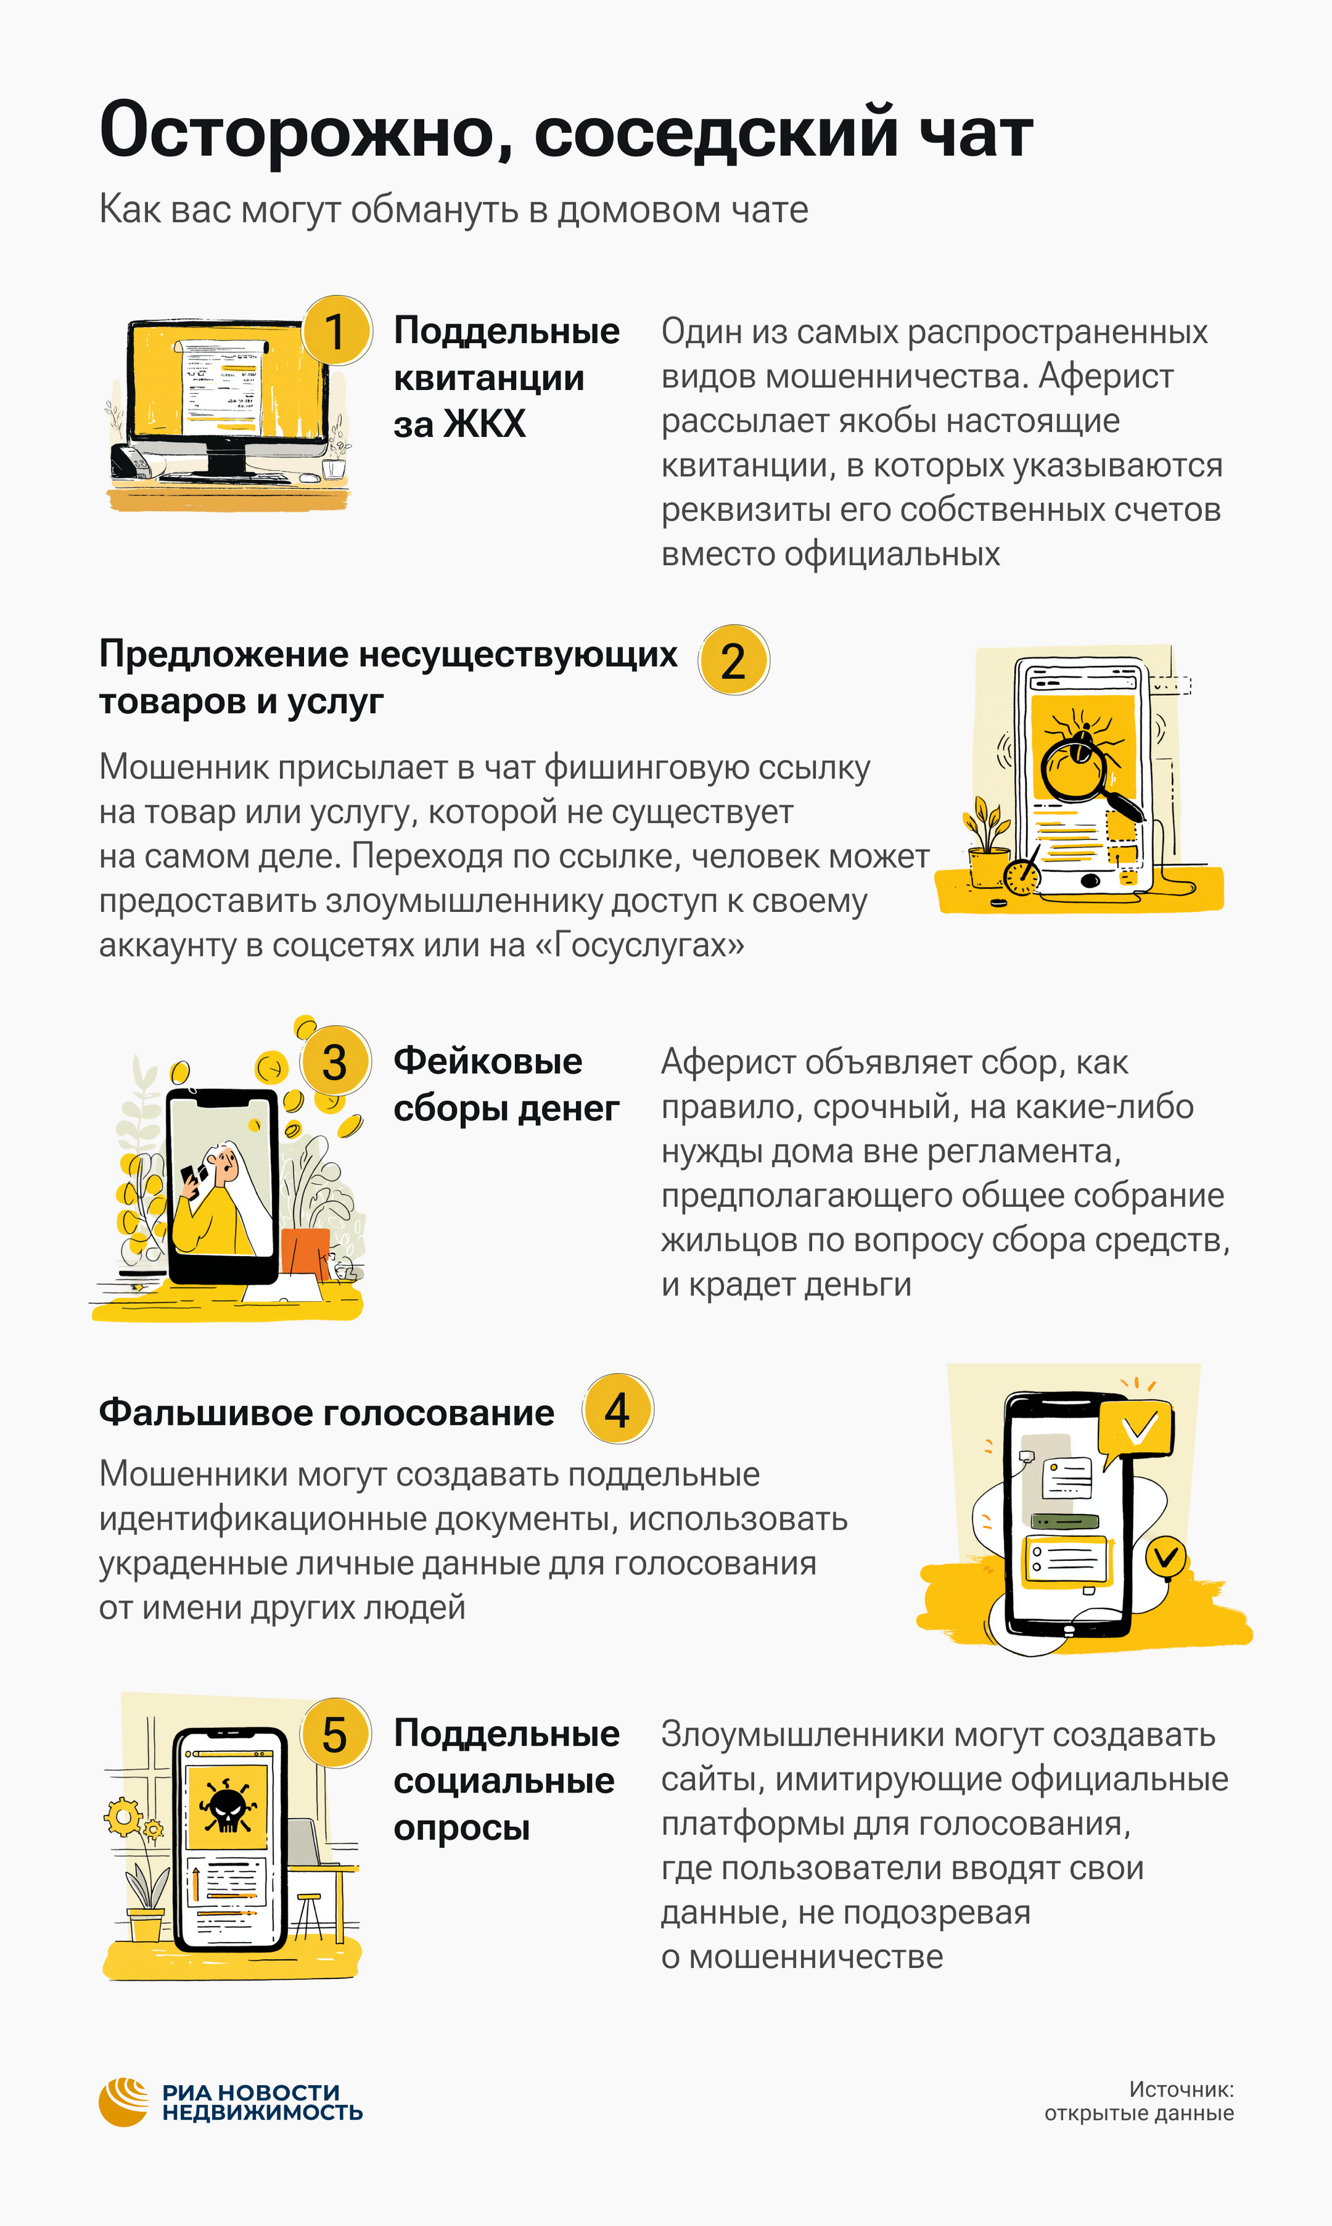
Руководитель клиентского сервиса Level Home Елена Семенихина указывает на основные угрозы, связанные с домовыми чатами: продажа несуществующих товаров и услуг, сбор денег под вымышленными предлогами, а также кража персональных данных.

Согласно данным, собранным генеральным директором компании «Азбука» Татьяной Деминой, треть мошеннических схем в таких чатах связана с рассылкой поддельных квитанций на оплату ЖКХ. Ещё 25% — это сборы средств на якобы срочный ремонт общего имущества, а 20% — взломы аккаунтов участников. Также распространены поддельные голосования и опросы, целью которых является сбор личных данных.

Сооснователь компании BAZA Development Марк Заводовский добавляет, что мошенники часто заманивают пользователей на фишинговые страницы под предлогом раздачи бывших в употреблении вещей. Переход по таким ссылкам может привести к потере доступа к мессенджерам или Порталу Госуслуг. Особенно уязвимы чаты, созданные жильцами — в них, как правило, слабее модерация и проще получить доступ посторонним.

Советник адвокатского бюро БВМП Сусана Киракосян обращает внимание на то, что модераторы чатов несут ответственность не только за свои действия, но и за действия других участников, если те нарушают закон. Это касается не только мошенничества, но и таких правонарушений, как клевета, оскорбления, нарушения законодательства о персональных данных, посягательства на свободу совести и вероисповедания, а также распространение экстремистских высказываний.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru