


Хактивисты BO Team атакуют госсектор России через фишинг и удалённый доступ

Хактивисты BO Team атакуют госсектор России через фишинг и удалённый доступ

Хактивисты BO Team атакуют госсектор России через фишинг и удалённый доступ

С середины 2024 года в России фиксируются кибератаки на госсектор и бизнес со стороны группы хактивистов под названием BO Team. Они действуют довольно изощрённо — используют целевой фишинг и приёмы социальной инженерии, чтобы получить доступ к внутренним системам.

Кто такие BO Team

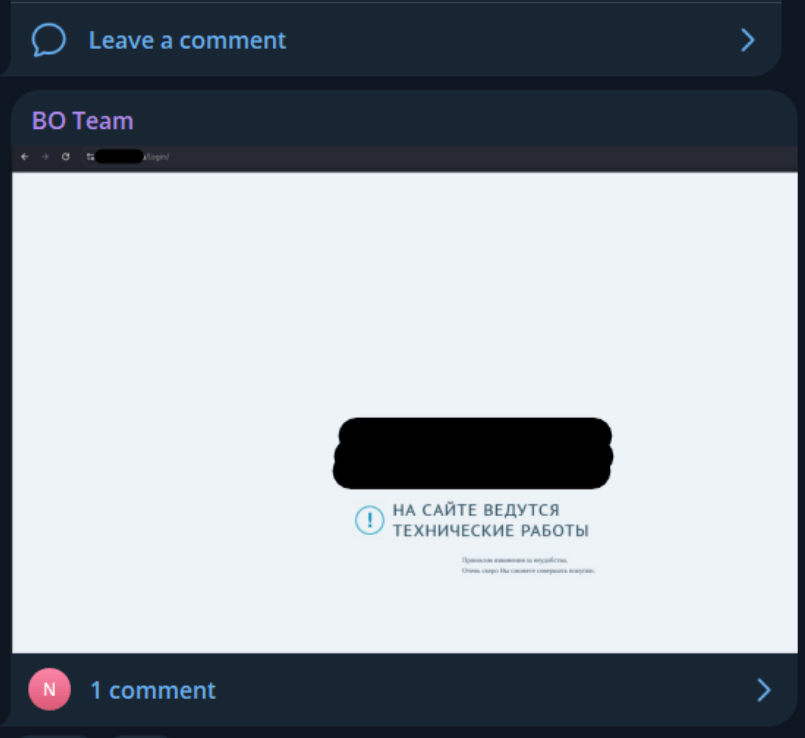
Группу ещё называют Black Owl, Lifting Zmiy или Hoody Hyena. О ней впервые стало известно в начале 2024 года — хактивисты публиковали заявления через Telegram.


Судя по их действиям, основной интерес — разрушение ИТ-инфраструктуры жертвы, иногда с добавлением вымогательства и шифрования данных. Бьют по крупным целям — государственным учреждениям и большим компаниям из сферы ИТ, связи и производства.

Как начинается атака

Как отмечается в отчёте «Лаборатории Касперского», атакующие рассылают письма с вредоносными вложениями. Если кто-то из сотрудников открывает файл — запускается цепочка заражения. В результате в систему попадает бэкдор, то есть программа для скрытого удалённого управления компьютером. Чаще всего — DarkGate, BrockenDoor или Remcos.

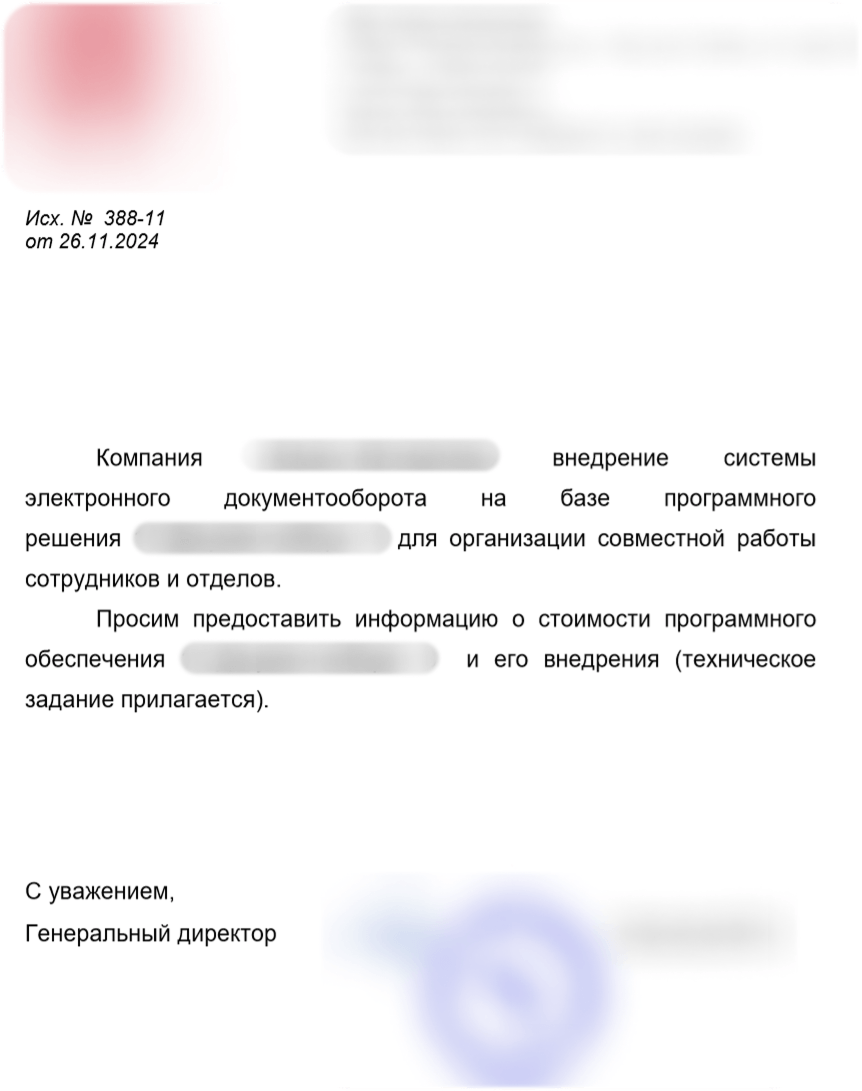
Фишинг подаётся очень правдоподобно. Например, хакеры могут прикинуться настоящей компанией, которая занимается автоматизацией техпроцессов — логично, ведь такие фирмы часто взаимодействуют с потенциальными жертвами. Кроме того, используют и другие подставные «отправители», чтобы сделать письмо ещё более убедительным.


Чем прикрываются

Чтобы не вызвать подозрений, вредоносный файл может сопровождаться документом-приманкой. Например, PDF с якобы коммерческим предложением от вымышленной организации. Бывает, что вместе с этим открывается веб-страница настоящего онлайн-сервиса проверки контрагентов — и на ней действительно есть информация о «псевдокомпании», от имени которой пришло письмо. Всё это делается, чтобы снизить настороженность у получателя.

Что происходит после заражения

Когда хакеры получают доступ, они стараются не светиться. Используют стандартные средства Windows, маскируют вредоносные файлы под обычные системные, закрепляются в системе через задачи, запускающиеся по расписанию, и используют взломанные учётки сотрудников для повышения прав доступа.

Какой вред наносят

На следующем этапе злоумышленники удаляют резервные копии, уничтожают виртуальные машины, затирают данные с помощью утилит вроде SDelete. Иногда поверх этого ещё и запускают шифровальщик, чтобы потребовать выкуп.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru