


Несмотря на разгром, троян Lumma ожил и уже обокрал 95 жертв в 40 странах

Несмотря на разгром, троян Lumma ожил и уже обокрал 95 жертв в 40 странах

Несмотря на разгром, троян Lumma ожил и уже обокрал 95 жертв в 40 странах

На следующий день после анонса ФБР о ликвидации инфраструктуры Lumma Stealer исследователь Ракеш Кришнан (Rakesh Krishnan), известный также под ником The Raven File, обнаружил признаки возобновления активности грозного трояна.

Две недели назад Microsoft и ФБР перехватили контроль над 2300+ доменами, связанными с Lumma Stealer, он же LummaС2. В рамках международной операции правоохранительным органам удалось отключить серверы Windows-зловреда в других странах, однако победа оказалась временной.

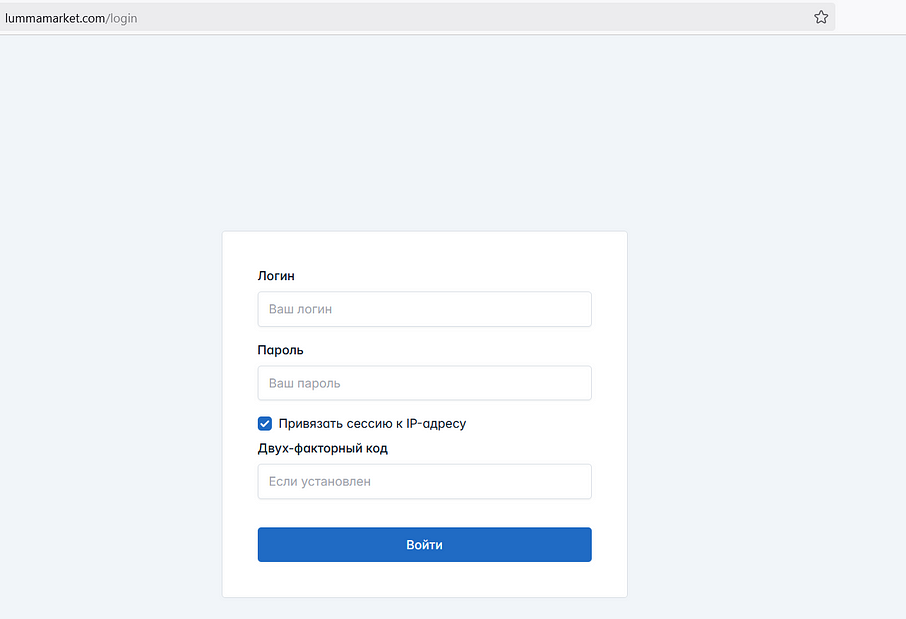
Через несколько часов после публикации объявления ФБР и Минюстя США об успехе Кришнан обнаружил, что один из русскоязычных сайтов Lumma, с которого можно было получить доступ к его админ-панели, все еще активен.


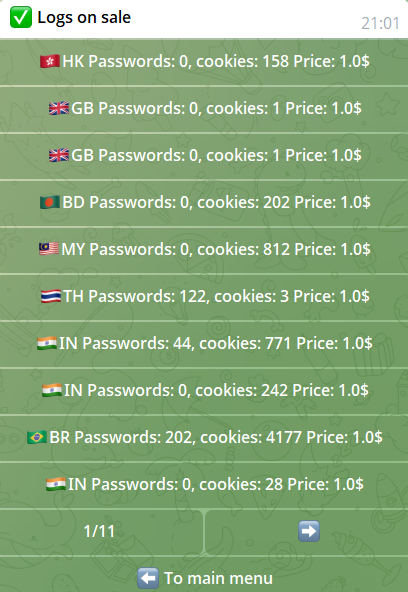
Как оказалось, пользователи трояна продолжают выставлять добычу на продажу в Telegram. По состоянию на 22 мая свежие загрузки содержали пароли и куки 95 жертв из 41 страны — в основном из США, Бразилии, Индии и Колумбии.


На одном из теневых форумов было опубликовано заявление по поводу карательной акции правоохраны. Владельцы инфостилера подтвердили потерю почти 2,5 тыс. доменов, но опровергли конфискацию сервера, на котором хостился основной сайт Lumma.

По их словам, он находится в стране, недосягаемой для ФБР, хотя и был взломан через эксплойт iDRAC (встроенный в серверы Dell контроллер для удаленного админ-доступа) 16 мая. В итоге непрошеным гостям удалось отформатировать все диски, в том числе с бэкапом.

Функциональность сервера была быстро восстановлена, а iDRAC отсоединен от системной платы. Однако высокопоставленные взломщики успели заполучить IP-адреса клиентов Lumma-сервиса: не найдя списка на сервере, они создали на одном из размещенных на нем сайтов фишинговую страницу входа, через которую вдобавок запросили доступ к веб-камере.

Кришнан также обнаружил ряд новых доменов Lumma Stealer, зарегистрированных сразу после разгромной акции, в том числе mikhail-lermontov [.]com, fedor-dostoevskiy[.]com и yuriy-andropov[.]com.

Подпишитесь на новости

Сбер подтвердил атаку на дата-центр: банк сообщает о штатной работе систем

Сбербанк подтвердил атаку на свой дата-центр. По заявлению первого зампреда правления Александра Ведяхина, все системы банка работают в штатном режиме, сотрудники не пострадали.

Комментарий руководителя получил РБК от пресс-службы компании. Ранее СМИ сообщали об ударе по центру обработки данных Сбера в Балаково Саратовской области.

Банк подтвердил сам факт атаки, но в приведенном комментарии не раскрыл характер и масштаб возможных повреждений. Заявленная штатная работа систем также не позволяет судить о состоянии отдельной площадки.

Губернатор Саратовской области Роман Бусаргин утром сообщил об атаке на регион и гибели одного человека. При этом связывать погибшего именно с дата-центром по представленным сведениям нельзя. Сбер отдельно заявил, что среди его сотрудников пострадавших нет.

Для клиентов главный практический факт сейчас — банк не сообщает о перебоях. По его заявлению, системы продолжают работать штатно после атаки.

Подробностей о последствиях для самой площадки пока мало. Поэтому делать выводы о том, что объект не получил повреждений или что именно обеспечило непрерывность работы, преждевременно.

RSS: Новости на портале Anti-Malware.ru