


Несмотря на разгром, троян Lumma ожил и уже обокрал 95 жертв в 40 странах

Несмотря на разгром, троян Lumma ожил и уже обокрал 95 жертв в 40 странах

Несмотря на разгром, троян Lumma ожил и уже обокрал 95 жертв в 40 странах

На следующий день после анонса ФБР о ликвидации инфраструктуры Lumma Stealer исследователь Ракеш Кришнан (Rakesh Krishnan), известный также под ником The Raven File, обнаружил признаки возобновления активности грозного трояна.

Две недели назад Microsoft и ФБР перехватили контроль над 2300+ доменами, связанными с Lumma Stealer, он же LummaС2. В рамках международной операции правоохранительным органам удалось отключить серверы Windows-зловреда в других странах, однако победа оказалась временной.

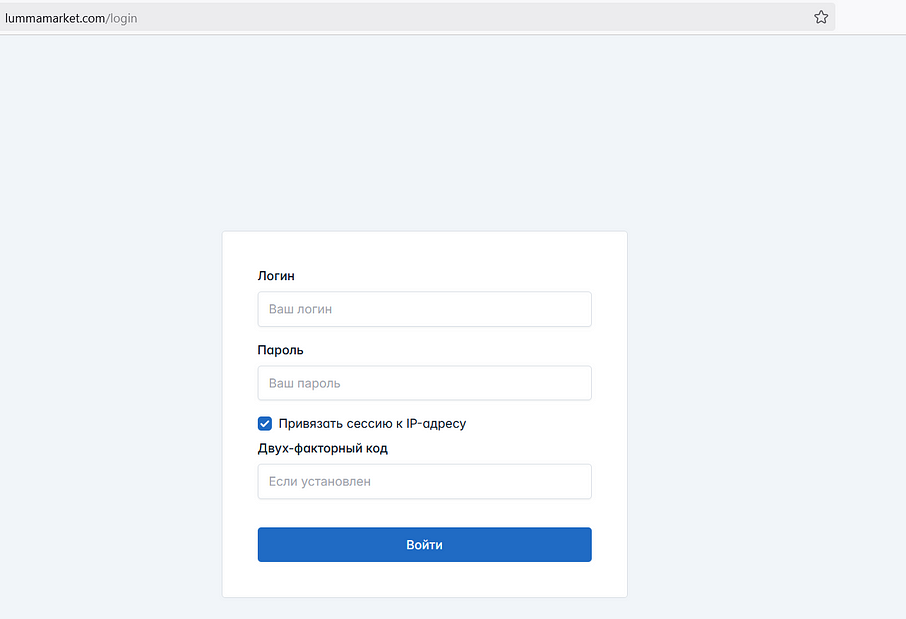
Через несколько часов после публикации объявления ФБР и Минюстя США об успехе Кришнан обнаружил, что один из русскоязычных сайтов Lumma, с которого можно было получить доступ к его админ-панели, все еще активен.


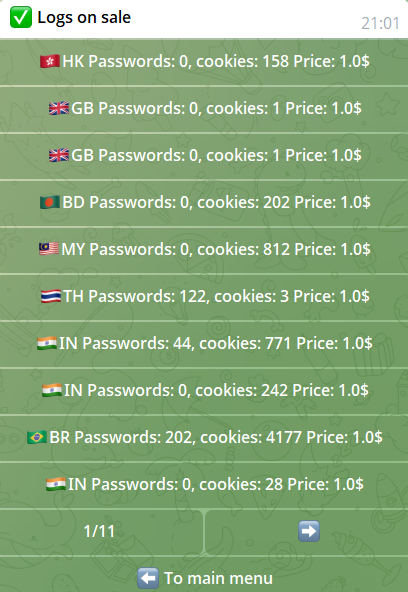
Как оказалось, пользователи трояна продолжают выставлять добычу на продажу в Telegram. По состоянию на 22 мая свежие загрузки содержали пароли и куки 95 жертв из 41 страны — в основном из США, Бразилии, Индии и Колумбии.


На одном из теневых форумов было опубликовано заявление по поводу карательной акции правоохраны. Владельцы инфостилера подтвердили потерю почти 2,5 тыс. доменов, но опровергли конфискацию сервера, на котором хостился основной сайт Lumma.

По их словам, он находится в стране, недосягаемой для ФБР, хотя и был взломан через эксплойт iDRAC (встроенный в серверы Dell контроллер для удаленного админ-доступа) 16 мая. В итоге непрошеным гостям удалось отформатировать все диски, в том числе с бэкапом.

Функциональность сервера была быстро восстановлена, а iDRAC отсоединен от системной платы. Однако высокопоставленные взломщики успели заполучить IP-адреса клиентов Lumma-сервиса: не найдя списка на сервере, они создали на одном из размещенных на нем сайтов фишинговую страницу входа, через которую вдобавок запросили доступ к веб-камере.

Кришнан также обнаружил ряд новых доменов Lumma Stealer, зарегистрированных сразу после разгромной акции, в том числе mikhail-lermontov [.]com, fedor-dostoevskiy[.]com и yuriy-andropov[.]com.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru