


Вредонос Winos 4.0 маскируется под LetsVPN и QQ Browser

Вредонос Winos 4.0 маскируется под LetsVPN и QQ Browser

Вредонос Winos 4.0 маскируется под LetsVPN и QQ Browser

Очередная вредоносная кампания, нацеленная на пользователей, отличается участием поддельных установщиков популярных приложений вроде LetsVPN и QQ Browser. Под капотом — не кто иной, как Winos 4.0 (он же ValleyRAT), теперь доставляемый через сложную загрузочную цепочку под названием Catena.

Исследователи из Rapid7 описывают Catena как многоступенчатый, полностью бесфайловый загрузчик, работающий из памяти.

Он использует шелл-код, настройки переключения конфигураций, чтобы незаметно загрузить Winos 4.0. То есть антивирусы могут даже не заметить, что что-то пошло не так.

Сразу после установки вредоносный код выходит на связь с серверами управления, большинство из которых, по словам исследователей, размещено в Гонконге. Дальше всё просто: ждёт команд или догружает дополнительный софт.

Сам Winos 4.0 — это не просто RAT, а целый плагинный фреймворк на базе старого-доброго Gh0st RAT. Он умеет вытаскивать данные, открывать удалённый доступ к системе, а заодно и проводить DDoS-атаки. И всё это — в рамках одной кампании, прикидывающейся обычной установкой VPN или браузера.

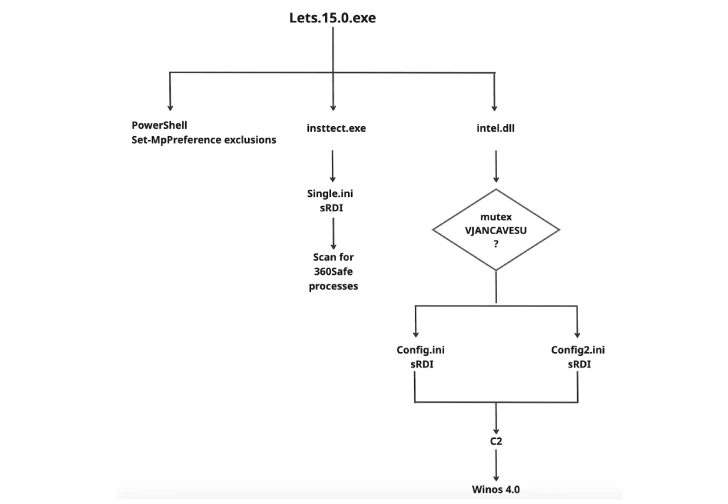
Особый интерес вызывает то, как именно злоумышленники обходят защиту. Например, в версии атаки через LetsVPN (зафиксирована в апреле 2025 года), поддельный установщик добавляет PowerShell-скриптом исключения в Microsoft Defender — сразу на все диски.

Потом сбрасывает полезную нагрузку, которая проверяет, не работает ли на системе антивирус от Qihoo 360, и только после этого загружает Winos 4.0. Всё это — под видом исполняемого файла с просроченным, но настоящим сертификатом от Tencent.


Для маскировки используется NSIS — это легальный установщик, часто применяемый в софте. Вредонос встраивается прямо внутрь: и декой-приложение, и шелл-код, и DLL — всё на месте. Даже .ini-файлы здесь играют роль. При этом в некоторых случаях зловред регистрирует отложенные задачи, которые срабатывают не сразу, а через пару недель после заражения.

Интересно, что в коде есть явная проверка на китайский язык интерфейса Windows. Но даже если его нет, зловред всё равно продолжает выполняться. Видимо, авторы просто не успели доделать проверку — но задумка есть.

Всё это укладывается в почерк известной группы «Silver Fox» (она же «Void Arachne»). Именно они стояли за ранними версиями атак с участием Winos 4.0. Теперь их подход стал ещё изощрённее — тихая доставка, минимум следов, адаптация под защиту и региональную специфику.

Кампания активно развивается в течение всего 2025 года и, судя по всему, останавливаться не собирается. Так что если вы случайно скачали «установщик QQ Browser» не с официального сайта — проверьте, не слишком ли тихо ведёт себя ваш компьютер.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru