


Операторы трояна DanaBot иногда по ошибке заражали собственные компьютеры

Операторы трояна DanaBot иногда по ошибке заражали собственные компьютеры

Операторы трояна DanaBot иногда по ошибке заражали собственные компьютеры

В Лос-Анджелесе оглашены обвинения, выдвинутые по делу о создании и распространении Windows-трояна DanaBot. Среди 16 ответчиков числятся Александр Степанов (JimmBee) и Артем Калинкин (Onix) из Новосибирска.

Обоим россиянам, которые пока не пойманы, инкриминируются преступный сговор, а также получение несанкционированного доступа к компьютерам с целью кражи информации и совершения мошеннических действий.

Всех фигурантов удалось выявить благодаря конфискации C2-серверов и хранилищ данных, украденных DanaBot. Их изучение показало, что многофункциональный зловред воровал также учетки своих разработчиков и операторов: первые заражали собственные машины с целю тестирования, вторые — по ошибке.

Троян DanaBot известен ИБ-сообществу с 2018 года. Созданный на его основе ботнет предоставлялся в пользование по модели MaaS (Malware-as-a-Service, вредонос как услуга); ФБР удалось выявить не менее 40 аффилиатов криминального сервиса.

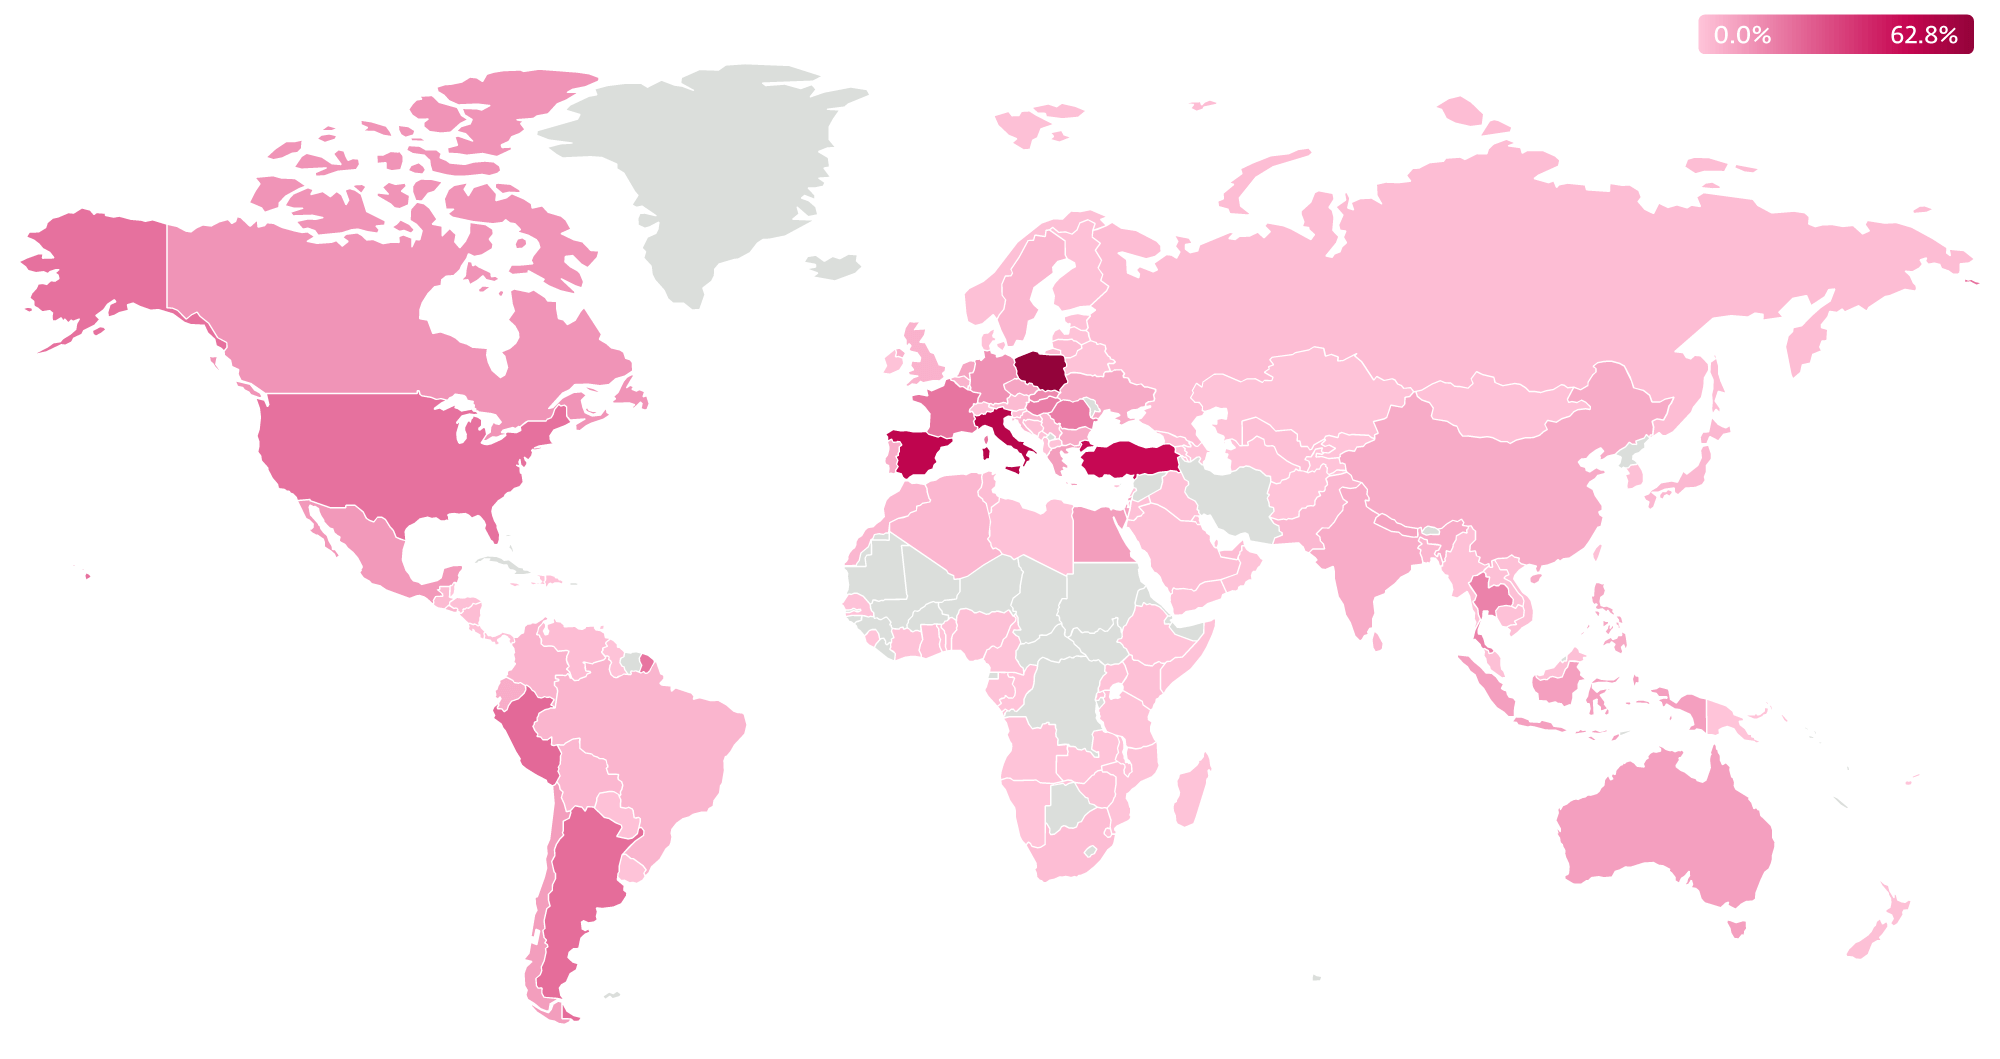
Согласно материалам дела, клиенты MaaS суммарно заразили свыше 300 тыс. компьютеров, совокупный ущерб жертв превысил $50 миллионов. В ESET за шесть лет наблюдений обнаружили более C2-серверов DanaBot; наибольшее количество заражений зафиксировано в Польше.


Агенты ФБР также раздобыли свидетельства использования трояна для шпионажа. Вторая версия зловреда регистрировала все действия жертв на компьютерах и применялась в атаках на дипломатов, силовиков и военных США, Великобритании, Германии, Белоруссии и России.

Центры управления DanaBot v2 были нейтрализованы в ходе очередного этапа операции Endgame. Службе криминальных расследований Минобороны США (Defense Criminal Investigative Service, DCIS) удалось установить контроль над десятками виртуальных серверов; в настоящее время проводятся работы по оповещению жертв заражения и оказанию помощи в дезинфекции.

Кроме ФБР и DCIS, в расследовании криминальной деятельности, связанной с DanaBot, принимали участие спецподразделения полиции Германии, Нидерландов и Австралии. Экспертную поддержку силовикам оказали ESET, Crowdstrike, Intel 471, Proofpoint, ZScaler и Team CYMRU.

Новые карательные меры в рамках Operation Endgame были приняты в период с 19 по 22 мая. По данным Европола, правоохране удалось обезвредить около 300 вредоносных серверов и 650 доменов, а также получить 20 ордеров на арест подозреваемых.

Трансграничная операция имела целью разгром инфраструктуры следующих зловредов:

Подпишитесь на новости

71% россиян удаляют приложение, но оставляют сервису свои данные

Смахнуть приложение со смартфона — ещё не значит стереть аккаунт и переданные сервису данные. Однако каждый четвёртый россиянин уверен именно в этом, показал опрос «АльфаСтрахования». После отказа от цифрового сервиса 71% пользователей просто удаляют его приложение.

До самой учётной записи добираются только 18%, в компанию с требованием стереть информацию обращались 7%, а согласие на обработку персональных данных отзывали жалкие 4%. Остальные, видимо, рассчитывают, что иконка унесла всё с собой.

У 64% респондентов сохранились аккаунты в сервисах, которыми они не пользовались больше года. Почти треть накопила более десяти таких цифровых призраков, а 41% уже не могут вспомнить все сайты и приложения, где когда-либо регистрировались.

Забыть есть что. Номер телефона и электронную почту передавали сервисам более 90% участников исследования, домашний адрес — 78%, реквизиты банковских карт — 72%, дату рождения — 69%. Каждый третий оставлял паспортные данные, 21% — сведения о здоровье, а 18% — документы или информацию о детях.

При этом политику конфиденциальности внимательно читают всего 2% россиян. Ещё 13% просматривают отдельные пункты, а большинство нажимает «Согласен», не тратя время на юридический эпос. Более половины объясняют это объёмом документов, а 48% резонно замечают: без согласия сервис всё равно не пустит дальше.

Больше всего пользователей пугает утечка паспортных и банковских данных, об этом заявили 76% и 73% опрошенных соответственно. В исследовании участвовали 2,5 тыс. экономически активных россиян из разных регионов страны.

RSS: Новости на портале Anti-Malware.ru