


Chrome для Android научится сам подставлять коды 2FA из СМС

Chrome для Android научится сам подставлять коды 2FA из СМС

Chrome для Android научится сам подставлять коды 2FA из СМС

Если вы хоть раз проходили двухфакторную аутентификацию на сайте через Chrome на Android, то точно знаете, насколько неудобно каждый раз копировать код из СМС и вставлять его вручную. Особенно обидно, когда в приложениях всё работает автоматически — код прилетает, и тут же сам подставляется.

И вот хорошие новости: по данным надёжного информатора Leopeva64, в Chrome для Android скоро появится автозаполнение одноразовых кодов (OTP), полученных в СМС-сообщениях, прямо на сайтах.

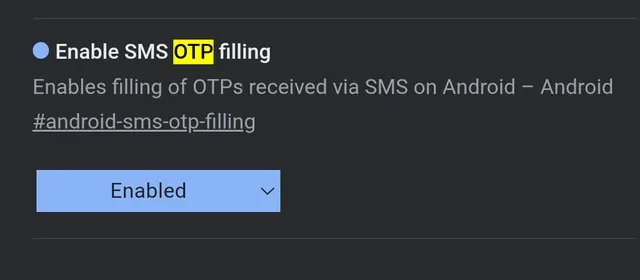
То есть браузер сможет сам распознать пришедший код и вставить его, когда это нужно. Инсайдер даже поделилась скриншотом с новым переключателем в настройках:


Почему это полезно? Потому что не у всех сервисов есть мобильные приложения, а с сайтами работать всё равно приходится. А если ты и вовсе предпочитаешь браузер вместо лишних установок, то автозаполнение — прям спасение.

Конечно, Leopeva64 также справедливо напоминает, что СМС — не самый безопасный способ 2FA. Гораздо надёжнее использовать приложения-аутентификаторы вроде Google Authenticator. Но для сайтов новая функциональность будет очень кстати.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru