


В NetCat CMS устранили два десятка уязвимостей XSS и SQLi

В NetCat CMS устранили два десятка уязвимостей XSS и SQLi

В NetCat CMS устранили два десятка уязвимостей XSS и SQLi

Эксперты Positive Technologies выявили 23 уязвимости в системе управления контентом NetCat. О проблемах, позволяющих изменять информацию на порталах и проникнуть во внутреннюю сеть, было доложено вендору; патчи вышли в составе версии 7.0 CMS.

В банк данных ИБ-угроз, работающий на базе ФСТЭК России, новые находки внесены под BDU-идентификаторами с 2024-06382 по 2024-06404. Степень опасности оценена как высокая либо критическая (от 8,1 до 9,1 балла CVSS).

«Мы обнаружили возможность проведения атак с использованием межсайтового скриптинга в различных модулях NetCat CMS, — комментирует Алексей Соловьев, руководитель группы экспертизы отдела анализа защищенности веб-приложений в PT. — Это могло бы позволить злоумышленнику выполнить произвольный код на сервере, получить доступ к исходному коду приложения, базе данных и закрепиться для последующих атак на компанию – владельца системы. Кроме того, нами были найдены уязвимости “Внедрение SQL-кода”. Атакующий, имеющий доступ к уязвимому модулю, мог бы повысить свои привилегии и получить полный доступ к базе данных для дальнейшего развития атаки».

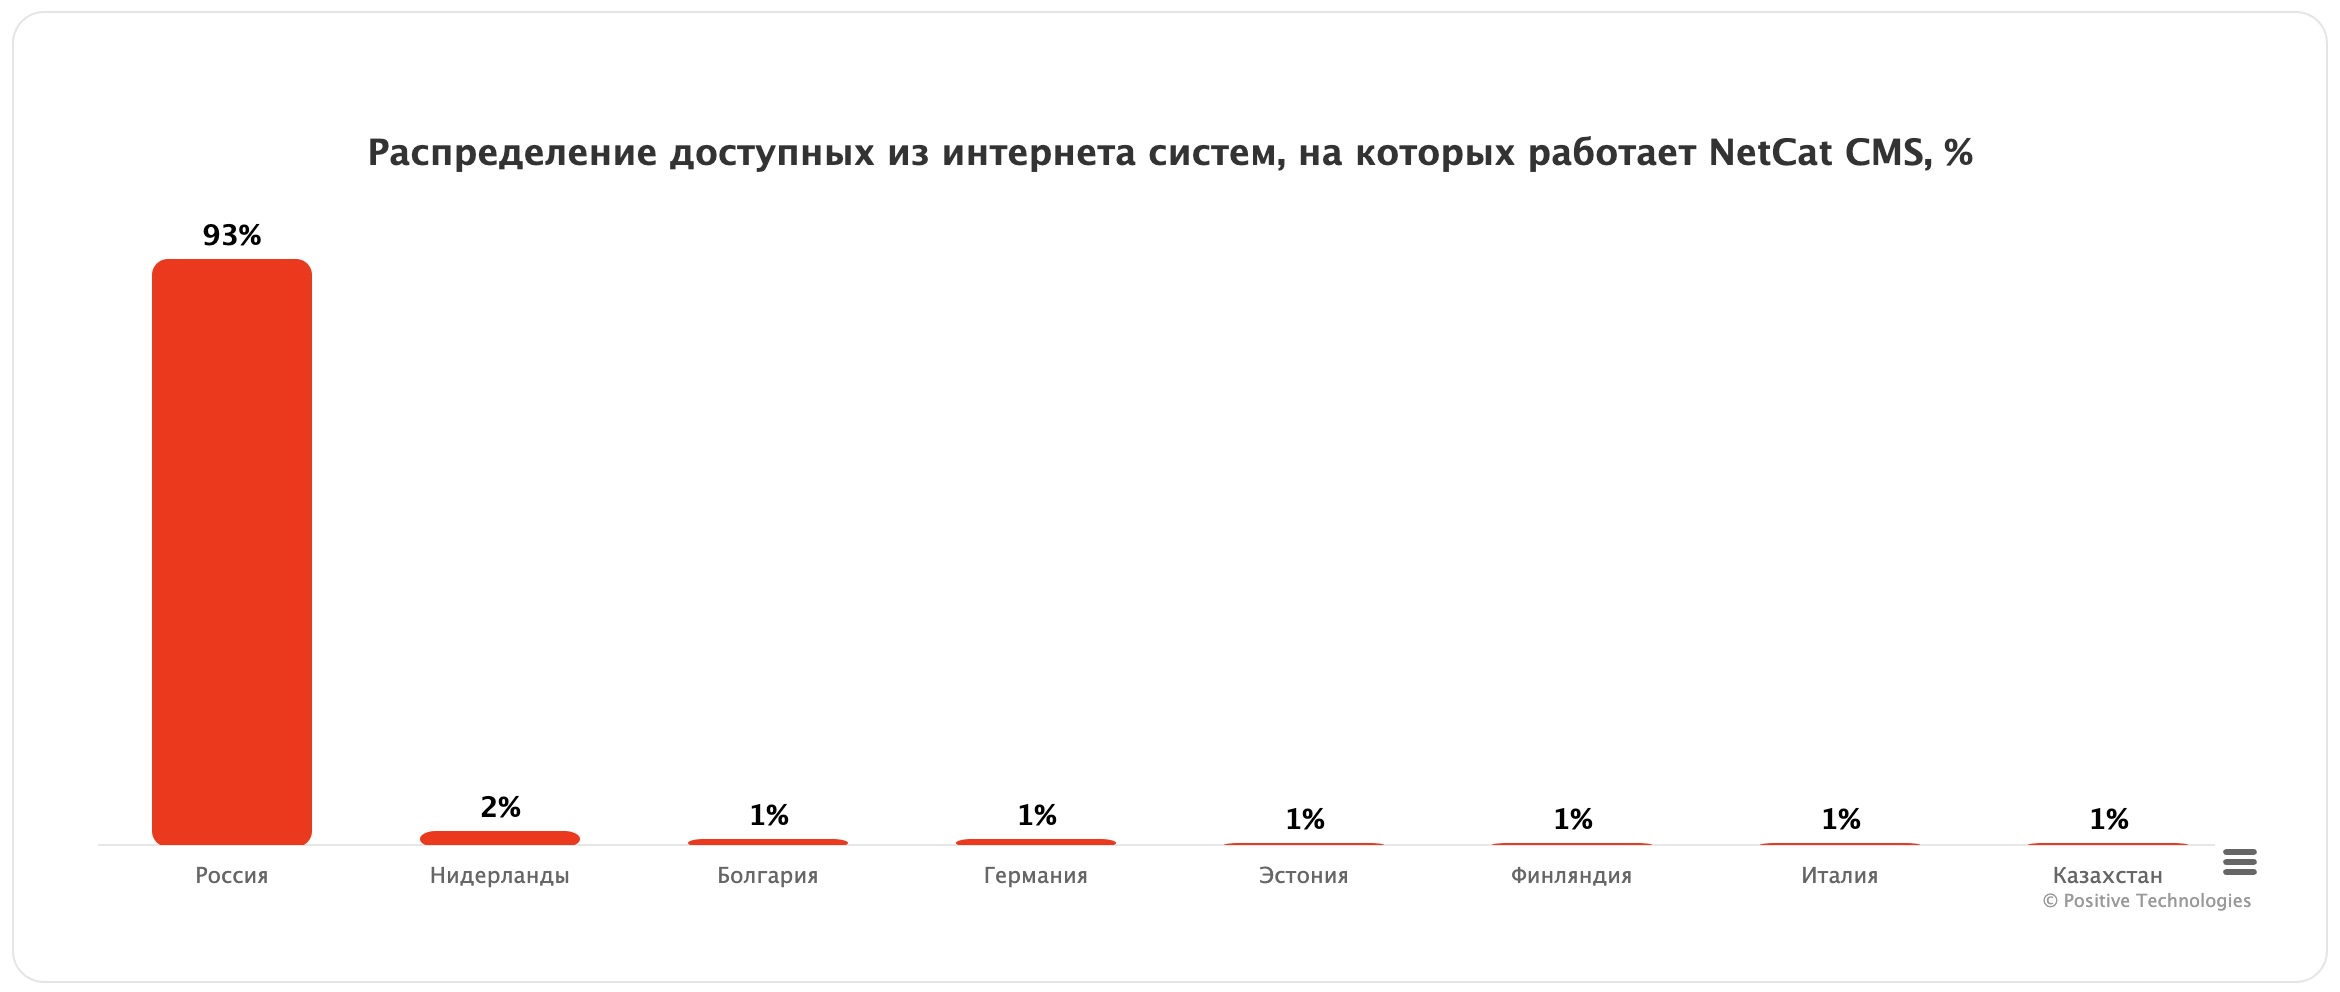
По внутренним данным компании «Неткэт», ее продукт, занесенный в реестр Минцифры, используют свыше 15 тыс. сайтов. Поиск в интернете, проведенный экспертами минувшей осенью, выявил более 200 уязвимых и доступных экземпляров NetCat CMS — в основном, в России.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru