


Более половины атак через уязвимости 0-day проводятся с целью шпионажа

Более половины атак через уязвимости 0-day проводятся с целью шпионажа

Более половины атак через уязвимости 0-day проводятся с целью шпионажа

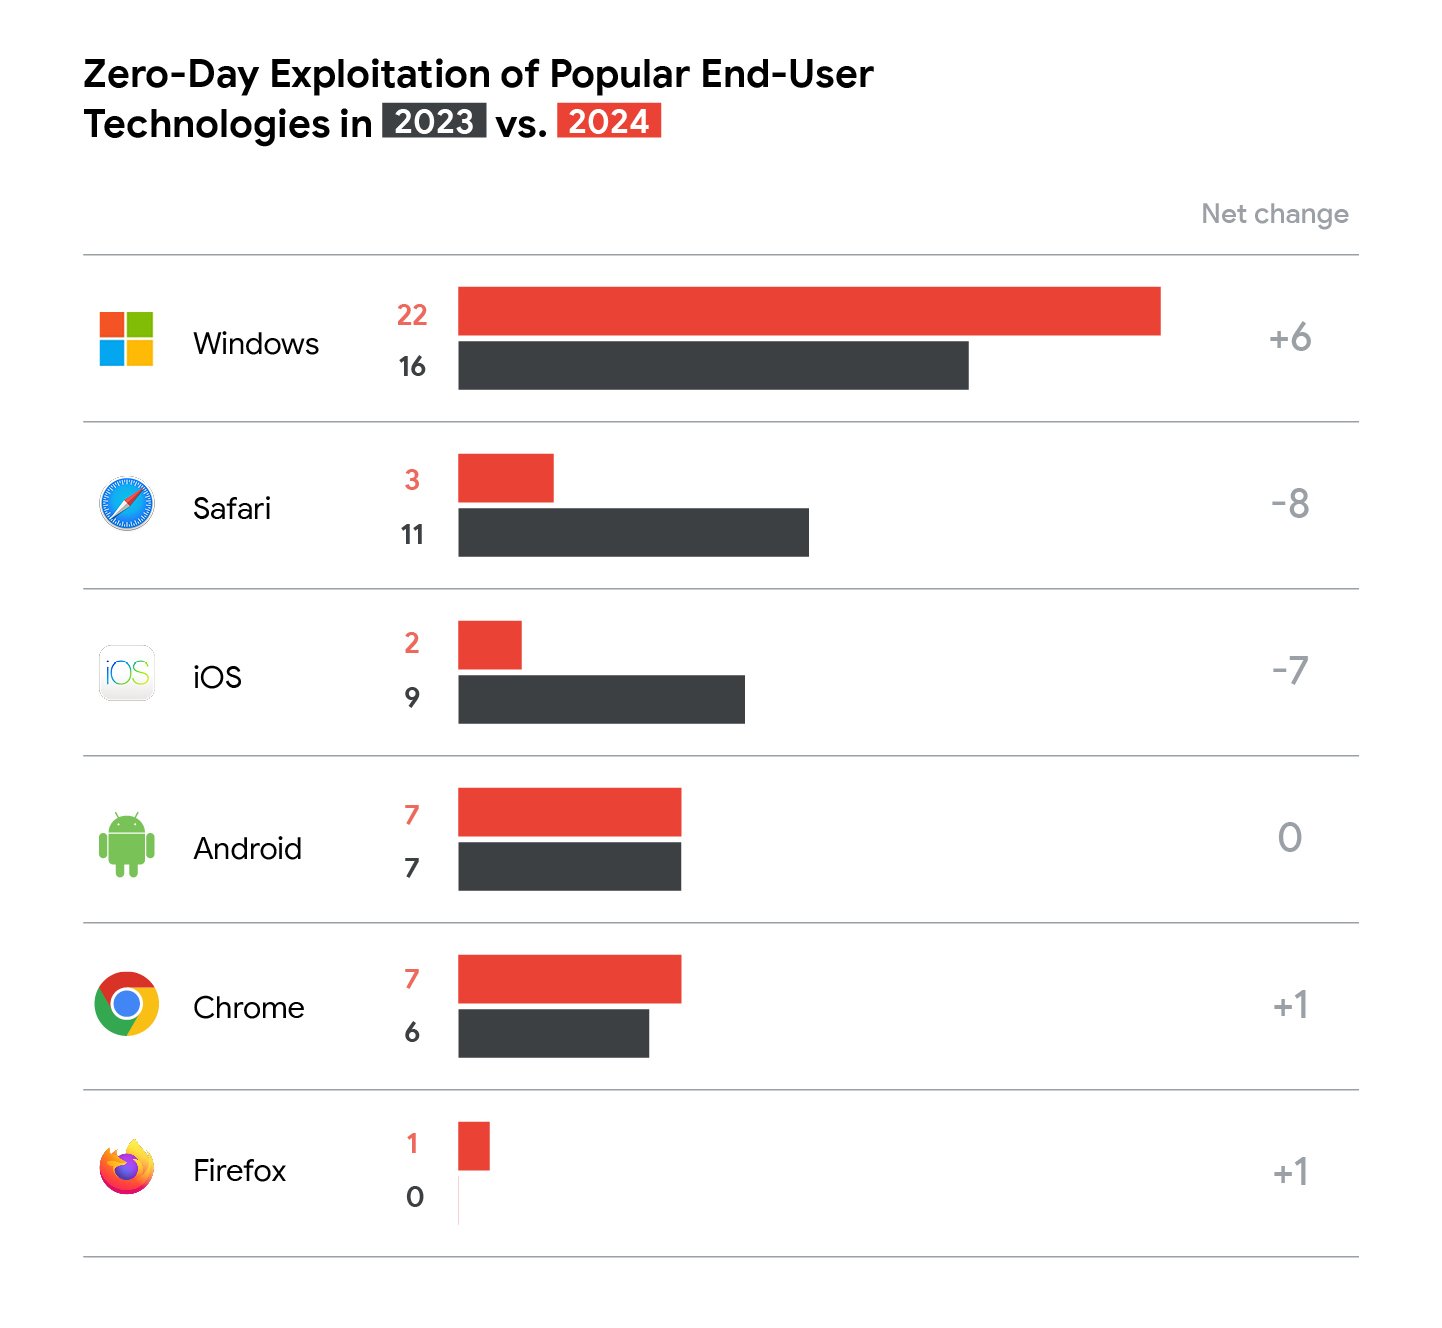
В 2024 году специалисты Google выявили 75 уязвимостей нулевого дня под атакой. На 56% это были дыры в браузерах, мобильных устройствах, десктопных ОС, остальные содержались в продуктах корпоративного класса.

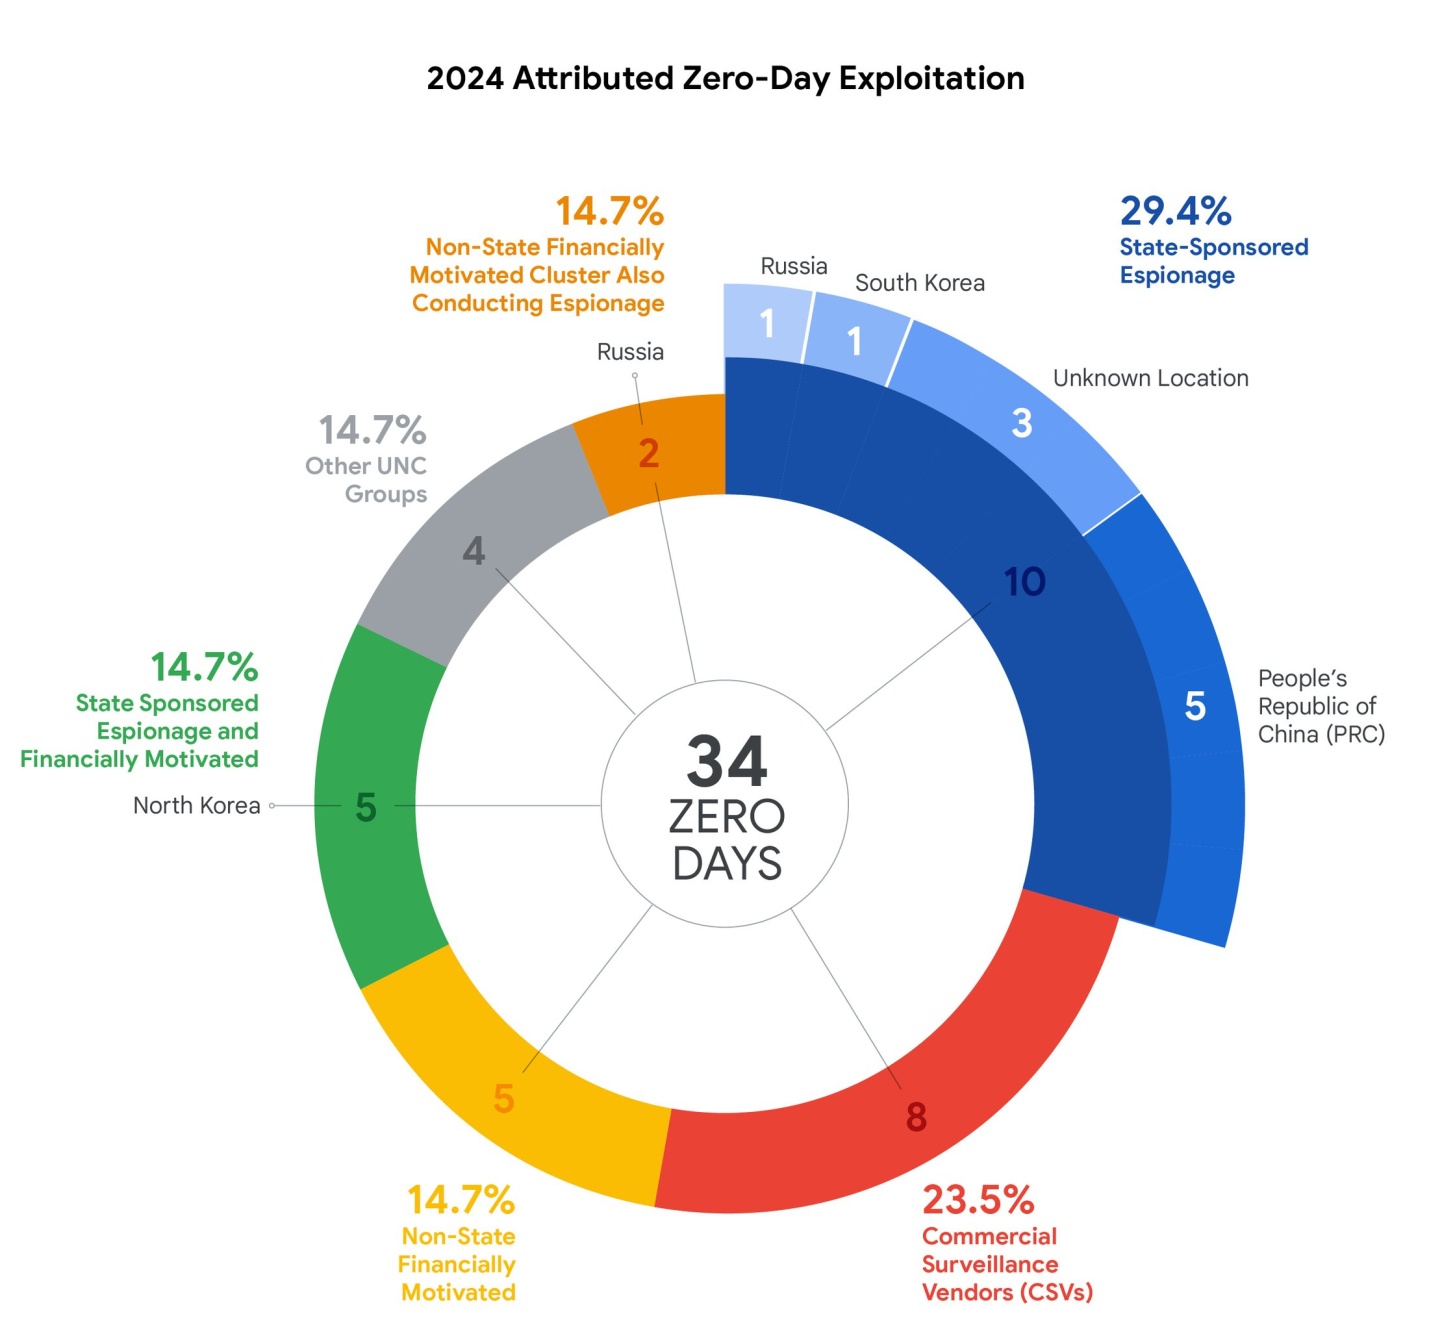
Более половины эксплойт-атак, авторство которых удалось определить, были проведены группировками с господдержкой или пользователями коммерческих продуктов для шпионажа и слежки.

Аналитики особо отметили сдвиг в предпочтениях злоумышленников в пользу продуктов, используемых в корпоративном окружении. Из 33 обнаруженных в них 0-day 20 присутствовали в комплексных СЗИ и сетевых устройствах.

Сокращение числа атак на конечные точки эксперты объясняют успехами вендоров по повышению безопасности браузеров и мобильных устройств, а также эффективностью мер, принимаемых против эксплойта. Примечательно, что три из семи атакуемых 0-day в Android крылись в сторонних компонентах.


Между тем использование уязвимостей в бизнес-продуктах Ivanti, Palo Alto Networks (PAN-OS), Cisco (ASA) способно открыть злоумышленникам привилегированный доступ к корпоративным сетям. К тому же надзор за такими системами со стороны традиционных EDR сильно ограничен.

Наиболее часто эксплойту подвергались три типа 0-day: use-after-free, инъекция команд и XSS. Список вендоров, продукты которых засветились в подобных атаках, возглавили Microsoft (26 уязвимостей), Google (11), Ivanti (7) и Apple (5).

Более 45% эксплойтов удалось связать с групповой вредоносной активностью:


Цепочки 0-day по-прежнему в основном (~90%) применяются в атаках на мобильные устройства.

Отчет Google Threat Intelligence Group также содержит результаты анализа целевых атак CIGAR, она же UNC4895 or RomCom. В прошлом году она предпочитала использовать связку эксплойтов CVE-2024-9680 (для Firefox) и CVE-2024-49039 (к уязвимости в Планировщике Windows). Этот же тандем чуть позже помог еще одной кибергруппе провести атаку на посетителей сайта новостей криптовалютного рынка.

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru