


Более половины атак через уязвимости 0-day проводятся с целью шпионажа

Более половины атак через уязвимости 0-day проводятся с целью шпионажа

Более половины атак через уязвимости 0-day проводятся с целью шпионажа

В 2024 году специалисты Google выявили 75 уязвимостей нулевого дня под атакой. На 56% это были дыры в браузерах, мобильных устройствах, десктопных ОС, остальные содержались в продуктах корпоративного класса.

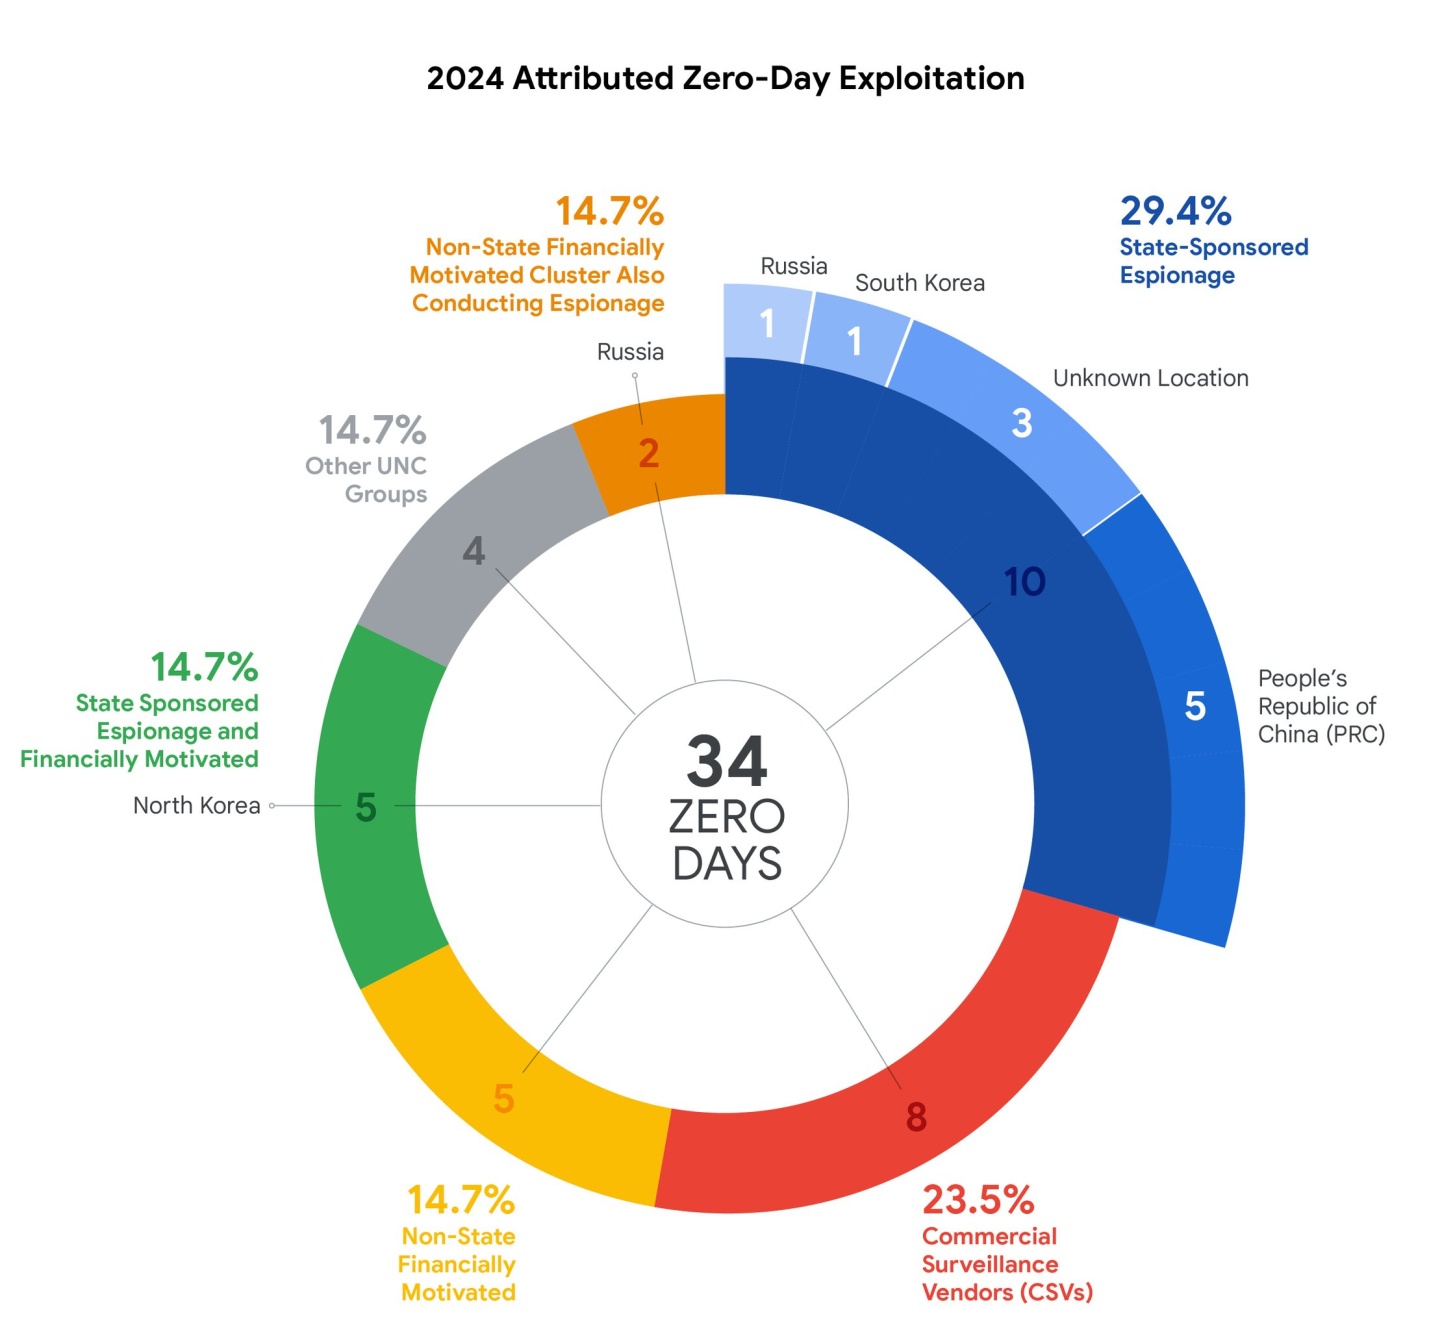
Более половины эксплойт-атак, авторство которых удалось определить, были проведены группировками с господдержкой или пользователями коммерческих продуктов для шпионажа и слежки.

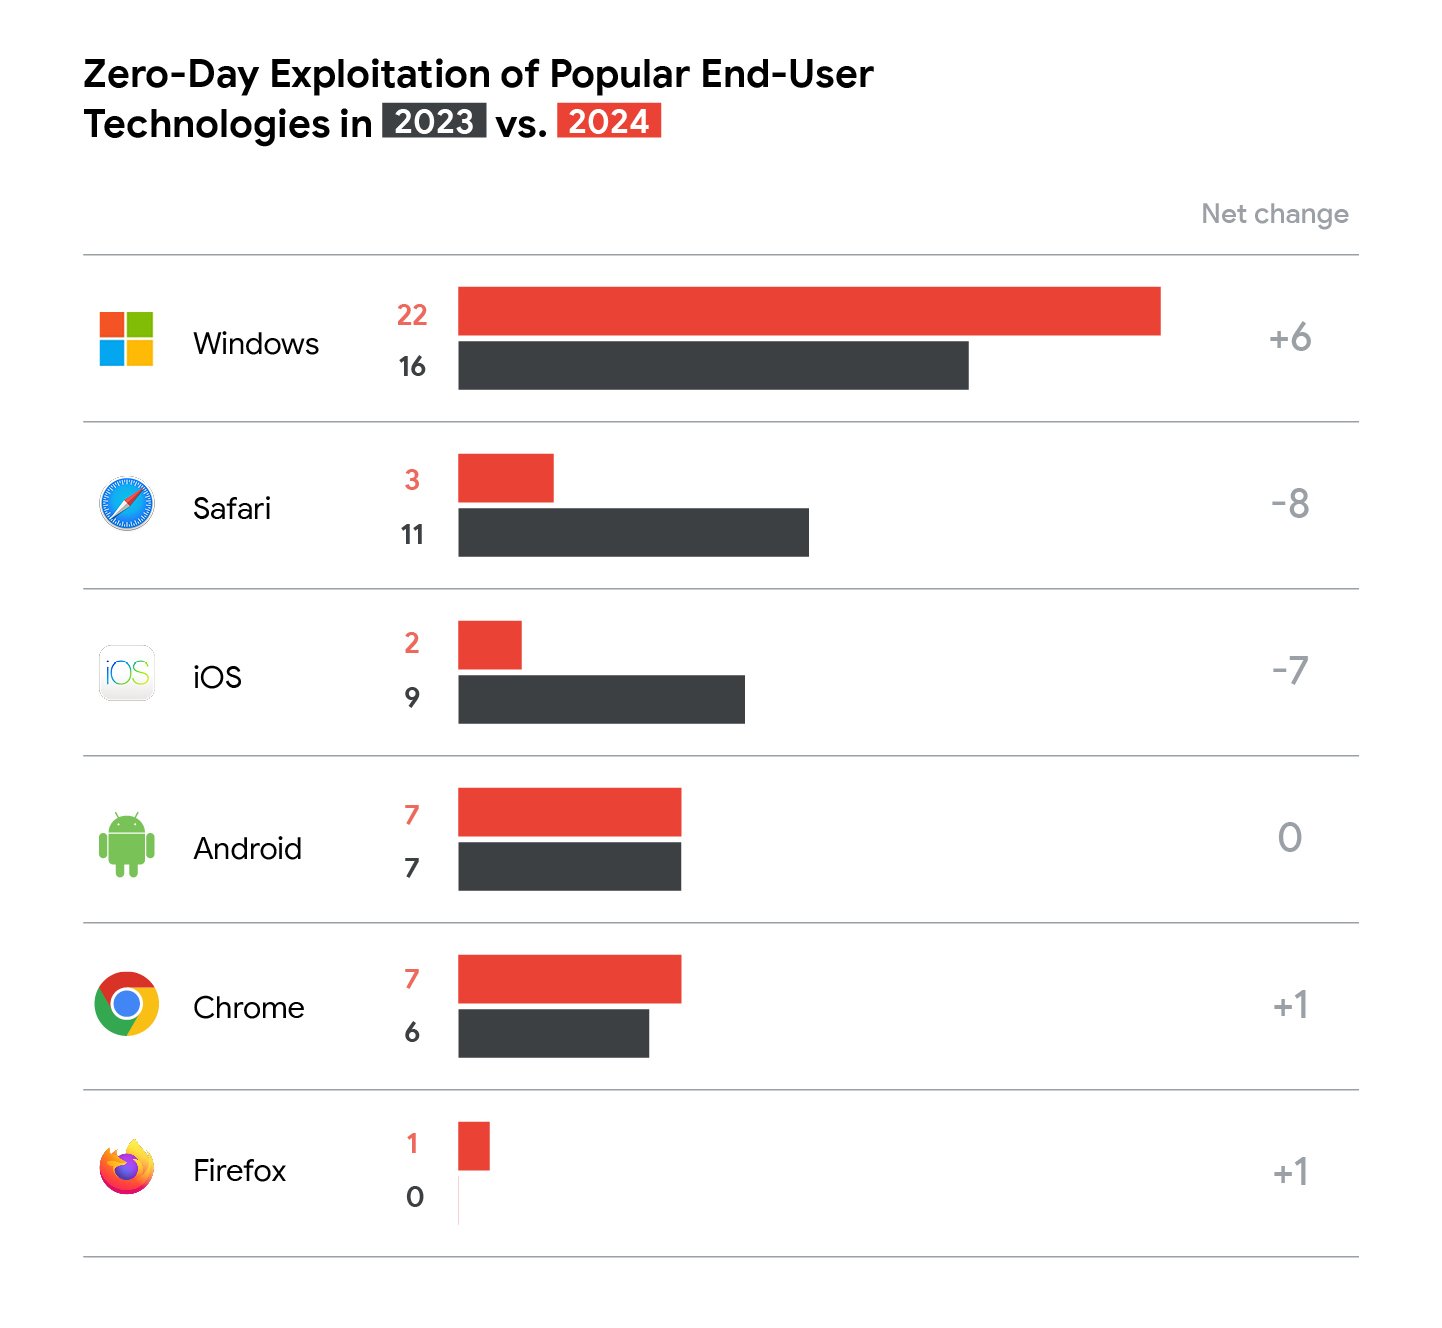
Аналитики особо отметили сдвиг в предпочтениях злоумышленников в пользу продуктов, используемых в корпоративном окружении. Из 33 обнаруженных в них 0-day 20 присутствовали в комплексных СЗИ и сетевых устройствах.

Сокращение числа атак на конечные точки эксперты объясняют успехами вендоров по повышению безопасности браузеров и мобильных устройств, а также эффективностью мер, принимаемых против эксплойта. Примечательно, что три из семи атакуемых 0-day в Android крылись в сторонних компонентах.


Между тем использование уязвимостей в бизнес-продуктах Ivanti, Palo Alto Networks (PAN-OS), Cisco (ASA) способно открыть злоумышленникам привилегированный доступ к корпоративным сетям. К тому же надзор за такими системами со стороны традиционных EDR сильно ограничен.

Наиболее часто эксплойту подвергались три типа 0-day: use-after-free, инъекция команд и XSS. Список вендоров, продукты которых засветились в подобных атаках, возглавили Microsoft (26 уязвимостей), Google (11), Ivanti (7) и Apple (5).

Более 45% эксплойтов удалось связать с групповой вредоносной активностью:


Цепочки 0-day по-прежнему в основном (~90%) применяются в атаках на мобильные устройства.

Отчет Google Threat Intelligence Group также содержит результаты анализа целевых атак CIGAR, она же UNC4895 or RomCom. В прошлом году она предпочитала использовать связку эксплойтов CVE-2024-9680 (для Firefox) и CVE-2024-49039 (к уязвимости в Планировщике Windows). Этот же тандем чуть позже помог еще одной кибергруппе провести атаку на посетителей сайта новостей криптовалютного рынка.

Подпишитесь на новости

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru